
2026년 Coldcard 탈취 사건의 원인은 AI가 아니라 5년 묵은 빌드 설정 한 줄입니다. 영향 기기와 펌웨어, 제각각인 피해 집계, 레거시 코드 방어 수단 4가지를 확인된 사실과 추정으로 나눠 비교합니다.
AI암호화폐해킹1억달러, 무엇을 기준으로 비교해야 할까
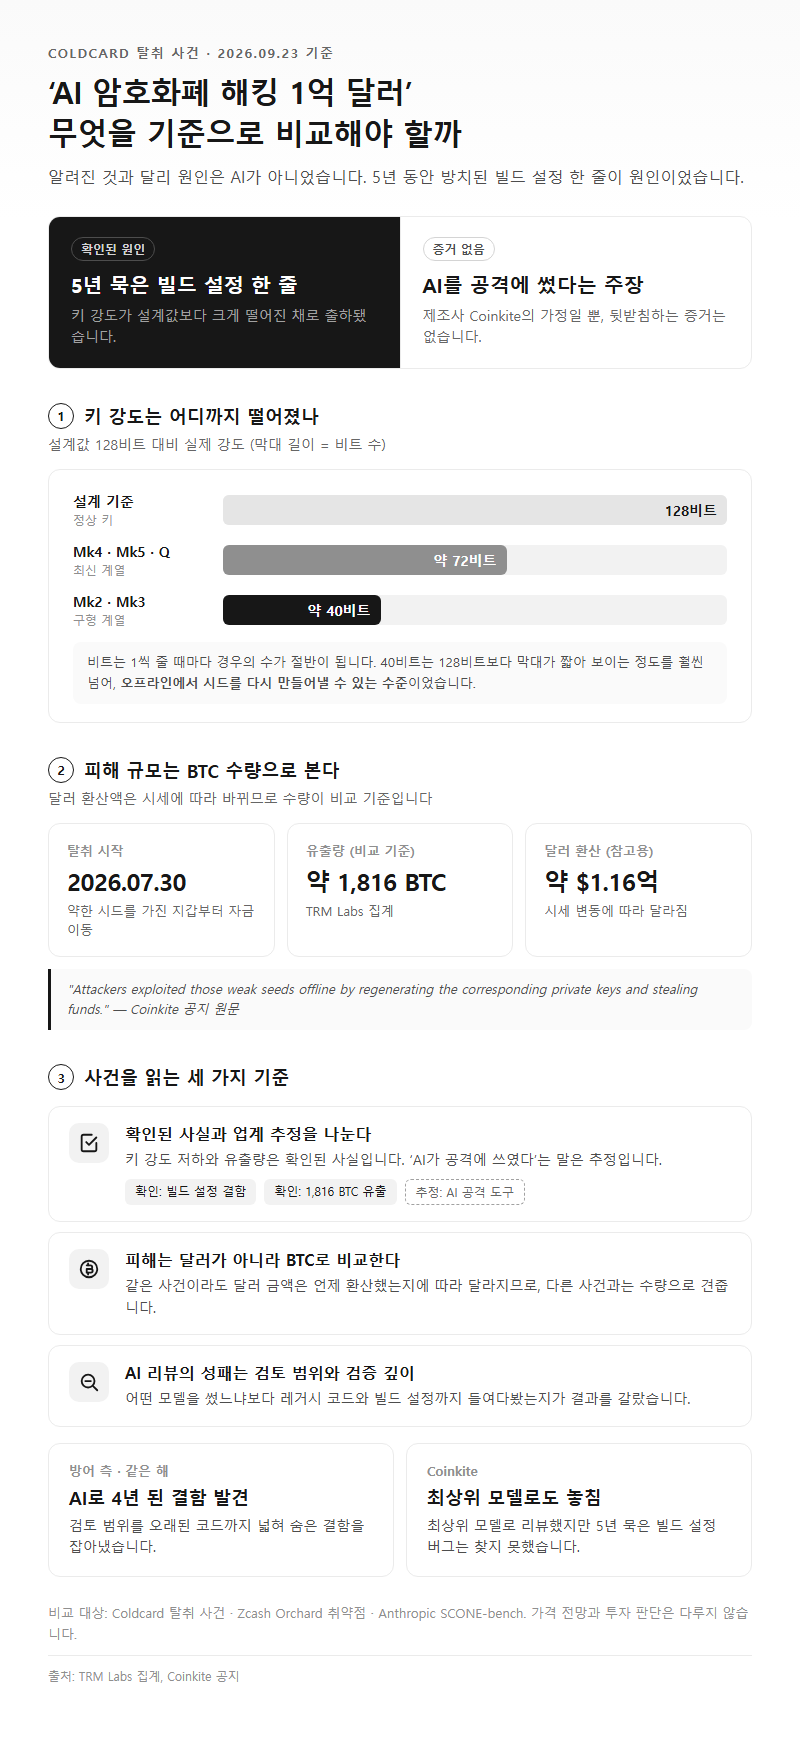
“AI 암호화폐 해킹 1억 달러”로 알려진 Coldcard 사건의 원인은 AI가 아니라 5년 묵은 빌드 설정 한 줄입니다. AI가 쓰였다는 부분은 제조사 Coinkite의 가정일 뿐 증거는 없습니다. 그러니 1억 달러 규모 암호화폐 해킹에서 AI가 어떤 역할을 했는지 따지려면 공격 도구보다 레거시 코드를 어떻게 검토했는지부터 봐야 합니다. 이 글은 2026년 9월 23일까지 확인된 자료로 Coldcard 탈취 사건과 Zcash Orchard 취약점, Anthropic의 SCONE-bench를 비교합니다. 가격 전망이나 투자 판단은 다루지 않습니다.
Coldcard 탈취는 2026년 7월 30일에 시작됐습니다. TRM Labs 집계로 약 1,816 BTC(약 1억 1,600만 달러)가 빠져나갔습니다. 설계상 128비트여야 할 키 강도가 Mk2/Mk3에서 약 40비트, Mk4/Mk5/Q에서 약 72비트로 떨어진 탓입니다. 공격자는 약한 시드를 오프라인에서 다시 만들어 자금을 옮겼습니다. Coinkite 공지 원문은 “Attackers exploited those weak seeds offline by regenerating the corresponding private keys and stealing funds.”입니다.
이 사건을 제대로 읽으려면 세 가지를 구분해야 합니다. 먼저 확인된 사실과 업계 추정을 나눠야 하고, 피해는 달러 금액이 아니라 BTC 수량으로 비교해야 합니다. 마지막으로 AI 리뷰의 성패는 모델이 아니라 검토 범위와 검증 깊이에서 갈렸습니다. 같은 해에 방어 측은 AI로 4년 된 결함을 찾아냈지만, Coinkite는 최상위 모델로 리뷰하고도 이 버그를 놓쳤습니다.
비교 기준 정리
이 사건은 매체마다 숫자가 다르게 나옵니다. 아래 기준표를 먼저 정해 두면 어떤 기사를 읽든 같은 잣대로 판단할 수 있습니다. 단위와 근거 등급을 함께 보는 것이 핵심입니다.
| 비교 항목 | 기준 | 단위 | 주의점 |
|---|---|---|---|
| 피해 규모 | 탈취된 코인 수량 | BTC | 달러 환산액은 집계 시점의 시세와 포함한 공격 횟수에 따라 달라집니다 |
| 키 강도 | 실효 탐색 공간 | 비트 | 설계 목표 128비트와 실제값을 나란히 놓고 봐야 합니다 |
| 영향 범위 | 기기별 펌웨어 버전 | 버전 번호 | 초기 보도는 Mk3만 다뤘고, 2026-08-01 공지에서 신형 기기가 추가됐습니다 |
| 원인 판정 | 1차 출처의 서술 | T1/T2 등급 | “assume” 같은 표현은 가정이지 증거가 아닙니다 |
| 검토 방식 | 코드 존재 확인인가, 호출 도달성 확인인가 | 절차 | 코드가 “있다”와 실제로 “실행된다”는 다른 문제입니다 |
| 벤치마크 수치 | 원 논문의 분모와 분자 | % | 2차 보도의 비율은 원문과 다를 수 있습니다 |
근본 원인 자체는 단순합니다. MICROPY_HW_ENABLE_RNG 매크로를 0으로 정의해 두었는데, 라이브러리 libNgU는 값이 아니라 정의 여부만 #ifndef로 검사했습니다. 결과적으로 하드웨어 난수 대신 소프트웨어 난수(Yasmarang)가 쓰였습니다. 결함은 2021년 3월 libsecp256k1 통합 때 들어왔고, Yasmarang 코드는 2018년 5월부터 MicroPython 상류 코드에 있었습니다. 레거시 코드 두 개가 맞물려 생긴 결함인 셈입니다.
Coinkite는 기존 검토가 하드웨어 난수 코드가 있는지만 확인했을 뿐, 그 코드가 실제로 호출되는지는 끝까지 보지 않았다고 밝혔습니다. 비교표에 “검토 방식” 항목을 넣은 것도 이 때문입니다. 같은 도구를 써도 호출 도달성까지 검증했는지에 따라 결과가 달라집니다.
용어 풀이
1. 실효 탐색 공간(비트) — 공격자가 시드를 찾으려고 실제로 시도해야 하는 경우의 수를 2의 거듭제곱으로 나타낸 값으로, 1비트가 줄 때마다 공격 비용이 절반이 됩니다.
2. 호출 도달성 — 코드가 저장소에 있는 것에 그치지 않고 실제 빌드에서 그 함수가 연결돼 실행되는지를 뜻합니다.
3. 제약 누락(under-constrained) — 영지식 회로에서 값을 충분히 묶어두지 않아 거짓 증명이 통과할 여지가 생기는 결함입니다.
옵션·유형별 비교
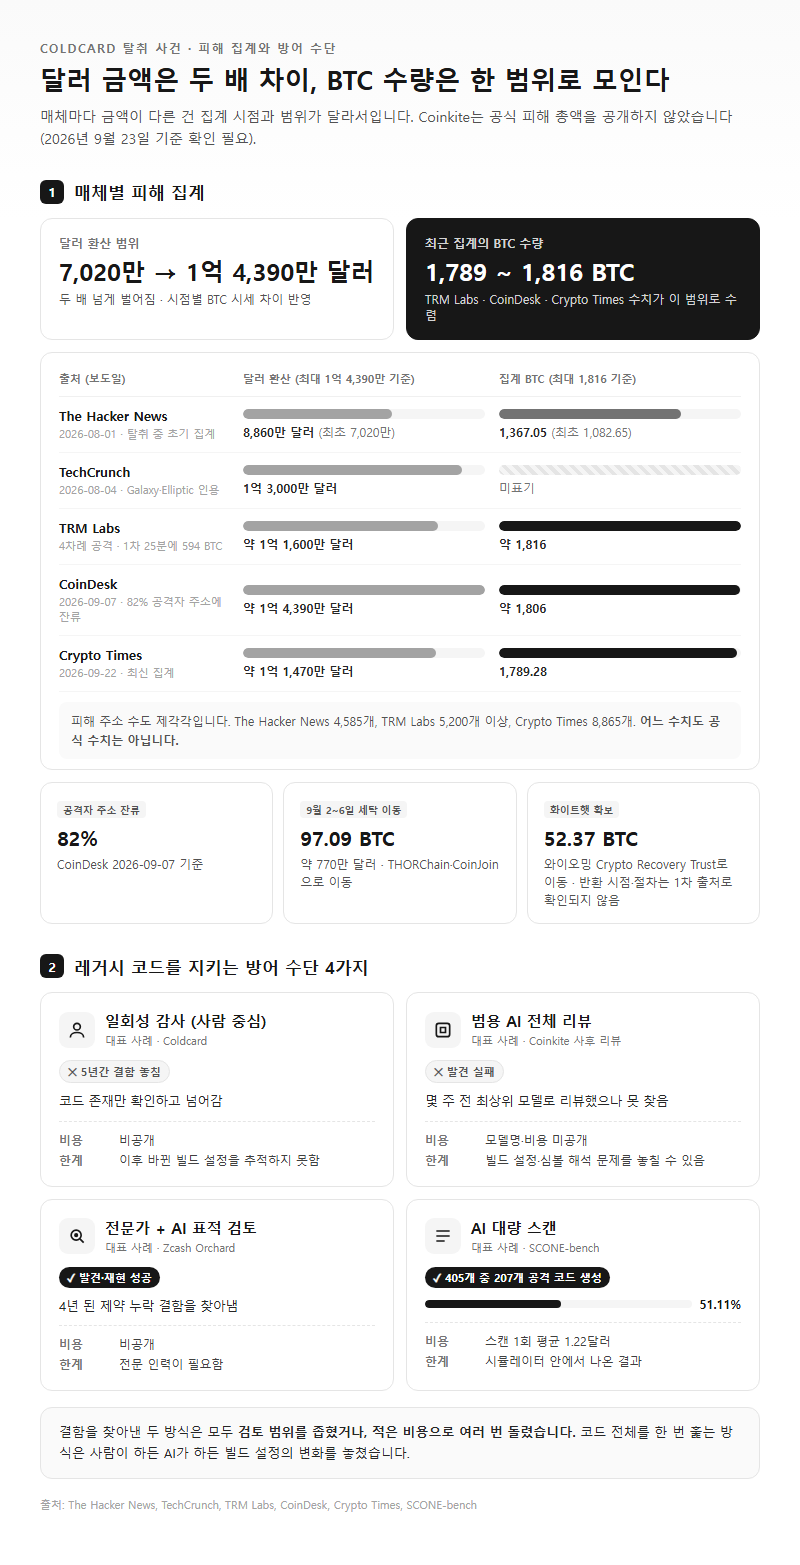
피해 집계부터 보겠습니다. 제목마다 금액이 다른 건 오보라기보다 집계 시점과 범위의 차이입니다. 달러 금액은 약 7,020만 달러에서 1억 4,390만 달러까지 두 배 넘게 벌어지지만, BTC 수량은 1,789~1,816 BTC 범위로 수렴합니다. Coinkite는 공식 피해 총액을 공개하지 않았습니다(2026년 9월 23일 기준 확인 필요).
| 출처(보도일) | 집계 BTC | 달러 환산 | 주소 수 | 비고 |
|---|---|---|---|---|
| The Hacker News (2026-08-01) | 1,082.65 → 1,367.05 | 7,020만 → 8,860만 달러 | 1,196 → 4,585개 | 탈취 진행 중 초기 집계, 시작 버전을 4.0.0으로 오기 |
| TechCrunch (2026-08-04) | 미표기 | 1억 3,000만 달러 | 미표기 | Galaxy Research·Elliptic 인용 |
| TRM Labs | 약 1,816 | 약 1억 1,600만 달러 | 5,200개 이상 | 4차례 공격, 1차는 25분에 594 BTC |
| CoinDesk (2026-09-07) | 약 1,806 | 약 1억 4,390만 달러 | 미표기 | 82%가 공격자 주소에 남아 있음 |
| Crypto Times (2026-09-22) | 1,789.28 | 약 1억 1,470만 달러 | 8,865개 | 52.37 BTC가 회수 신탁으로 이동 |
피해 주소 수는 4,585개, 5,200개 이상, 8,865개로 매체끼리도 맞지 않습니다. 어느 쪽도 공식 수치는 아닙니다. 자금 흐름을 보면 2026년 9월 2~6일에 97.09 BTC(770만 달러)가 THORChain과 CoinJoin으로 옮겨졌고, 화이트햇이 확보한 52.37 BTC는 와이오밍 소재 Crypto Recovery Trust로 넘어갔습니다. 다만 피해자에게 언제, 어떤 절차로 반환하는지는 1차 출처로 확인되지 않았습니다.
다음은 레거시 코드를 지키는 방어 수단 네 가지입니다. 개발팀이 이 사건에서 가져갈 실질적인 교훈은 이 표에 담겨 있습니다.
| 방어 수단 | 대표 사례 | 확인된 결과 | 비용 정보 | 한계 |
|---|---|---|---|---|
| 일회성 감사(사람 중심) | Coldcard | 코드 존재만 확인해 5년간 결함을 놓침 | 비공개 | 이후 변경된 빌드 설정을 추적하지 못함 |
| 범용 AI 전체 리뷰 | Coinkite의 사후 리뷰 | 몇 주 전 최상위 모델로 리뷰했으나 발견 실패 | 모델명·비용 미공개 | 빌드 설정과 심볼 해석 문제를 놓칠 수 있음 |
| 전문가 + AI 표적 검토 | Zcash Orchard | 4년 된 제약 누락 결함을 발견하고 재현 | 비공개 | 전문 인력이 필요함 |
| AI 대량 스캔 | SCONE-bench | 405개 중 207개(51.11%) 공격 코드 생성 | 스캔 1회 평균 1.22달러 | 시뮬레이터 안의 결과 |
AI 리뷰에 대해 Coinkite가 남긴 원문은 이렇습니다. “A few weeks ago, we used one of the best available AI models to review our code for security issues, and it did not find this bug or anything serious.” 반면 Zcash 쪽에서는 Taylor Hornby가 2026년 5월 29일 “Anthropic’s Opus 4.8 model”로 Orchard 회로를 집중 검토해 결함을 찾았습니다. 이 결함은 2022년 5월부터 2026년 6월 1일 긴급 수정 때까지 존재했습니다. 두 사례를 가른 건 모델이 아니라 검토 범위의 폭이었습니다.
SCONE-bench 수치는 인용할 때 조심해야 합니다. DL News는 성공률을 “63%”로 보도했지만 Anthropic 원문은 51.11%이고, 모델 학습 이후 공격된 컨트랙트만 따로 봐도 55.8%입니다. 63%의 근거는 확인하지 못했습니다. 신규 컨트랙트 2,849개를 훑어 제로데이 2건(시뮬레이션 수익 3,694달러)을 찾았고 API 비용은 3,476달러였다는 결과도 있는데, 이 역시 실제 체인에서는 실행하지 않은 결과입니다.
상황별 추천
우선순위는 독자의 상황에 따라 크게 달라집니다. 아래 표는 Coinkite 공지와 기술 해설(2026-08-01 갱신본)을 기준으로 정리했습니다.
| 상황 | 영향 여부 | 해야 할 일 |
|---|---|---|
| Coldcard Mk2/Mk3, 펌웨어 4.0.1~4.1.9에서 시드 생성 | 영향 대상(약 40비트) | 4.2.0으로 업데이트한 뒤 새 시드를 만들어 자금 이전 |
| Coldcard Mk4/Mk5, 5.6.0 이전에서 시드 생성 | 영향 대상(약 72비트) | 5.6.0으로 업데이트한 뒤 새 시드로 이전 |
| Coldcard Q, 1.5.0Q 이전에서 시드 생성 | 영향 대상(약 72비트) | 1.5.0Q로 업데이트한 뒤 새 시드로 이전 |
| Edge, 6.6.0X/6.6.0QX 이전 | 영향 대상 | 6.6.0X 이상으로 업데이트한 뒤 새 시드로 이전 |
| TAPSIGNER·OPENDIME·SATSCARD | 영향 없음 | 별도 조치 불필요 |
Coldcard 사용자라면 펌웨어 업데이트로 끝나지 않습니다. 이미 만든 시드는 약한 난수로 생성됐기 때문에 업데이트해도 복구되지 않습니다. Mk2/Mk3에서 공정하고 독립적인 주사위 굴림을 50회 이상 넣어 만든 시드는 위험 대상에서 빠집니다. 강한 BIP-39 패스프레이즈도 보완책은 되지만, Coinkite는 그 경우에도 새 시드로 옮기라고 권고합니다.
임베디드·펌웨어 개발팀이라면 검토 기준을 “코드가 있다”에서 “실제로 호출된다”로 바꾸는 일이 먼저입니다. 이번 결함은 #ifndef로 정의 여부만 검사하는 코드와 값을 0으로 정의한 설정이 부딪히면서 생겼습니다. 이런 결함은 소스 리뷰가 아니라 빌드 산출물 검증에서 잡힙니다. 같은 이름의 심볼이 조용히 다른 구현으로 대체되지 않았는지 링크 단계에서 확인하는 항목을 체크리스트에 넣어 두세요.
스마트컨트랙트를 운영하는 팀이라면 배포한 지 오래된 컨트랙트부터 다시 봐야 합니다. CertiK 보고서에서 배포 1년이 넘은 컨트랙트를 노린 월간 사고는 2025년 10월 7건에서 2026년 5월 18건으로 늘었습니다. 5년 전에 배포된 Solidity 0.6.10 컨트랙트가 공격당한 Truebit 사례는 피해가 2,600만 달러였습니다(DL News 보도). Halborn은 이를 두고 “‘Audited once’ is no longer a serious security model.”이라고 말했습니다.
보안 예산이 적은 팀이라면 범용 AI 전체 리뷰를 1차 거름망으로 쓰고, 핵심 모듈 하나를 골라 전문가 표적 검토와 재현(PoC)을 붙이는 구성이 현실적입니다. 스캔 1회 평균 1.22달러는 2025년 12월 1일 기준 시뮬레이션 값이지만, 방치된 레거시 배포물까지 점검 범위에 넣을 근거로는 충분합니다. 물론 Coinkite 사례처럼 AI 리뷰에서 문제가 없다고 나와도 안전이 보장되지는 않습니다.
자주 하는 실수
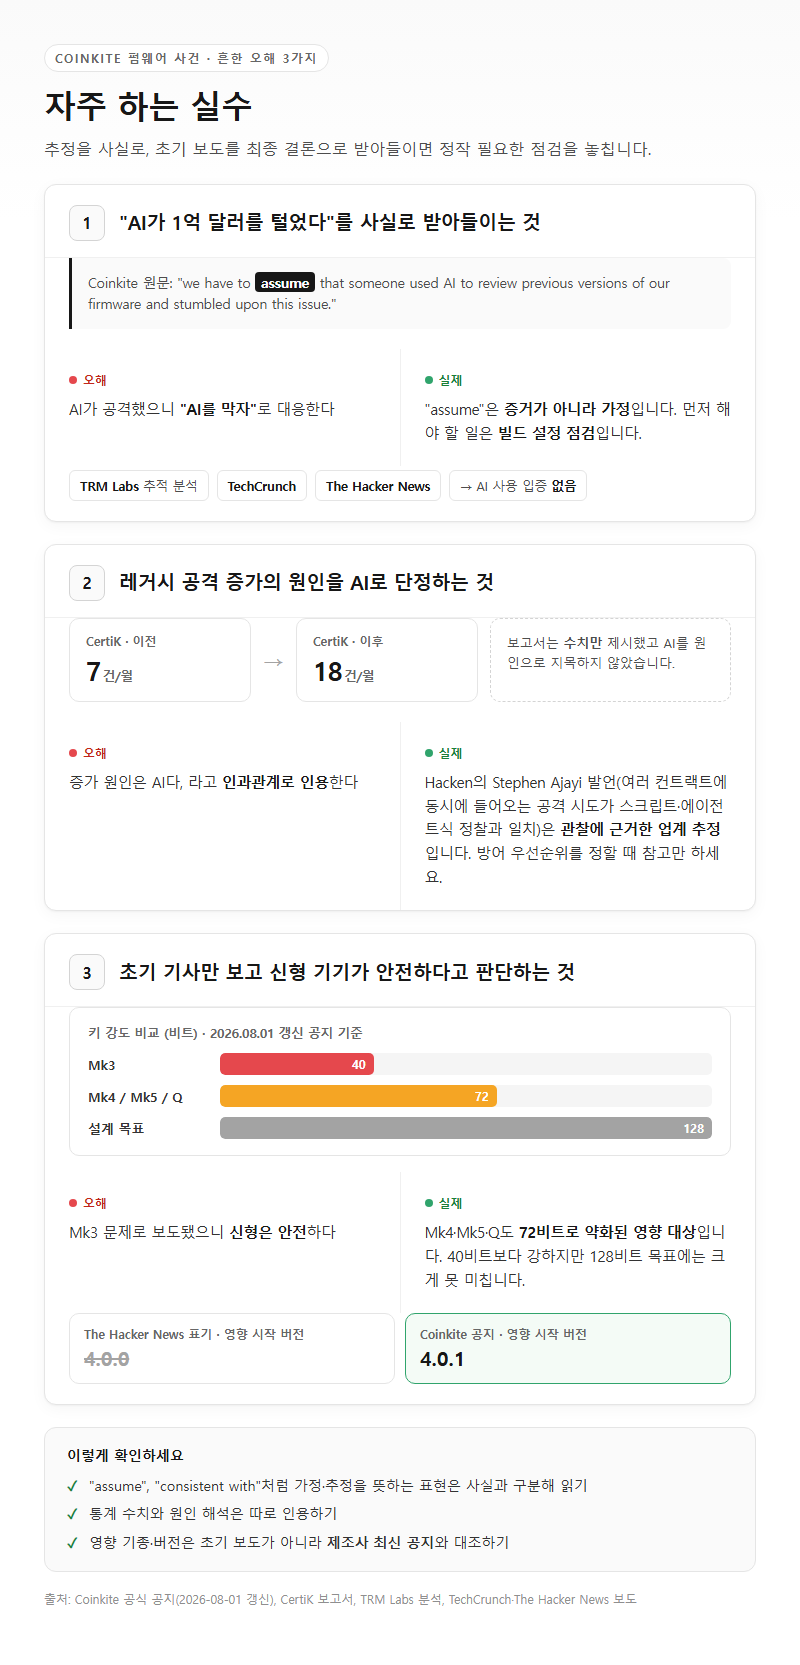
첫째, “AI가 1억 달러를 털었다”를 사실로 받아들이는 것입니다. Coinkite의 원문은 “we have to assume that someone used AI to review previous versions of our firmware and stumbled upon this issue.”입니다. “assume”으로 시작하는 문장이니 증거가 아니라 가정입니다. 추적 분석을 한 TRM Labs나 TechCrunch, The Hacker News 기사 어디에도 공격자가 AI를 썼다는 입증은 없습니다. 이 전제를 사실로 받아들이면 대응이 “AI를 막자”로 흘러, 정작 필요한 빌드 설정 점검을 놓칩니다.
둘째, 레거시 공격이 늘어난 원인을 AI로 단정하는 것입니다. CertiK 원 보고서는 월 7건에서 18건으로 늘었다는 수치만 제시했을 뿐 AI를 원인으로 지목하지 않았습니다. Hacken의 Stephen Ajayi는 여러 컨트랙트에 같은 공격 시도가 동시에 들어오는 모습이 스크립트나 에이전트 방식의 정찰과 일치한다고 말했는데, 이는 관찰에 근거한 업계 추정입니다. 방어 우선순위를 정할 때 참고할 수는 있어도 인과관계로 인용해서는 안 됩니다.
셋째, 초기 기사만 보고 신형 기기가 안전하다고 판단하는 것입니다. 사건 초기에는 Mk3 문제로 보도됐지만, 2026년 8월 1일에 갱신된 공지는 Mk4/Mk5/Q도 72비트로 약화된 영향 대상이라고 명시합니다. 72비트는 40비트보다 훨씬 강해도 설계 목표인 128비트에는 크게 못 미칩니다. 영향받는 시작 버전도 The Hacker News는 4.0.0으로 적었지만 Coinkite 공지로는 4.0.1입니다. 버전은 반드시 제조사 공지와 대조하세요.
정리
1억 달러 규모로 알려진 Coldcard 암호화폐 해킹의 확인된 원인은 2021년 3월에 들어온 빌드 설정 결함입니다. AI가 개입했다는 부분은 2026년 9월 23일 현재까지 제조사의 가정에 머물러 있습니다. 피해 규모는 달러 대신 1,789~1,816 BTC 범위로 보는 편이 정확합니다. 영향 기기를 쓰고 있다면 펌웨어를 올린 뒤 반드시 새 시드로 옮기세요.
한 줄로 줄이면 이렇습니다. 레거시 코드 방어 수단을 고를 때는 AI를 썼는지보다 호출 도달성과 재현까지 검증했는지를 기준으로 삼아야 합니다.
참고 자료
조사 기준일: 2026년 09월 23일
본문의 수치는 아래 자료에서 확인한 것입니다. 제조사 공식 자료(T1)와 전문 매체 실측(T2)을 구분해 표기했습니다. 가격·공급 상황은 변동이 크므로 기준일 이후의 값은 다시 확인해야 합니다.
Tier 1 (확인일 2026-09-23)
– Coinkite 보안 공지: https://blog.coinkite.com/coldcard-mk3-seed-generation-warning/
– Coinkite 기술 해설: https://blog.coinkite.com/entropy-technical-backgrounder/
– Shielded Labs: https://shieldedlabs.net/the-orchard-counterfeiting-vulnerability/
– CertiK H1 2026 보도자료: https://www.globenewswire.com/news-release/2026/07/08/3324276/0/en/certik-hack3d-h1-2026-report-reveals-over-1-31-billion-lost-to-web3-security-incidents-in-the-first-half-of-2026.html
– Anthropic SCONE-bench: https://www.anthropic.com/research/smart-contracts
Tier 2 (확인일 2026-09-23)
– TRM Labs: https://www.trmlabs.com/resources/blog/the-largest-hardware-wallet-exploit-of-2026-inside-the-usd-116-million-coldcard-hack
– TechCrunch: https://techcrunch.com/2026/08/04/hackers-steal-over-130-million-by-exploiting-bug-in-offline-hardware-wallets/
– The Hacker News: https://thehackernews.com/2026/08/coldcard-hardware-wallet-flaw-linked-to.html
– CoinDesk: https://www.coindesk.com/business/2026/09/07/coldcard-hacker-moves-45-of-bitcoin-stolen-in-third-attack-wave
– Crypto Times: https://www.cryptotimes.io/2026/09/22/52-37-btc-from-coldcard-exploit-moved-into-wyoming-recovery-trust-for-victim-return/
– DL News: https://www.dlnews.com/articles/defi/crypto-hackers-are-using-ai-to-attack-old-smart-contracts/
– 원문을 읽지 못해 인용하지 않은 곳: Forbes(403 차단), Medium Coinmonks(403 차단)
답글 남기기