
2026년 9월 OpenAI가 우크라이나에 Daybreak 접근을 넓혔습니다. Blue·Red 등급 차이, API 승인 절차, FIDO2 요건, 조직 전체 차단 위험을 공식 문서와 보도로 대조해 비교했습니다.
OpenAI Daybreak 우크라이나 지원, 무엇을 기준으로 비교해야 할까
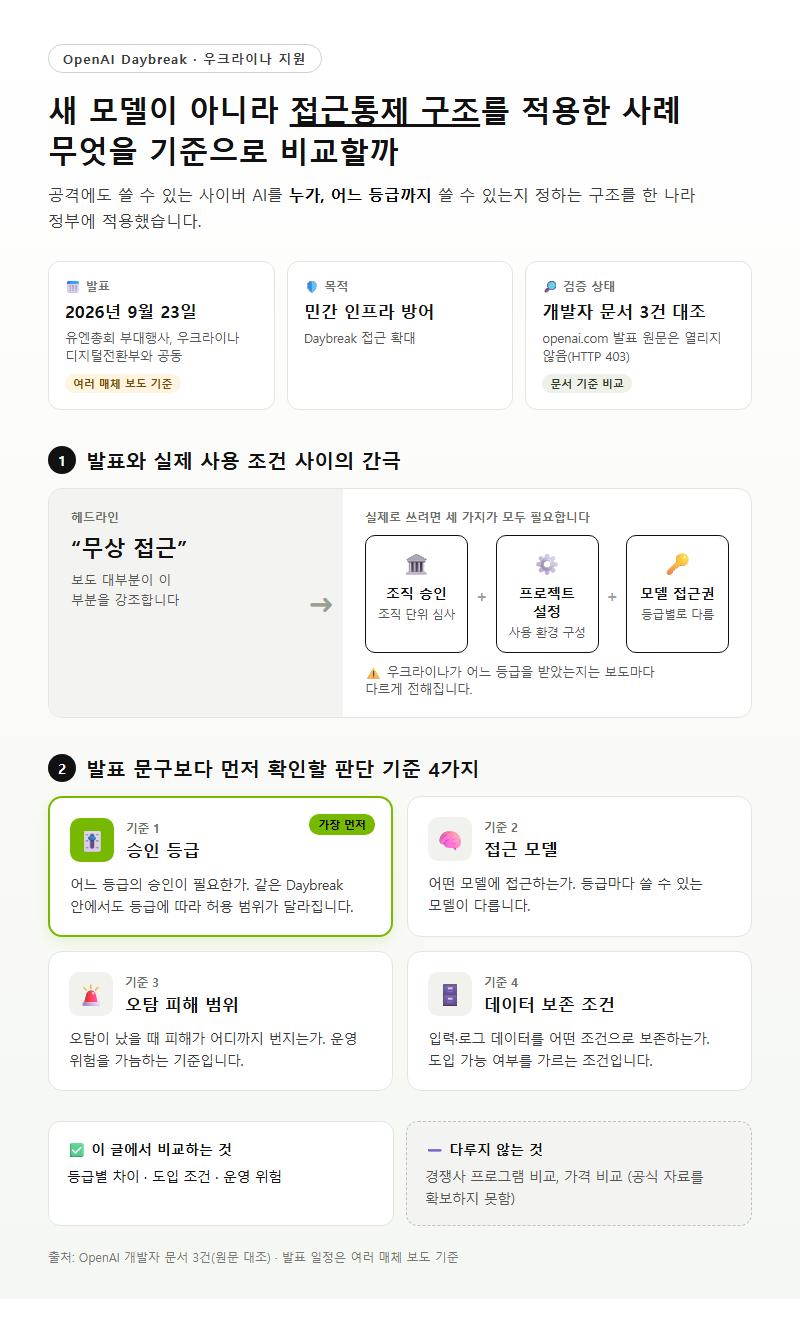
OpenAI Daybreak의 우크라이나 지원은 새 모델을 내놓은 일이 아닙니다. 공격에도 쓸 수 있는 사이버 AI를 누가, 어느 등급까지 쓸 수 있는지 정하는 접근통제 구조를 한 나라의 정부에 적용한 사례입니다. 여러 매체에 따르면 OpenAI는 2026년 9월 23일 유엔총회 부대행사에서 우크라이나 디지털전환부와 함께 민간 인프라 방어용 Daybreak 접근 확대를 발표했습니다. 다만 openai.com 원문은 이번 조사에서 열리지 않아(HTTP 403) 직접 대조하지 못했습니다. 이 글은 원문을 확인한 OpenAI 개발자 문서 3건을 기준으로 등급별 차이, 도입 조건, 운영 위험을 비교합니다. 경쟁사 프로그램과 가격 비교는 공식 자료를 확보하지 못해 다루지 않습니다.
발표와 실제 사용 조건 사이에 간극이 있어서 비교가 필요합니다. 헤드라인은 대부분 무상 접근을 강조하지만, 실제로 쓰려면 조직 승인, 프로젝트 설정, 모델 접근권을 모두 갖춰야 합니다. 같은 Daybreak 안에서도 등급에 따라 쓸 수 있는 모델과 허용 범위가 다릅니다. 게다가 우크라이나가 어느 등급을 받았는지는 보도마다 다르게 전해집니다.
판단 기준은 네 가지로 좁혀집니다. 첫째는 어느 등급의 승인이 필요한가, 둘째는 어떤 모델에 접근하는가, 셋째는 오탐이 났을 때 피해가 어디까지 번지는가, 넷째는 데이터 보존 조건이 무엇인가입니다. 발표 문구보다 이 네 가지를 먼저 확인해야 실제 도입 가능 여부가 보입니다.
비교 기준 정리
아래 표는 Daybreak 도입을 검토할 때 봐야 할 항목을 기준, 단위, 주의점으로 나눈 것입니다. 근거는 2026년 9월 26일 기준 OpenAI 개발자 문서이며, 원문을 대조하지 못한 항목에는 따로 표시했습니다.
| 항목 | 판단 기준 | 확인 단위 | 주의점 |
|---|---|---|---|
| 승인 등급 | Blue(승인된 방어 작업) / Red(고급 인가 작업) | 조직·계정 단위 승인 | Blue와 Red는 별개 승인이며, 한쪽이 다른 쪽을 자동으로 주지 않음 |
| API 사용 조건 | 조직 승인 + 프로젝트 설정 + 모델 접근권 | 프로젝트 단위 | 해당 프로젝트의 API 키를 써야 함 |
| 모델 ID | gpt-6-sol, gpt-5.6-cyber, gpt-6-astra, 별칭 2종 |
모델 ID 문자열 | 별칭 gpt-daybreak-blue-latest·gpt-daybreak-red-latest 제공 |
| 사이버 안전 점검 | GPT-5.3-Codex 이후 모델에 적용 | 요청 단위 | 임계치 수치는 공개되지 않음 |
| 오탐 시 영향 범위 | 사용자별 안전 식별자 구현 여부 | 조직 전체 또는 개별 사용자 | 식별자가 없으면 조직 전체가 접근을 잃을 수 있음 |
| 데이터 보존 | 무보존(ZDR) 별도 승인 | 조직 단위 | Trusted Access 승인에 ZDR이 포함되지 않음 |
| 개인 계정 요건 | 유료 플랜 + Advanced Account Security + FIDO2 키 | 계정 단위 | 기한 2026-10-01, 헬프센터 원문 확인 못 함 |
표에서 가장 먼저 볼 항목은 오탐 시 영향 범위입니다. 개발자 문서에 따르면 요청이 내부 임계치를 넘으면 cyber_policy 오류가 돌아오고, 검토하는 동안 접근이 제한될 수 있습니다. 사용자별 안전 식별자를 넣어 두었다면 사람이 검토한 뒤 해당 사용자만 제한됩니다. 넣지 않았다면 조직 전체가 차단될 수 있습니다. 정부 기관이나 CERT처럼 여러 분석가가 같은 조직 계정을 공유하는 곳에서는 이 차이가 곧 업무 중단 위험입니다.
다음으로 볼 것은 임계치가 공개되지 않았다는 점입니다. 어떤 요청이 점검에 걸리는지 미리 수치로 알 방법이 없습니다. 그러니 사전 테스트로 경계를 더듬기보다, 오탐이 났을 때 피해가 번지는 범위를 줄이도록 설계하는 편이 현실적입니다.
용어 풀이
1. ZDR(Zero Data Retention) — 요청과 응답 데이터를 서버에 남기지 않는 조건으로, 민감한 로그나 취약점 정보를 다루는 조직이 따로 신청해야 합니다.
2. FIDO2 하드웨어 키 — 비밀번호 대신 물리 보안키로 로그인하는 표준으로, 계정 탈취로 고위험 모델이 악용되는 것을 막는 장치입니다.
3. 사용자별 안전 식별자 — API 요청마다 실제 최종 사용자를 구분하는 값으로, 차단 범위를 조직 전체가 아닌 개인으로 좁혀 줍니다.
옵션·유형별 비교
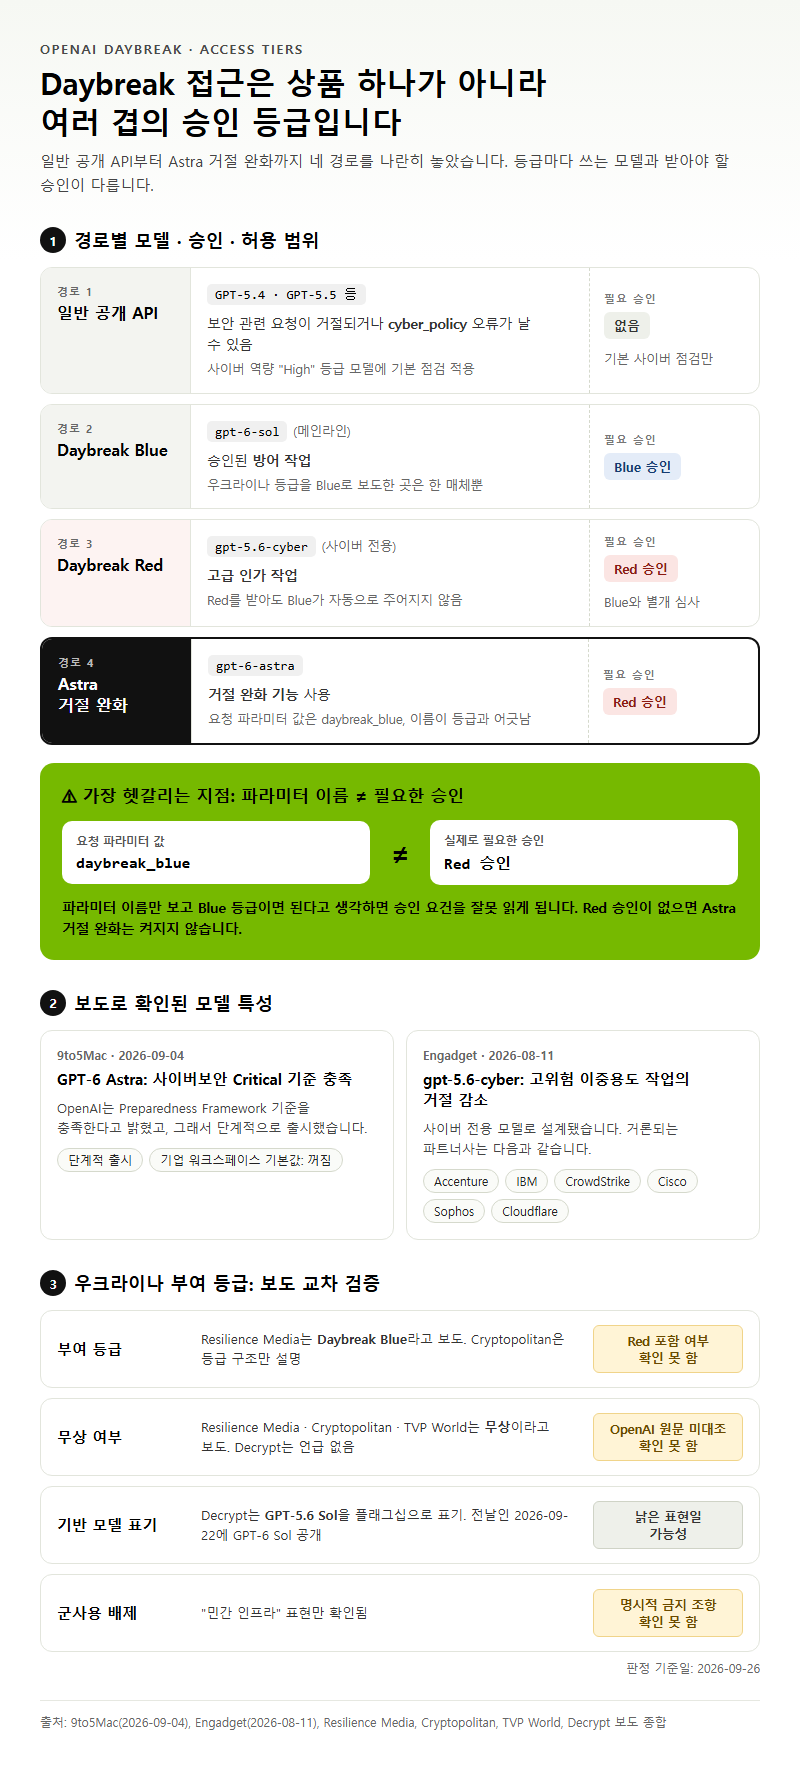
Daybreak 접근은 하나의 상품이 아니라 여러 겹의 등급입니다. 아래 표는 일반 공개 API부터 Red 등급 기능까지 네 가지 경로를 나란히 놓은 것입니다.
| 경로 | 사용 모델 | 필요한 승인 | 허용 범위 | 비고 |
|---|---|---|---|---|
| 일반 공개 API | GPT-5.4, GPT-5.5 등 | 없음(기본 사이버 점검 적용) | 보안 관련 요청이 거절되거나 cyber_policy 오류가 날 수 있음 |
“High” 사이버 역량 등급 모델에 점검 적용 |
| Daybreak Blue | gpt-6-sol(메인라인) |
Blue 승인 | 승인된 방어 작업 | 우크라이나 등급으로 보도된 곳은 한 매체뿐 |
| Daybreak Red | gpt-5.6-cyber(사이버 전용) |
Red 승인(Blue와 별개) | 고급 인가 작업 | Red를 받았다고 Blue가 자동으로 주어지지 않음 |
| Astra 거절 완화 | gpt-6-astra |
Red 승인 | 거절 완화 기능 사용 | 요청 값은 daybreak_blue로, 이름이 등급과 어긋남 |
가장 헷갈리기 쉬운 부분은 마지막 행입니다. gpt-6-astra의 거절 완화는 Red 승인이 있어야 켜지는데 요청 파라미터 값은 daybreak_blue입니다. 파라미터 이름만 보고 Blue 등급이면 충분하다고 여기면 승인 요건을 잘못 읽게 됩니다. 9to5Mac의 2026년 9월 4일 보도에 따르면 OpenAI는 GPT-6 Astra가 Preparedness Framework의 사이버보안 Critical 기준을 충족한다고 밝혔고, 그래서 단계적으로 출시했으며 기업 워크스페이스에서는 기본값이 꺼짐입니다.
사이버 전용 모델 gpt-5.6-cyber는 Engadget의 2026년 8월 11일 보도 기준으로 고위험 이중용도 작업의 거절을 줄이도록 설계됐습니다. 파트너로는 Accenture, IBM, CrowdStrike, Cisco, Sophos, Cloudflare가 거론됩니다.
우크라이나가 실제로 받은 등급을 두고는 보도가 갈립니다. 매체별 서술을 표로 정리했습니다.
| 쟁점 | 보도 내용 | 판정(2026-09-26 기준) |
|---|---|---|
| 부여 등급 | Resilience Media는 Daybreak Blue라고 보도. Cryptopolitan은 등급 구조만 설명 | Red 포함 여부는 확인 못 함 |
| 무상 여부 | Resilience Media, Cryptopolitan, TVP World는 무상이라고 보도. Decrypt는 언급 없음 | OpenAI 원문 확인 못 함로 확인 못 함 |
| 기반 모델 표기 | Decrypt는 GPT-5.6 Sol을 플래그십으로 표기 | 전날인 2026-09-22 GPT-6 Sol이 공개됐으므로 낡은 표현일 가능성 |
| 군사용 배제 | “민간 인프라” 표현만 확인 | 명시적 금지 조항은 확인 못 함 |
규모부터 보면, Help Net Security의 2026년 9월 4일 보도 기준으로 Daybreak 승인 조직은 약 2,000곳입니다. 2026년 9월 3일 발표된 Daybreak for Frontline Defenders는 보조금 방식 접근권, 교육, 기술 지원에 $1B를 6개월 안에 투입하는 계획입니다. 이 재원이 우크라이나 제공분에 쓰이는지, 우크라이나 제공분의 크레딧 규모가 얼마인지는 확인되지 않았습니다.
우크라이나 쪽 수요는 CERT-UA의 2025년 처리 사건 수로 가늠할 수 있습니다. Decrypt와 Cryptopolitan은 약 6,000건, Resilience Media는 5,927건, 전년 대비 37.4% 증가로 전했습니다. 두 값으로 역산하면 2024년은 약 4,314건이고, 2024년에 4,300건 이상을 탐지했다는 별도 보도와 대체로 맞습니다. CERT-UA 원문 통계는 확인하지 못했습니다.
상황별 추천
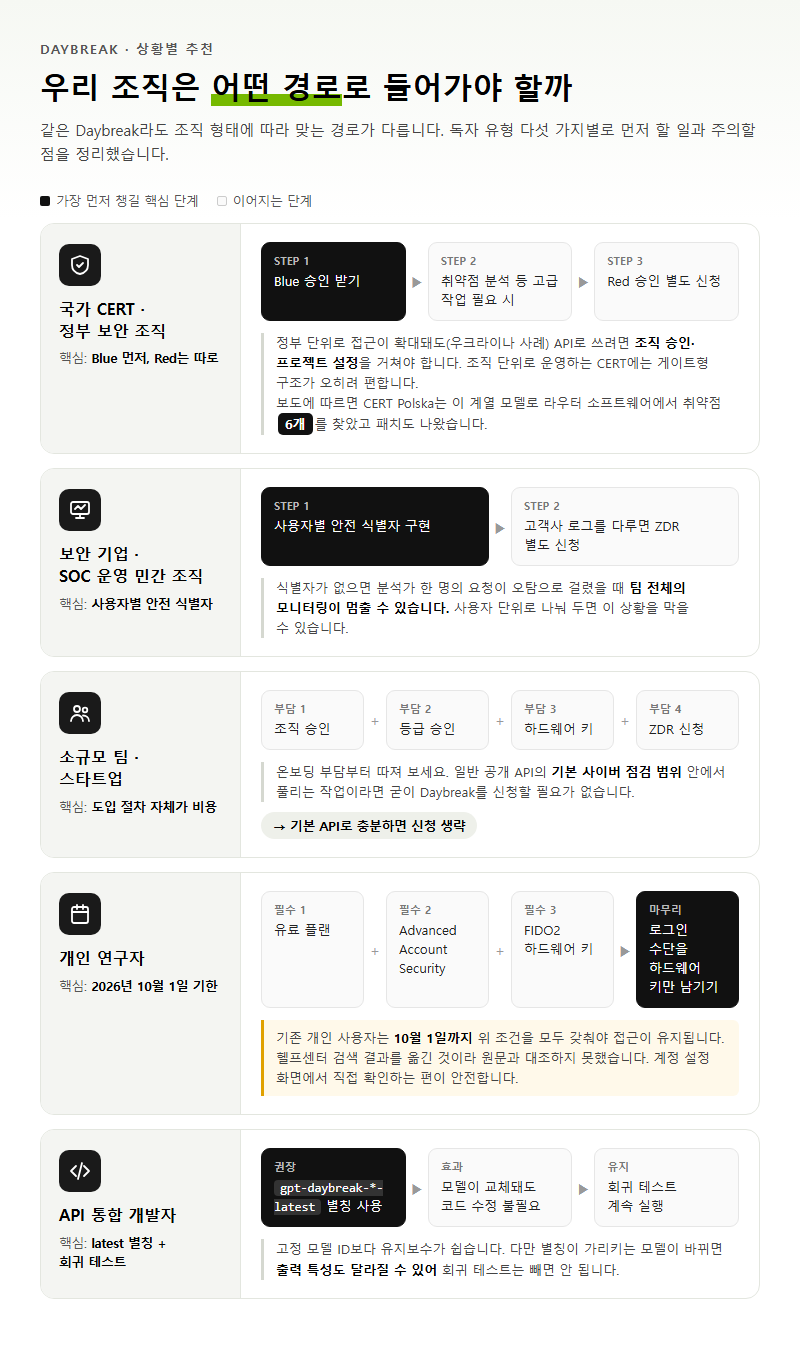
같은 Daybreak라도 조직 형태에 따라 맞는 경로가 다릅니다. 이 글에서 정리한 조건을 독자 유형별로 적용해 봤습니다.
국가 CERT·정부 보안 조직이라면 Blue 승인부터 받고, 취약점 분석처럼 고급 작업이 필요할 때 Red 승인을 따로 신청하는 순서가 맞습니다. 우크라이나 사례처럼 정부 단위로 접근이 확대되더라도 API로 쓰려면 조직 승인과 프로젝트 설정 절차를 거쳐야 합니다. 이미 조직 단위로 운영하는 CERT라면 이런 게이트형 구조가 오히려 편합니다. 보도에 따르면 CERT Polska는 이 계열 모델로 라우터 소프트웨어에서 취약점 6개를 찾았고 패치도 나왔습니다.
보안 기업이나 SOC를 운영하는 민간 조직은 사용자별 안전 식별자부터 구현해야 합니다. 분석가 한 명의 요청이 오탐으로 걸렸을 때 팀 전체의 모니터링이 멈추는 상황을 막아 주기 때문입니다. 고객사 로그를 다룬다면 ZDR도 별도로 신청해야 합니다.
소규모 팀이나 스타트업은 온보딩 부담부터 따져 보세요. 조직 승인, 등급 승인, 하드웨어 키, ZDR 신청이 겹겹이 쌓이는 구조라 도입 절차 자체가 비용입니다. 일반 공개 API의 기본 사이버 점검 범위 안에서 풀리는 작업이라면 굳이 Daybreak를 신청할 필요가 없습니다.
개인 연구자는 기한이 먼저입니다. 헬프센터 검색 결과에 따르면 기존 개인 사용자는 2026년 10월 1일까지 유료 플랜, Advanced Account Security, FIDO2 하드웨어 키를 갖추고 로그인 수단을 하드웨어 키만 남겨야 접근을 유지합니다. 헬프센터 원문으로 대조하지 못한 내용이니 계정 설정 화면에서 직접 확인하는 편이 안전합니다.
API로 기능을 통합하는 개발자라면 고정 모델 ID 대신 gpt-daybreak-*-latest 별칭을 쓰는 편이 유지보수에 유리합니다. 모델이 교체돼도 코드를 고치지 않아도 됩니다. 다만 별칭이 가리키는 모델이 바뀌면 출력 특성도 달라질 수 있으니 회귀 테스트는 계속 돌려야 합니다.
자주 하는 실수
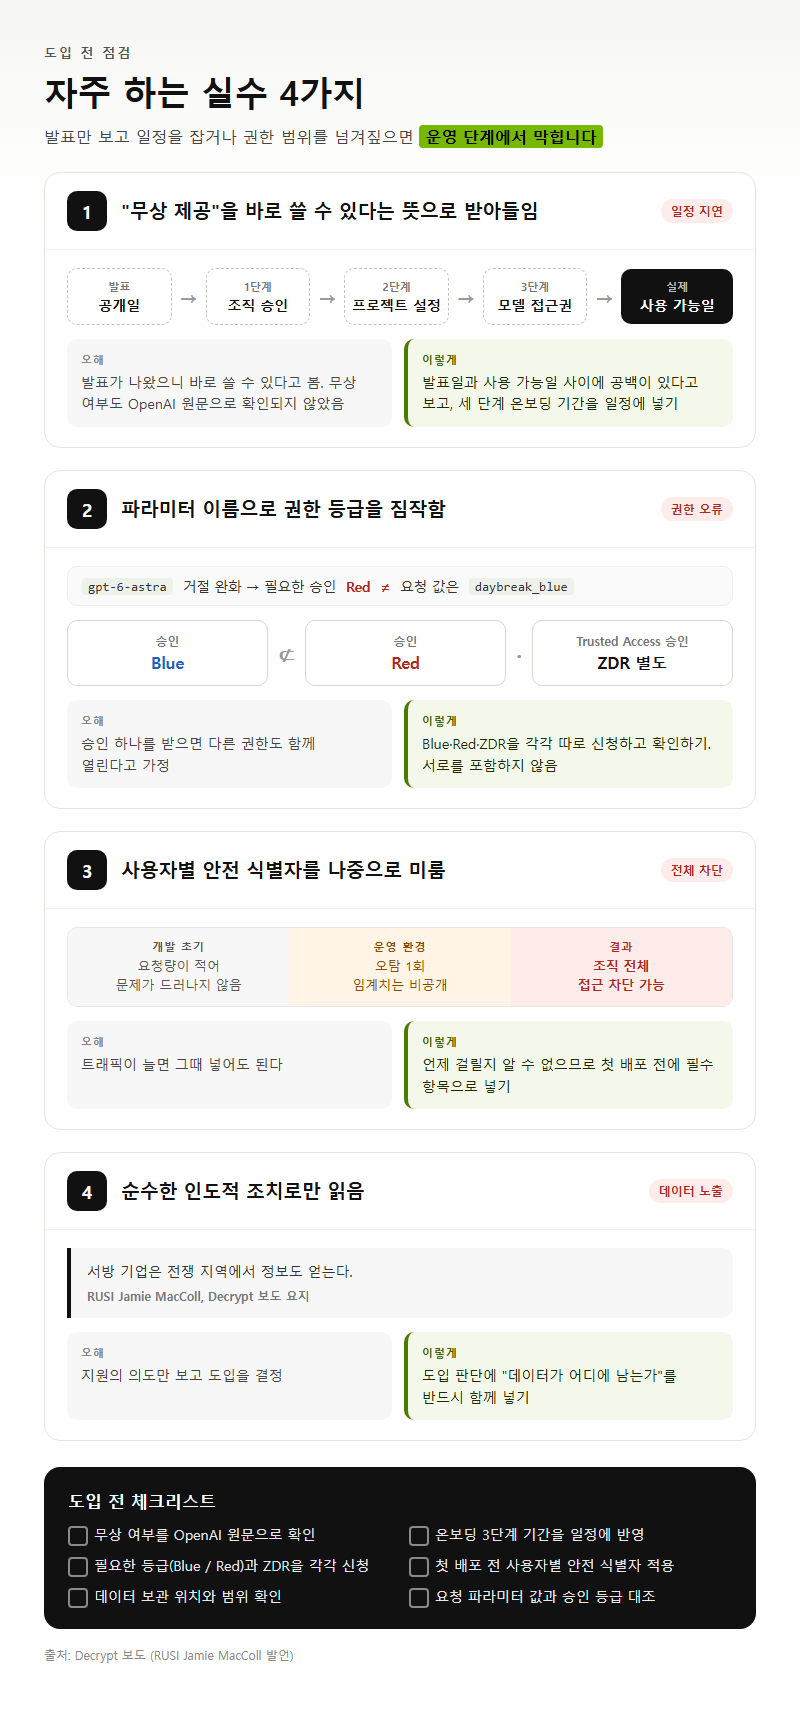
첫째, “무상 제공”이라는 헤드라인을 곧바로 쓸 수 있다는 뜻으로 받아들이는 실수입니다. 무상 여부는 OpenAI 원문으로 확인되지 않았고, 무상이더라도 조직 승인, 프로젝트 설정, 모델 접근권이라는 세 단계 온보딩이 남아 있습니다. 발표일과 실제 사용 가능일 사이에 공백이 있다고 보고 일정을 잡으세요.
둘째, 파라미터 이름으로 등급을 짐작하는 실수입니다. gpt-6-astra의 거절 완화는 Red 승인이 필요한데 요청 값은 daybreak_blue입니다. 마찬가지로 Blue 승인과 Red 승인은 서로를 포함하지 않고, Trusted Access 승인에 ZDR이 따라오지도 않습니다. 승인 하나로 여러 권한이 함께 열린다고 가정하면 운영 단계에서 오류를 만납니다.
셋째, 사용자별 안전 식별자를 나중으로 미루는 실수입니다. 개발 초기에는 요청량이 적어 문제가 드러나지 않습니다. 하지만 운영 환경에서 오탐이 한 번만 나도 조직 전체 접근이 끊길 수 있습니다. 임계치가 공개되지 않았으니 언제 걸릴지도 모릅니다. 첫 배포 전에 넣어야 하는 항목입니다.
넷째로, 이 지원을 순수한 인도적 조치로만 읽는 것도 경계할 필요가 있습니다. Decrypt 보도에서 RUSI의 Jamie MacColl은 서방 기업이 전쟁 지역에서 정보도 얻는다고 지적했습니다. 도입을 판단할 때 데이터가 어디에 남는지를 함께 따져야 하는 이유입니다.
정리
OpenAI Daybreak의 우크라이나 확대는 사이버 AI를 등급별 승인으로 나눠 푸는 게이트형 접근통제가 정부 단위로 적용된 사례입니다. 2026년 9월 26일 기준으로 우크라이나가 받은 등급과 무상 여부는 원문으로 확인되지 않았습니다. 개발자 문서로 확인된 것은 Blue와 Red의 분리, 프로젝트 단위 승인, 사용자 식별자 미구현 시 조직 전체 차단 위험, ZDR 별도 신청입니다.
한 줄 결론은 이렇습니다. 발표 문구가 아니라 등급, 차단 범위, 보존 조건 세 가지를 기준으로 도입 여부를 판단하십시오.
참고 자료
조사 기준일: 2026년 09월 26일
본문의 수치는 아래 자료에서 확인한 것입니다. 제조사 공식 자료(T1)와 전문 매체 실측(T2)을 구분해 표기했습니다. 가격·공급 상황은 변동이 크므로 기준일 이후의 값은 다시 확인해야 합니다.
T1 (원문 대조, 2026-09-26)
– https://developers.openai.com/api/docs/guides/daybreak
– https://developers.openai.com/api/docs/guides/safety-checks/cybersecurity
– https://developers.openai.com/blog/scaling-cyber-defenders-with-daybreak
– https://openai.com/index/openai-extends-cyber-access-to-ukraine-for-civilian-defense/
– https://openai.com/index/daybreak-for-frontline-defenders/
– https://openai.com/index/expanding-daybreak-as-the-cyber-defense-window-narrows/
– https://help.openai.com/en/articles/20001258-openai-daybreak-trusted-access-for-cyber-overview
– https://openai.com/index/introducing-gpt-6-sol-and-luna/
– https://decrypt.co/379126/openai-ukraine-access-daybreak-ai-cyber-defense-tool
– https://resiliencemedia.co/openai-gives-ukraine-free-access-to-daybreak-cyber-defence-programme/
– https://www.cryptopolitan.com/ukraine-cyber-defenders-openai-daybreak/
– https://completeaitraining.com/news/openai-extends-cyber-access-to-ukraine-for-civilian-defense/
– https://www.helpnetsecurity.com/2026/09/04/openai-daybreak-frontline-defenders-access/
– https://www.engadget.com/2234335/openai-daybreak-model-less-likely-to-refuse-higher-risk-tasks/
– https://9to5mac.com/2026/09/04/openai-releasing-major-upgrade-to-chatgpt-and-codex-with-gpt-6-astra-details-here/
– https://github.blog/changelog/2026-09-22-openais-gpt-6-sol-and-gpt-6-luna-now-available/
– https://tvpworld.com/95564091/openai-gives-ukraine-free-access-to-daybreak-ai-cyber-defense-tool
답글 남기기