

GPT-6 Cyber는 Daybreak Red 승인 조직만 쓸 수 있습니다. SSO·MFA·IP 허용목록·FIDO2 보안키 요건과 ExploitGym 48.45% 수치의 실제 의미, 도입 판단 기준을 정리했습니다.
이 글에는 네이버 브랜드커넥트 제휴 링크가 포함되어 있습니다. 링크를 통해 구매가 이루어지면 작성자가 일정액의 수수료를 지급받습니다. 제품 선택과 구매는 독자의 판단이며, 이 글은 특정 제품의 효과를 보증하지 않습니다.
AI 보안 시작 전 확인할 것
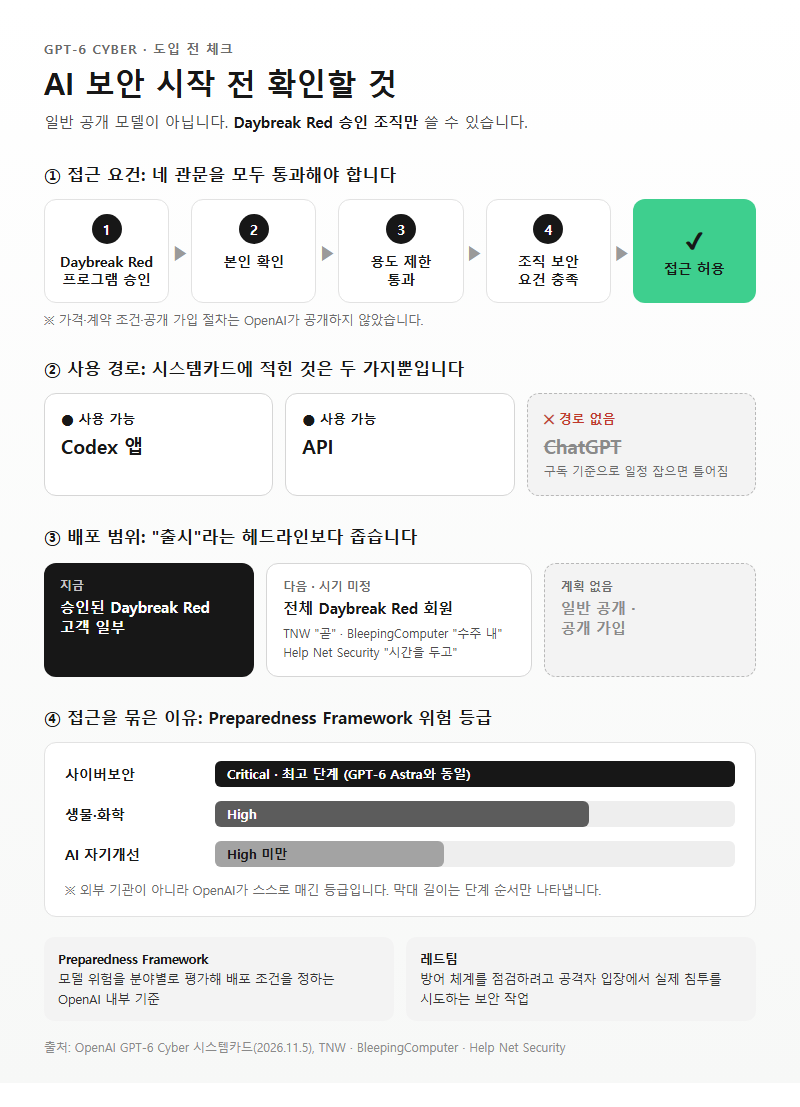
GPT-6 Cyber는 일반 공개 모델이 아니라 Daybreak Red 승인 조직 전용 모델입니다. OpenAI가 2026년 11월 5일 게시한 시스템카드를 보면 이 모델은 Daybreak Red 프로그램으로만 쓸 수 있고, 본인 확인·용도 제한·조직 보안 요건을 모두 통과해야 합니다. 이 글에서는 GPT-6 Cyber 접근 요건을 순서대로 정리하고, 성능 수치를 도입 판단에 쓸 때 주의할 점을 짚습니다. 가격 협상, 계약 조건, 공개 가입 절차는 OpenAI가 공개하지 않아 다루지 않습니다.
헤드라인에는 “출시”라고 나오지만 실제 범위는 좁습니다. 지금은 승인된 Daybreak Red 고객 일부만 이 모델을 씁니다. 전체 Daybreak Red 회원으로 언제 넓어지는지는 매체마다 말이 다릅니다. TNW·BleepingComputer·Help Net Security는 각각 “곧”, “수주 내”, “시간을 두고”라고 썼고, 일반 공개나 공개 가입은 없습니다.
사용 경로도 미리 알아둬야 합니다. 시스템카드에 적힌 경로는 Codex 앱과 API 두 가지뿐입니다. ChatGPT는 없습니다. ChatGPT 구독으로 쓸 수 있다고 보고 일정을 잡으면 처음부터 틀어집니다.
접근을 이렇게 묶어둔 이유는 위험 등급입니다. OpenAI는 자사 대비 체계(Preparedness Framework)에서 GPT-6 Cyber의 사이버보안 위험을 최고 단계인 Critical로 분류했습니다. GPT-6 Astra와 같은 등급이고, 생물·화학은 High, AI 자기개선은 High 미만입니다. 이 등급은 외부 기관이 아니라 OpenAI가 스스로 매겼습니다. 공격에 쓰일 만큼 강하니 접근을 막아두겠다는 판단입니다.
용어 풀이
1. Preparedness Framework — OpenAI가 모델의 위험 수준을 분야별로 평가해 배포 조건을 정하는 내부 기준입니다.
2. 레드팀 — 방어 체계를 점검하려고 공격자 입장에서 실제 침투를 시도하는 보안 작업입니다.
준비물·필요 서류
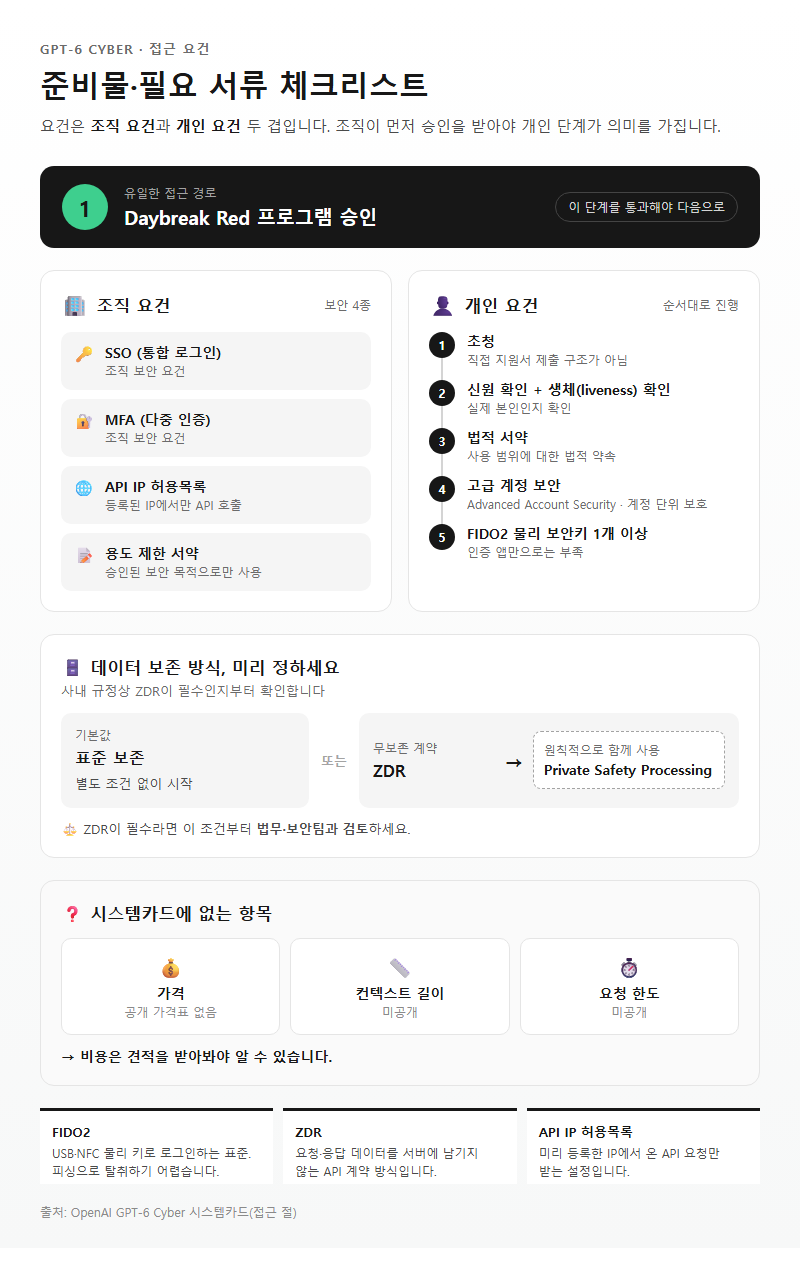
GPT-6 Cyber 접근 요건은 조직 요건과 개인 요건 두 겹입니다. 시스템카드의 접근 절을 기준으로 정리하면 아래와 같습니다.
| 구분 | 요건 | 비고 |
|---|---|---|
| 조직 | Daybreak Red 프로그램 승인 | 유일한 접근 경로 |
| 조직 | SSO(통합 로그인) | 조직 보안 요건 |
| 조직 | MFA(다중 인증) | 조직 보안 요건 |
| 조직 | API IP 허용목록 | 등록된 IP에서만 API 호출 |
| 조직 | 용도 제한 서약 | 승인된 보안 목적으로만 사용 |
| 개인 | 초청 | 개인 신청자는 초청이 있어야 함 |
| 개인 | 신원 확인 + 생체(liveness) 확인 | 실제 본인인지 확인 |
| 개인 | 법적 서약 | 사용 범위에 대한 법적 약속 |
| 개인 | 고급 계정 보안(Advanced Account Security) | 계정 단위 보호 강화 |
| 개인 | FIDO2 물리 보안키 1개 이상 | 소프트웨어 인증 앱만으로는 부족 |
데이터 보존 방식도 미리 정해야 합니다. 기본값은 표준 보존입니다. 무보존(ZDR) 계약으로 API를 쓰는 고객은 원칙적으로 Private Safety Processing을 함께 써야 합니다. 사내 규정상 ZDR이 필수라면 이 조건부터 법무·보안팀과 검토하세요.
AI 보안 전문가 개인도 신청할 수 있느냐는 질문이 많습니다. 시스템카드상 개인 신청 경로는 있지만 초청이 전제 조건입니다. 직접 지원서를 내는 구조가 아니라, 초청을 받은 뒤 신원·생체 확인과 보안키 등록을 거치는 순서입니다.
공개되지 않은 항목도 있습니다. 가격, 컨텍스트 길이, 요청 한도는 시스템카드에 없고, OpenAI는 GPT-6 Cyber의 공개 가격표를 내놓지 않았습니다. 비용은 견적을 받아봐야 압니다.
용어 풀이
1. FIDO2 — USB·NFC 형태의 물리 키로 로그인하는 표준으로, 피싱으로 탈취하기 어렵습니다.
2. ZDR(Zero Data Retention) — 요청·응답 데이터를 서버에 남기지 않는 API 계약 방식입니다.
3. API IP 허용목록 — 미리 등록한 IP 주소에서 온 API 요청만 받는 설정입니다.
단계별 진행 순서
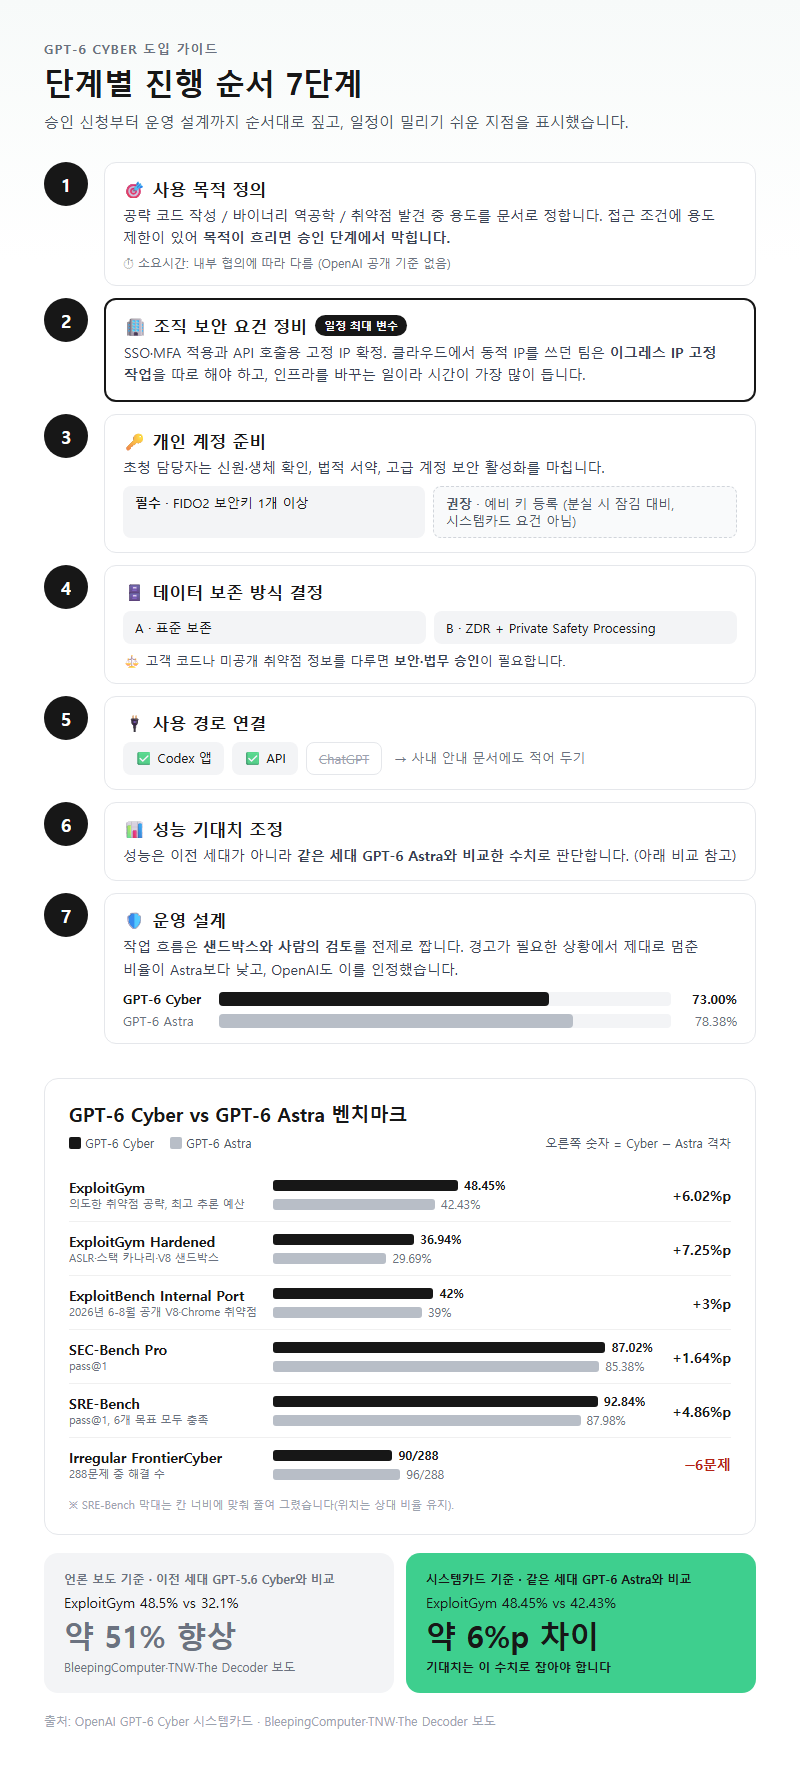
1단계 — 사용 목적 정의. 공략 코드 작성, 바이너리 역공학, 취약점 발견 중 어디에 쓸지 먼저 문서로 정합니다. 접근 조건에 용도 제한이 붙어 있어서 목적이 흐리면 승인 단계에서 막힙니다. 소요시간은 내부 협의에 달렸고, OpenAI가 공개한 기준은 없습니다.
2단계 — 조직 보안 요건 정비. SSO·MFA를 적용하고 API를 호출할 고정 IP를 확정합니다. 클라우드에서 동적 IP로 API를 부르던 팀이라면 이그레스 IP 고정 작업이 따로 필요합니다. 인프라를 바꾸는 일이라 일정에서 가장 큰 변수가 됩니다.
3단계 — 개인 계정 준비. 초청받은 담당자는 신원·생체 확인, 법적 서약, 고급 계정 보안 활성화를 마칩니다. FIDO2 보안키는 1개 이상 필수입니다. 키를 잃어버리면 계정이 잠길 수 있으니 예비 키까지 등록해 두면 운영이 안전합니다(예비 키는 시스템카드 요건이 아니라 운영 권장 사항입니다).
4단계 — 데이터 보존 방식 결정. 표준 보존으로 갈지, ZDR과 Private Safety Processing 조합으로 갈지 정합니다. 고객 코드나 미공개 취약점 정보를 다룬다면 여기서 보안·법무 승인을 받아야 합니다.
5단계 — 사용 경로 연결. Codex 앱이나 API 중 하나로 연결합니다. ChatGPT에서는 못 쓰니 사내 안내 문서에도 적어 둡니다.
6단계 — 성능 기대치 조정. 성능은 같은 세대 GPT-6 Astra와 비교한 수치로 판단해야 합니다. 시스템카드의 주요 수치는 다음과 같습니다.
| 평가 | GPT-6 Cyber | GPT-6 Astra |
|---|---|---|
| ExploitGym(의도한 취약점 공략, 최고 추론 예산) | 48.45% | 42.43% |
| ExploitGym Hardened(ASLR·스택 카나리·V8 샌드박스) | 36.94% | 29.69% |
| ExploitBench Internal Port(2026년 6-8월 공개 V8·Chrome 취약점) | 42% | 39% |
| SEC-Bench Pro(pass@1) | 87.02% | 85.38% |
| SRE-Bench(pass@1, 6개 목표 모두 충족) | 92.84% | 87.98% |
| Irregular FrontierCyber | 90/288 | 96/288 |
BleepingComputer·TNW·The Decoder는 ExploitGym을 48.5% 대 GPT-5.6 Cyber 32.1%로 보도했고, 이 기준으로 계산하면 상대 향상률은 약 51%입니다. 그런데 시스템카드가 비교 대상으로 둔 모델은 Astra이고, Astra와의 차이는 약 6%p입니다. 이전 세대와 견주면 향상 폭이 실제보다 커 보입니다.
7단계 — 운영 설계. 샌드박스와 사람의 검토를 전제로 작업 흐름을 짭니다. 경고가 필요한 상황에서 제대로 멈춘 비율은 73.00%로 Astra(78.38%)보다 낮고, OpenAI도 이를 인정했습니다. 범위 밖 미끼 서비스를 공략한 비율은 안전 지시가 없을 때 0.07%, 있을 때 0%로 낮습니다. 하지만 Noma Security의 Chris Hughes는 TNW 인터뷰에서 이 정도 규모로 돌리면 아주 낮은 비율로도 승인되지 않은 시스템을 건드리는 일이 실제로 생긴다고 지적했습니다.
용어 풀이
1. pass@1 — 한 번의 시도로 과제를 성공한 비율입니다.
2. ASLR·스택 카나리 — 메모리 주소를 무작위로 바꾸거나 스택 변조를 감지해 공략을 어렵게 하는 방어 기법입니다.
자주 놓치는 부분

첫째, 보도 수치와 시스템카드 수치를 섞어 씁니다. Firefox 미공개 취약점 81건, Linux 커널 결함 2,308건 식별·1,724건 재현·948건 권한 상승 공략 코드는 BleepingComputer·The Decoder 보도에 나온 값입니다. OpenAI 시스템카드의 수치가 아니니, 내부 보고서에 쓸 때는 출처가 매체 보도라고 함께 적어야 합니다.
둘째, Firefox 건수의 관계를 단정합니다. Mozilla가 2026년 10월 27일 발표한 Firefox 159 보안 권고(mfsa2026-118)에는 OpenAI Codex Security 소속 제보자로 기록된 CVE가 41건 이상 있고, 모두 high 등급입니다. 이 권고문에 GPT-6 Cyber라는 모델명은 나오지 않습니다. 보도된 81건에 이 41건이 포함되는지는 Mozilla도 OpenAI도 밝히지 않았습니다.
셋째, 심각도 표현을 혼동합니다. 일부 보도가 Firefox 결함을 critical로 적었지만, Critical은 OpenAI가 모델에 매긴 위험 등급입니다. Mozilla 권고문에서 OpenAI 제보 건은 high 등급으로 분류돼 있습니다.
넷째, 최고 점수만 보고 판단합니다. ExploitBench 정규화 점수 100%는 2023년 이후 취약점을 써서 학습 데이터 오염으로 부풀려졌을 수 있다고 OpenAI가 스스로 경고했습니다. 새로 공개된 취약점에서는 42%에 그쳤습니다. Irregular 평가에서는 완전히 강화된 대상을 한 건도 공략하지 못했고, 가장 어려운 15개 과제는 두 모델 모두 풀지 못했습니다.
다섯째, 독립 검증이 있다고 착각합니다. The Decoder는 모든 벤치마크 수치가 OpenAI 자체 발표이고 독립 테스트는 공개되지 않았다고 적었습니다. 시스템카드에 나오는 외부 기관은 Irregular, Dragos, NIST CAISSI입니다. 시스템카드 표기는 CAISSI이지만 흔히 쓰는 명칭은 CAISI이며, 이 기관의 측정 결과는 따로 보고되지 않았습니다. 영국 AISI의 평가도 공개된 것이 없습니다.
여섯째, 비용 감각 없이 시작합니다. The Decoder는 Linux 작업의 컴퓨팅 비용을 1,213,430달러, 공략 코드 1건당 약 1,279달러로 보도했습니다. 공개 가격이 없으니 대규모 작업 전에 견적부터 받아야 합니다.
대안을 비교할 때도 마찬가지입니다. Anthropic의 Claude Mythos 5.1은 Cyber Verification Program 같은 검증을 통과한 조직에만 제공되며, 2026년 11월 8일 기준 가격은 입력 100만 토큰당 10달러, 출력 50달러입니다. Anthropic은 2026년 10월 6일 이 프로그램을 개편하면서 각 단계에 Mythos 5.1을 넣었습니다. Glasswing 페이지의 25/125달러는 다른 모델(Mythos Preview) 가격이니 섞어 쓰면 안 됩니다. 두 모델을 같은 조건으로 비교한 독립 벤치마크는 아직 없습니다.
| 판단 조건 | 유리한 선택 |
|---|---|
| OpenAI·Codex를 이미 쓰고, 공략 코드 작성에 공식 승인 경로가 필요 | Daybreak Red(GPT-6 Cyber) |
| 비용을 사전에 예측해 예산을 잡아야 함 | 가격표가 공개된 Claude Mythos 5.1 |
| 강화된 운영 환경 대상의 완전 자동화를 기대 | 두 모델 모두 근거 부족 — 사람 검토 전제 |
체크리스트 정리
- 사용 목적 문서화: 공략 코드·역공학·취약점 발견 중 어떤 용도인지 정했는가
- 조직 보안 요건: SSO, MFA, API IP 허용목록까지 모두 적용했는가
- 개인 요건: 초청, 신원·생체 확인, 법적 서약, 고급 계정 보안, FIDO2 보안키 1개 이상을 갖췄는가
- 데이터 보존: 표준 보존인지, ZDR이면 Private Safety Processing까지 준비했는가
- 사용 경로: Codex 앱 또는 API로 연결했고, ChatGPT로는 쓸 수 없다는 점을 공유했는가
- 수치 기준: 성능 판단을 Astra 대비 수치(48.45% 대 42.43%)로 잡았고, 보도 수치는 출처를 붙였는가
- 운영 안전장치: 샌드박스 격리와 사람 검토 절차, 견적 기반 예산을 마련했는가
📎 참고 자료
– OpenAI GPT-6 Cyber System Card (2026-11-05)
– Mozilla Security Advisory mfsa2026-118 (2026-10-27)
– Claude 가격 문서
– Anthropic Project Glasswing
– The Decoder (2026-11-05)
– TNW (2026-11-05)
– BleepingComputer (2026-11-06)
– Help Net Security (2026-11-06)
함께 보면 좋은 제품
- 라이프밀 홀그레인 저당 그래놀라 귀리 시리얼 20g 7봉
- 그릭요거트 토핑을 올린 귀리 그래놀라 시리얼입니다.
위 링크는 제휴 링크이며, 제품 선택은 독자의 판단입니다.
참고 자료
조사 기준일: 2026년 11월 08일
본문의 수치는 아래 자료에서 확인한 것입니다. 제조사 공식 자료(T1)와 전문 매체 실측(T2)을 구분해 표기했습니다. 가격·공급 상황은 변동이 크므로 기준일 이후의 값은 다시 확인해야 합니다.
공식 자료 (확인일 2026-11-08)
– https://deploymentsafety.openai.com/gpt-6-cyber : OpenAI GPT-6 Cyber System Card (본문 확인)
– https://www.mozilla.org/en-US/security/advisories/mfsa2026-118/ : Mozilla Firefox 159 보안 권고 (일부 확인)
– https://platform.claude.com/docs/en/about-claude/pricing : Claude 가격 문서 (확인)
– https://www.anthropic.com/glasswing : Anthropic Project Glasswing (확인)
– 읽지 못함(403): https://help.openai.com/en/articles/20001258 , https://openai.com/index/gpt-6-cyber/
– https://the-decoder.com/openais-gpt-6-cyber-can-both-break-into-systems-and-propose-how-to-fix-them/ : The Decoder 2026-11-05 (본문 확인)
– https://thenextweb.com/news/openai-gpt-6-cyber-launch-firefox-linux-daybreak-red : TNW 2026-11-05 (본문 확인)
– https://www.bleepingcomputer.com/news/security/openais-new-gpt-6-cyber-ai-finds-81-firefox-flaws-948-linux-bugs/ : BleepingComputer 2026-11-06 (본문 확인)
– https://www.helpnetsecurity.com/2026/11/06/openai-gpt-6-cyber-released/ : Help Net Security 2026-11-06 (본문 확인)
– https://www.tokenpost.com/news/technology/50592 : TokenPost (보도 인용)
– https://interestingengineering.com/ai-robotics/openai-gpt-6-cyber-exploit-success-rate : Interesting Engineering (제목만 확인)
– 읽지 못함(403): https://thehackernews.com/2026/11/openai-launches-gpt-6-cyber-after-ai.html
답글 남기기