
PHP2Shell(CVE-2026-109618·109619)의 수정 버전, 구성별 위험도, 임시 완화책, 구버전 대응을 2026년 10월 22일 기준으로 비교했습니다. 어떤 서버가 먼저 올려야 하는지 판단 기준을 제시합니다.
PHP2Shell, 무엇을 기준으로 비교해야 할까
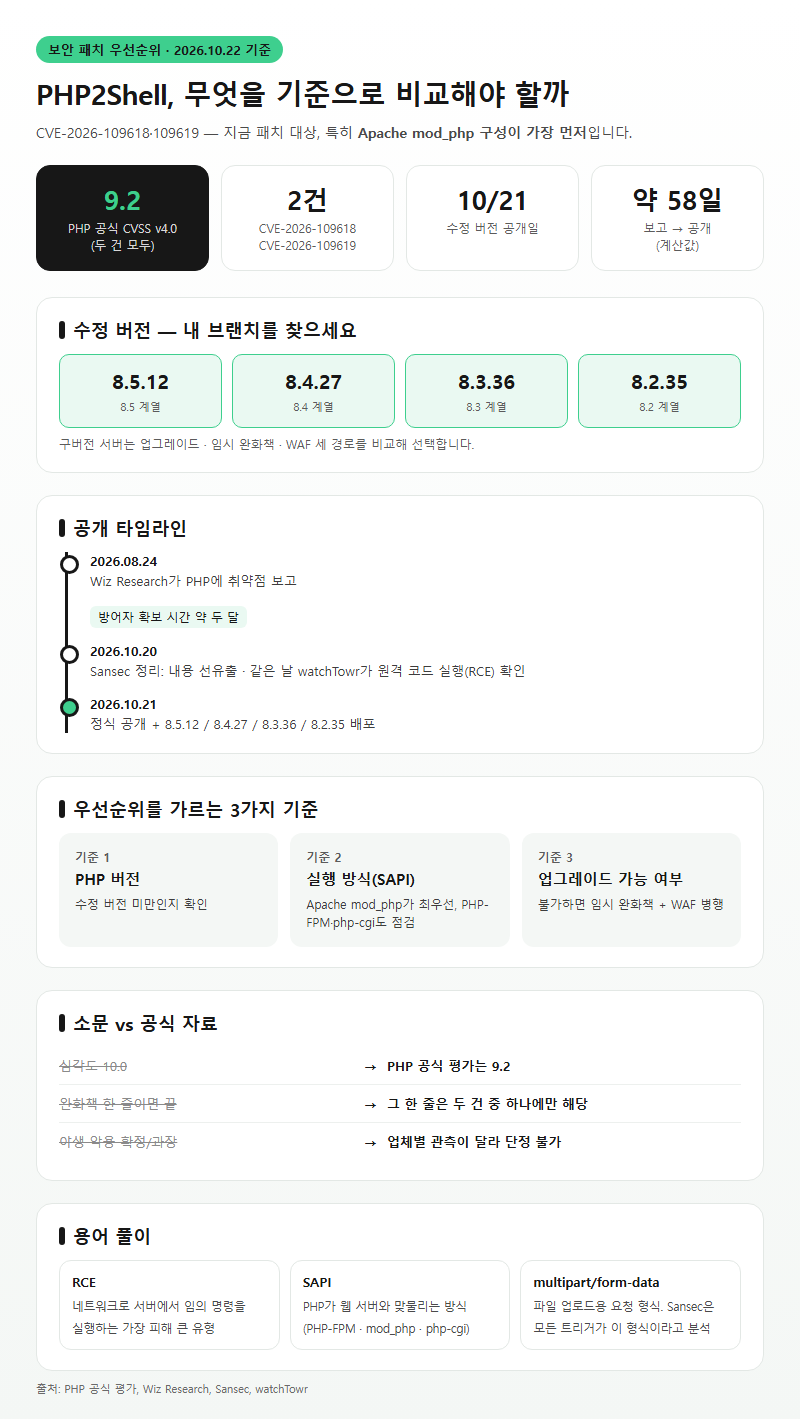
PHP2Shell(CVE-2026-109618·109619)은 지금 당장 패치 대상이며, 특히 Apache mod_php 구성이 가장 먼저입니다. PHP 공식 평가는 두 건 모두 CVSS v4.0 9.2이고, 수정 버전은 2026년 10월 21일 공개된 8.5.12, 8.4.27, 8.3.36, 8.2.35입니다. 이 글은 2026년 10월 22일 기준으로 업그레이드, 임시 완화책, WAF 세 방어 경로를 비교하고, 구버전 서버의 선택지를 정리합니다. 개발자와 서버 관리자를 위한 판단용 글이며, 익스플로잇 재현 방법은 다루지 않습니다.
비교가 필요한 이유는 소문과 공식 자료가 곳곳에서 어긋나기 때문입니다. 심각도는 10.0으로 유포됐지만 PHP 공식 점수는 9.2입니다. 완화책 한 줄만 복사해 적용하는 글도 많은데, 그 한 줄은 두 취약점 중 하나에만 해당합니다. 야생 악용 여부는 보안 업체마다 관측이 달라 단정할 수 없는 상태입니다. 그래서 “무조건 위험하다”나 “과장이다” 중 하나를 고르기보다 내 서버의 PHP 버전, 실행 방식(SAPI), 업그레이드 가능 여부 세 가지로 우선순위를 가르는 편이 정확합니다.
공개 일정도 판단에 도움이 됩니다. Wiz Research는 2026년 8월 24일 PHP에 보고했고 정식 공개는 10월 21일이어서, 보고부터 공개까지 약 58일이 걸렸습니다(보고일·공개일에서 계산한 값). Sansec 정리에 따르면 10월 20일에 내용이 먼저 유출됐고, 같은 날 watchTowr가 원격 코드 실행을 확인했습니다. 방어자가 확보한 시간은 두 달 가까이였지만 마지막 하루는 유출로 줄었습니다.
용어 풀이
1. RCE(원격 코드 실행) — 공격자가 네트워크로 서버에서 임의의 명령을 실행하는 취약점으로, 침해 중 가장 피해가 큰 유형입니다.
2. SAPI — PHP가 웹 서버와 맞물려 돌아가는 방식으로, PHP-FPM·Apache mod_php·php-cgi 등이 여기에 속합니다.
3. multipart/form-data — 파일 업로드 등에 쓰는 요청 형식으로, Sansec은 모든 트리거가 이 형식의 요청이라고 분석했습니다.
비교 기준 정리
우선순위를 정할 때 확인할 항목은 아래 표와 같습니다. 각 항목의 출처는 PHP 공식 공지를 우선했고, 공지에 없는 부분은 보안 업체 분석을 기준으로 삼았습니다.
| 항목 | 기준 | 단위·값 | 주의점 |
|---|---|---|---|
| 공식 심각도 | PHP 공지 | CVSS v4.0 9.2 (두 건 모두) | watchTowr 10.0은 유포된 점수이며 공식이 아닙니다. PHP 보안팀 구성원 Alexandre Daubois도 10.0을 소문으로 평가했습니다 |
| 수정 버전 | php.net 2026-10-21 공지 | 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 | 8.2는 2026년 12월 31일 EOL입니다 |
| 영향 구성 | PHP 공지 | PHP-FPM, Apache mod_php, php-cgi, FrankenPHP, LiteSpeed | mod_php가 가장 위험하다고 공지에 적혀 있습니다 |
| 취약점 109618 | 메모리 부족(OOM) 처리 중단 | 반쯤 초기화된 요청 데이터를 정리 단계가 유효하다고 믿음 | Sansec은 다른 요청의 메모리(비밀번호·세션 토큰·API 키·TLS 개인키)까지 샐 수 있다고 적었습니다 |
| 취약점 109619 | 해제된 메모리보다 오래 사는 내부 상태 | 같은 워커의 이후 요청이 그 상태를 사용 | session.upload_progress.enabled=0이 이쪽에만 해당합니다 |
| 공격 복잡도 | Imperva 분석 | 높음. 메모리 고갈이나 치명적 오류 필요 | 권한은 침해된 프로세스 수준이며 root는 아닙니다 |
| 영향 버전 하한 | Wiz·Sansec | PHP 5.4 이상 | 취약 범위와 공식 패치 가능 범위는 다릅니다 |
기준 선택에서 가장 흔한 오해는 “영향 버전이 곧 패치 대상 버전”이라는 가정입니다. 영향 하한은 5.4까지 넓게 잡히지만 공식 수정 버전은 8.2~8.5뿐입니다. 7.4, 8.0, 8.1은 php.net 공지가 최소 소스 백포트 브랜치를 링크할 뿐이며, 이 세 버전은 업스트림 지원이 끝났습니다.
용어 풀이
1. CVSS v4.0 — 취약점 심각도를 0~10 점수로 매기는 국제 표준 체계로, 같은 취약점도 평가 주체에 따라 점수가 달라질 수 있습니다.
2. 백포트 — 최신 버전의 수정 코드를 지원이 끝난 구버전에 맞춰 옮겨 적용한 것입니다.
옵션·유형별 비교
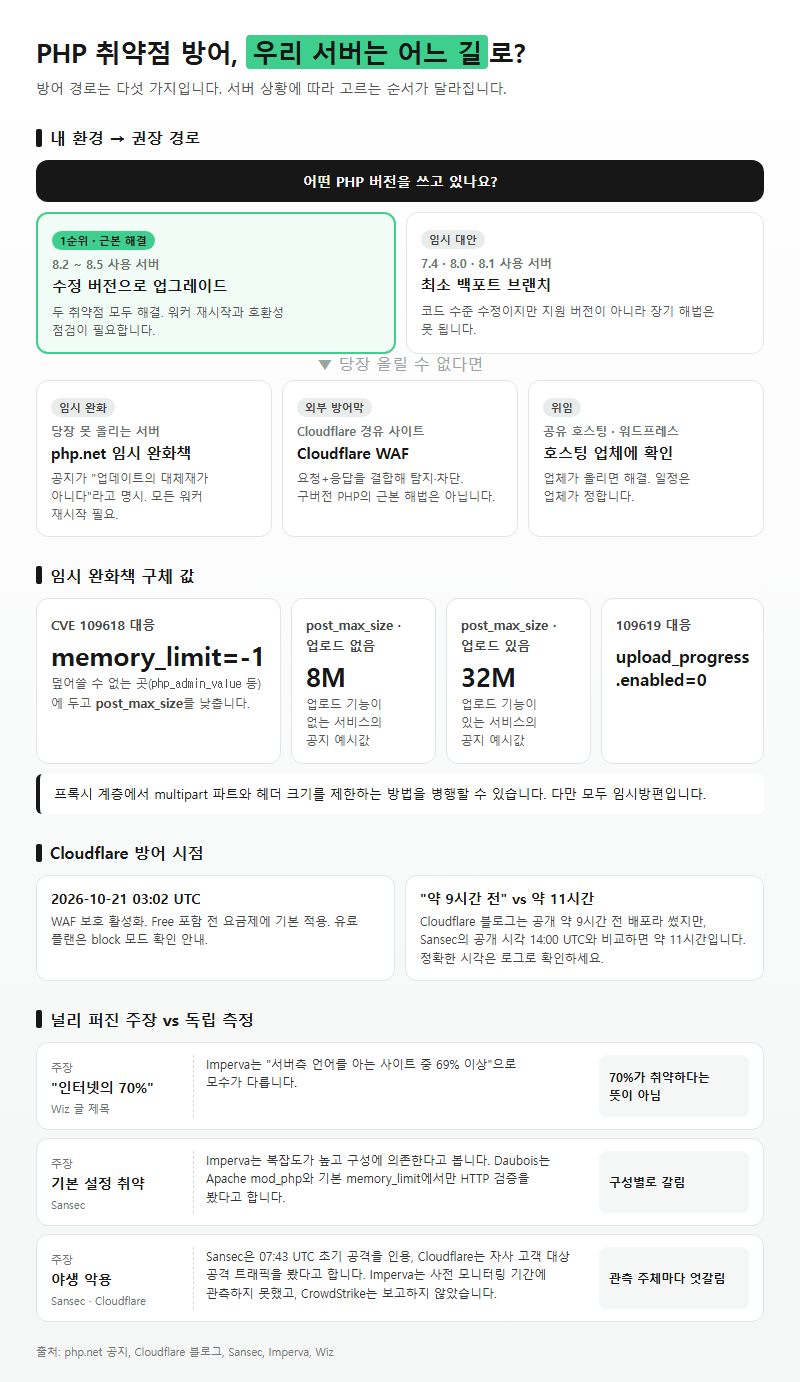
방어 경로는 크게 다섯 가지입니다. 아래 표는 각 경로가 무엇을 막고 무엇을 못 막는지 비교한 것입니다.
| 경로 | 적용 대상 | 막는 범위 | 한계 |
|---|---|---|---|
| 수정 버전 업그레이드 | 8.2~8.5 사용 서버 | 두 취약점 모두 근본 해결 | 워커 재시작과 호환성 점검이 필요합니다 |
| php.net 임시 완화책 | 당장 못 올리는 서버 | 109618은 memory_limit=-1을 php_admin_value 등 덮어쓸 수 없는 곳에 두고 post_max_size를 낮춤. 109619는 session.upload_progress.enabled=0 |
공지가 직접 “업데이트의 대체재가 아니다”라고 명시했습니다. 모든 워커를 재시작해야 합니다 |
| 최소 백포트 브랜치 | 7.4·8.0·8.1 사용 서버 | 코드 수준 수정 | 지원 버전이 아니므로 장기 해법이 못 됩니다 |
| Cloudflare WAF | Cloudflare 경유 사이트 | 요청+응답을 결합해 보는 탐지로 공격 차단 | 구버전 PHP의 근본 해법이 아닙니다 |
| 호스팅 업체에 업그레이드 확인 | 공유 호스팅·워드프레스 | 업체가 올리면 해결 | 일정은 업체가 정합니다 |
완화책의 구체 값을 보면, post_max_size는 업로드 기능이 없는 서비스라면 8M, 업로드가 있는 서비스라면 32M이 공지의 예시입니다. 여기에 프록시 계층에서 multipart 파트와 헤더 크기를 제한하는 방법을 병행할 수 있습니다. 다만 이 조치들은 모두 임시방편입니다.
Cloudflare는 2026년 10월 21일 03:02 UTC에 WAF 보호를 켰고, Free 요금제를 포함한 전 요금제에 기본 적용했습니다. 유료 플랜은 block 모드인지 확인해 달라고 안내했습니다. Cloudflare 블로그는 정식 공개 “약 9시간 전”에 방어를 배포했다고 적었는데, Sansec이 정리한 공개 시각 14:00 UTC와 비교하면 약 11시간입니다. 같은 글 안에서도 시점 서술이 엇갈리므로 정확한 시각은 로그로 따로 확인하시길 권합니다.
아래는 널리 퍼진 주장과 독립 측정을 대조한 표입니다.
| 항목 | 주장 | 독립 측정·반대 증거 | 판단 |
|---|---|---|---|
| “인터넷의 70%” | Wiz 글 제목 | Imperva는 “서버측 언어를 아는 사이트 중 69% 이상”으로 모수가 다릅니다 | 70%가 취약하다는 뜻이 아닙니다 |
| 기본 설정 취약 | Sansec은 기본 구성이 취약하다고 봄 | Imperva는 복잡도가 높고 구성에 의존한다고 봄. Daubois는 Apache mod_php와 기본 memory_limit에서만 HTTP 검증을 봤다고 함 |
구성별로 갈립니다 |
| 야생 악용 | Sansec은 07:43 UTC 초기 공격을 인용. Cloudflare는 자사 고객 대상 공격 트래픽을 봤다고 함 | Imperva는 사전 모니터링 기간에 관측하지 못했다고 밝힘. CrowdStrike는 보고하지 않음 | 업체별 관측 범위가 달라 상충합니다 |
| 복붙된 방어 조언 | session.upload_progress.enabled=Off |
Daubois는 이것이 109619에만 해당하고 109618에는 아니라고 정정 | 반쪽짜리 조언입니다 |
상황별 추천
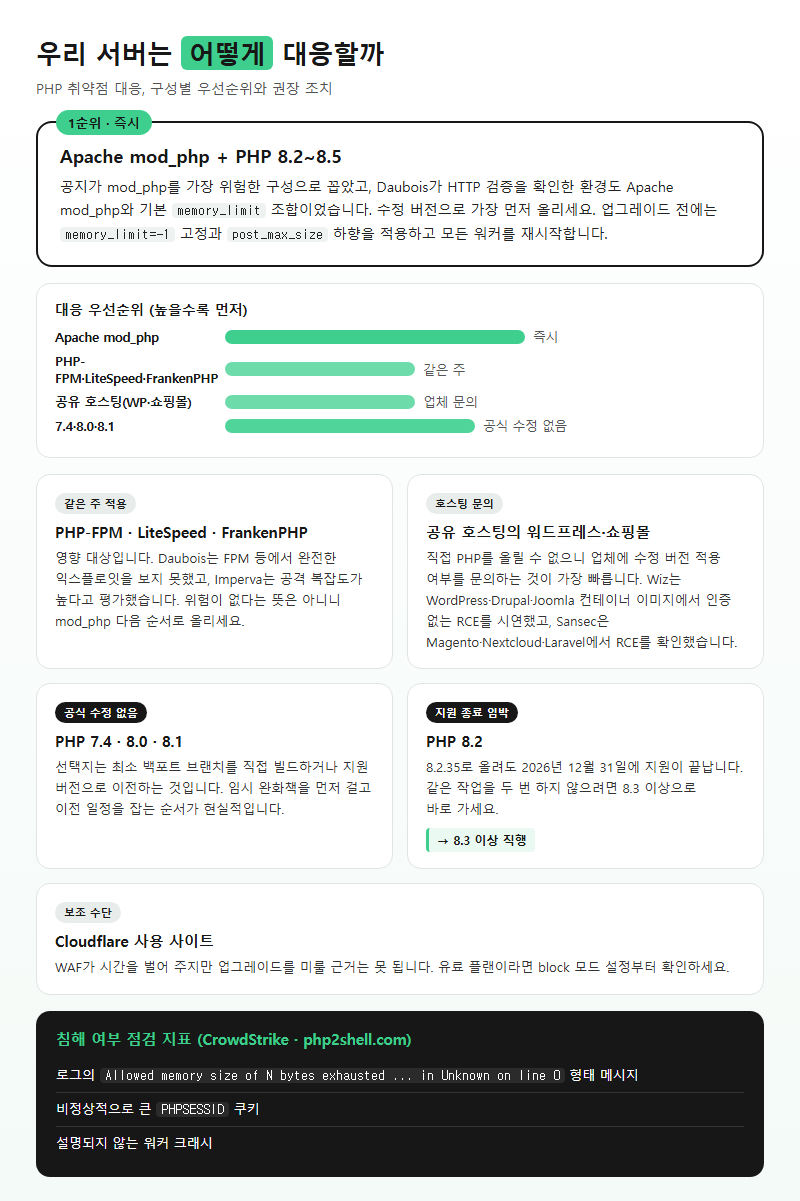
Apache mod_php에서 8.2~8.5를 쓰는 서버는 가장 먼저 수정 버전으로 올려야 합니다. 공지가 mod_php를 가장 위험한 구성으로 꼽았기 때문입니다. Daubois가 HTTP 검증을 확인한 환경도 Apache mod_php와 기본 memory_limit 조합이었습니다. 업그레이드 전에는 memory_limit=-1 고정과 post_max_size 하향을 먼저 적용하고, 모든 워커를 재시작하시길 권합니다.
PHP-FPM이나 LiteSpeed, FrankenPHP 구성도 영향 대상입니다. 다만 Daubois는 FPM 등에서 완전한 익스플로잇을 보지 못했다고 적었고, Imperva는 공격 복잡도가 높다고 평가했습니다. 위험이 없다는 뜻은 아니므로, 우선순위만 mod_php 다음으로 두고 같은 주에 올리는 계획을 세우면 됩니다.
워드프레스나 쇼핑몰을 공유 호스팅에서 운영하는 경우는 직접 PHP를 올릴 수 없으므로 호스팅 업체에 수정 버전 적용 여부를 문의하는 것이 가장 빠른 길입니다. Wiz는 최신 WordPress, Drupal, Joomla 컨테이너 이미지에서 인증 없는 RCE를 시연했습니다. Sansec도 Magento, Nextcloud, Laravel 등에서 RCE를 확인했다고 밝혔습니다.
7.4·8.0·8.1을 쓰는 서버에는 공식 수정이 없습니다. 선택지는 최소 백포트 브랜치를 직접 빌드해 쓰거나, 지원 버전으로 이전하는 것입니다. 임시 완화책을 먼저 걸어 두고 이전 일정을 잡는 순서가 현실적입니다.
8.2 사용 서버는 지금 8.2.35로 올리더라도 2026년 12월 31일에 지원이 끝납니다. 같은 작업을 두 번 하지 않으려면 8.3 이상으로 바로 가는 편이 낫습니다.
Cloudflare를 이미 쓰는 사이트는 WAF가 시간을 벌어 주지만 업그레이드를 미룰 근거는 못 됩니다. 유료 플랜이라면 block 모드 설정부터 확인하십시오.
침해 여부를 점검하려면 CrowdStrike와 php2shell.com이 제시한 지표를 보시면 됩니다. 로그에서 Allowed memory size of N bytes exhausted ... in Unknown on line 0 형태의 메시지, 비정상적으로 큰 PHPSESSID 쿠키, 설명되지 않는 워커 크래시가 해당합니다.
자주 하는 실수
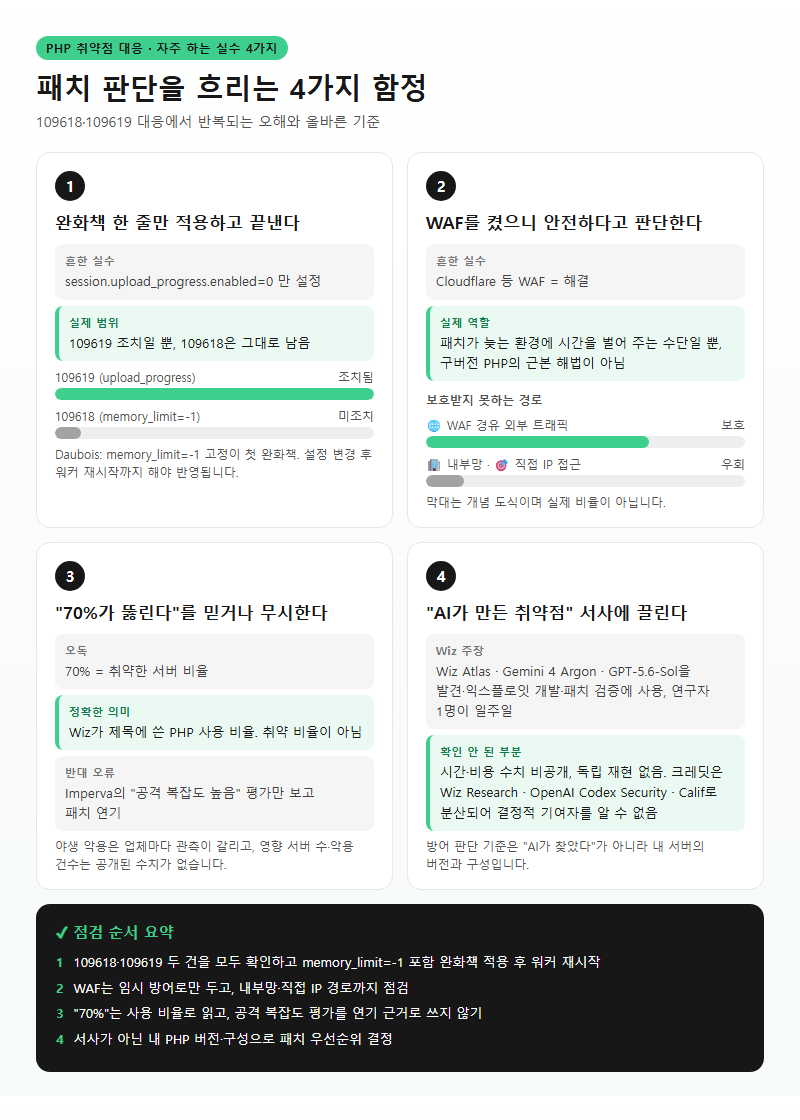
첫째, 완화책 한 줄만 적용하고 끝내는 것입니다. session.upload_progress.enabled=0만 설정하면 109619에 대한 조치일 뿐 109618은 그대로입니다. Daubois는 memory_limit=-1 고정이 첫 번째 완화책인데 많은 글이 이를 빠뜨렸다고 지적했습니다. 설정을 바꾼 뒤에는 워커 재시작까지 해야 반영됩니다.
둘째, WAF를 켰으니 안전하다고 판단하는 것입니다. Cloudflare 같은 WAF는 패치가 늦어지는 환경에 시간을 벌어 줄 뿐입니다. 구버전 PHP의 근본 해법은 아니며, WAF 앞을 우회하는 경로(내부망, 직접 IP 접근)는 보호받지 못합니다.
셋째, “70%가 뚫린다”는 문구를 그대로 믿거나 완전히 무시하는 것입니다. 70%는 Wiz가 제목에 쓴 PHP 사용 비율이며 취약 비율이 아닙니다. 반대로 공격 복잡도가 높다는 Imperva의 평가만 보고 미루는 것도 위험합니다. 야생 악용은 업체마다 관측이 갈리고, 영향 서버 수나 악용 건수는 공개된 수치가 없습니다.
넷째, AI가 만든 취약점이라는 서사에 판단이 끌리는 것입니다. Wiz는 이 작업에 Wiz Atlas, Gemini 4 Argon, GPT-5.6-Sol을 발견·익스플로잇 개발·패치 검증 단계에서 썼다고 밝혔고, 한 연구자가 일주일 만에 해낸 일이라고 자평했습니다. 하지만 시간과 비용 수치는 공개되지 않았고 독립 재현도 없습니다. 크레딧도 Wiz Research, OpenAI Codex Security, Calif로 갈려 있어 어느 쪽이 결정적이었는지는 알 수 없습니다. 방어 판단은 “AI가 찾았다”가 아니라 내 서버의 버전과 구성으로 해야 합니다.
정리
PHP2Shell 대응의 우선순위는 mod_php 사용 여부, 수정 버전 도달 여부, 업그레이드 가능 시점 순으로 정하면 됩니다. 8.2~8.5는 8.2.35, 8.3.36, 8.4.27, 8.5.12 이상으로 올리고, 당장 어렵다면 두 취약점의 완화책을 함께 적용한 뒤 워커를 재시작하십시오. 7.4·8.0·8.1은 공식 수정이 없으므로 지원 버전으로의 이전을 일정에 올려야 합니다. 이 글의 수치와 해석은 2026년 10월 22일 기준이며, 공개 직후라 야생 악용 규모나 구성별 위험도는 이후 달라질 수 있습니다.
참고 자료
– php.net 보안 릴리스 공지 (2026년 10월 21일): https://www.php.net/archive/2026.php
– Wiz 블로그: https://www.wiz.io/blog/php2shell-php-rce
– php2shell.com: https://www.php2shell.com/
– Cloudflare 블로그: https://blog.cloudflare.com/php-vulnerabilities-waf-protection
– CrowdStrike 블로그: https://www.crowdstrike.com/en-us/blog/crowdstrike-protects-customers-from-php-rce-zero-days/
– Imperva 블로그: https://www.imperva.com/blog/php2shell-vulnerability-updates/
– Sansec 분석 (보도 인용): https://sansec.io/research/php2shell
– Alexandre Daubois 개인 블로그 (공식 문서 아님): https://daubois.dev/blog/cve-2026-109618-php2shell-rumors/
– PYMNTS, Unite.ai, Cryptobriefing 보도 (보도 인용)
참고 자료
조사 기준일: 2026년 10월 22일
본문의 수치는 아래 자료에서 확인한 것입니다. 제조사 공식 자료(T1)와 전문 매체 실측(T2)을 구분해 표기했습니다. 가격·공급 상황은 변동이 크므로 기준일 이후의 값은 다시 확인해야 합니다.
공식 자료 (확인일 2026-10-22)
– https://www.php.net/archive/2026.php (2026-10-21 보안 릴리스 항목)
– https://www.wiz.io/blog/php2shell-php-rce
– https://www.php2shell.com/
– https://blog.cloudflare.com/php-vulnerabilities-waf-protection
– https://www.crowdstrike.com/en-us/blog/crowdstrike-protects-customers-from-php-rce-zero-days/
– https://www.imperva.com/blog/php2shell-vulnerability-updates/
– https://sansec.io/research/php2shell
– https://daubois.dev/blog/cve-2026-109618-php2shell-rumors/
– https://www.helpnetsecurity.com/2026/10/21/php2shell-php-vulnerabilities-patched-cve-2026-109618-cve-2026-109619/
– https://www.pymnts.com/cybersecurity/2026/openai-mobilizes-tech-firms-to-fix-widespread-web-vulnerability/
– https://www.unite.ai/php-patches-two-critical-rce-flaws-found-with-frontier-ai-models/
– https://cryptobriefing.com/openai-codex-critical-php-vulnerabilities/
– https://openai.com/index/coordinated-disclosure-of-critical-vulnerabilities/ (403)
– https://openai.com/blog/patch-the-planet (검색 결과로만 확인)
– GHSA-w8hw-w9fx-j79w, GHSA-6wmf-4rv5-p3rp (php-src 어드바이저리, 미열람)
답글 남기기