
은행이 외부 업체의 AI 모델을 쓰다가 사고가 나도 결과 책임은 은행에 남습니다. FSB가 2026년 6월 발표한 12개 관행 협의안, 한국 금융분야 AI 가이드라인, EU DORA를 비교해 책임 구조를 정리했습니다.
금융 AI 개요
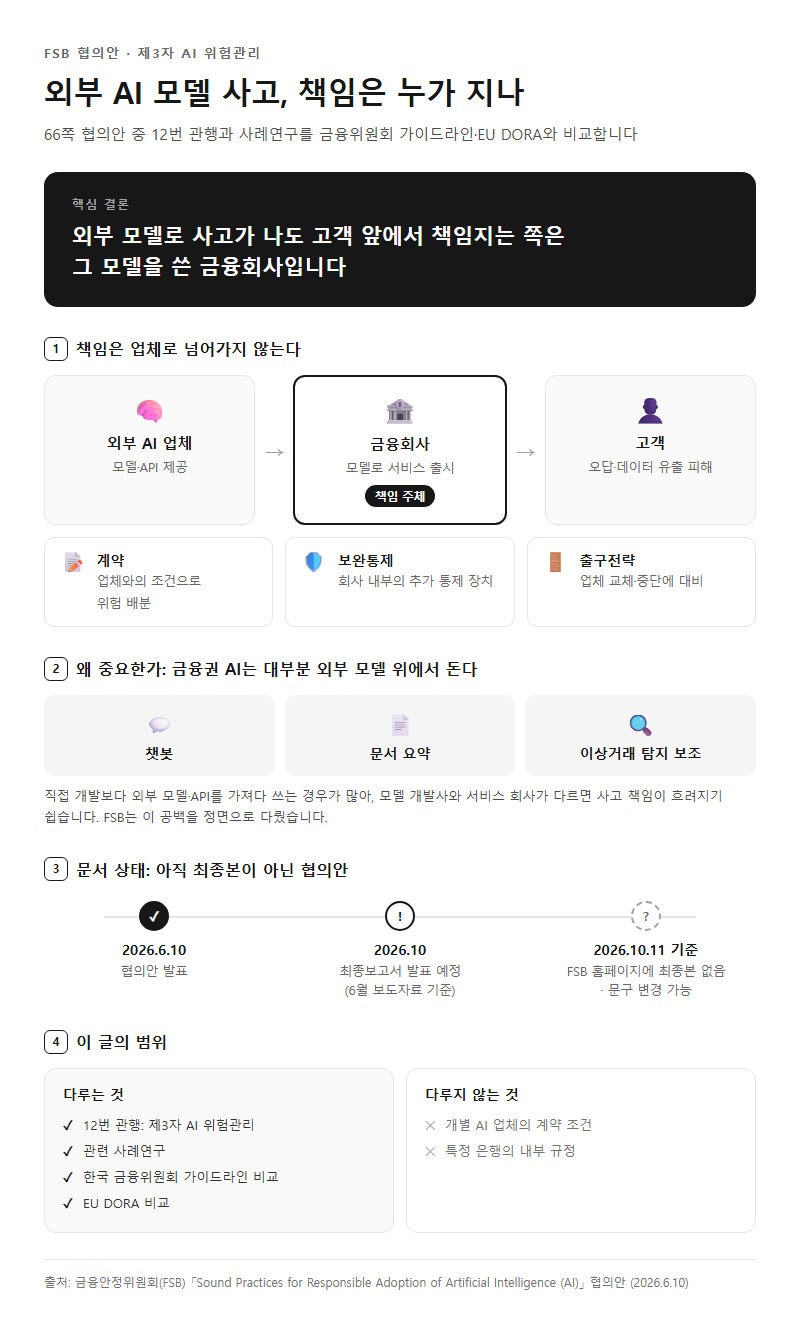
외부 AI 모델 때문에 사고가 나도 고객 앞에서 책임지는 쪽은 그 모델을 쓴 금융회사입니다. 금융안정위원회(FSB)가 2026년 6월 10일 발표한 「Sound Practices for Responsible Adoption of Artificial Intelligence (AI)」 협의안은 외부 AI 모델을 다루는 12번 관행에서도 책임을 업체로 넘기지 않았습니다. 그 대신 금융사가 계약, 보완통제, 출구전략으로 위험을 관리하게 했습니다. 이 글은 66쪽 협의안 가운데 12번 관행(제3자 AI 위험관리)과 관련 사례연구를 중심으로 한국 금융위원회 가이드라인, EU DORA와 비교합니다. 개별 AI 업체의 계약 조건이나 특정 은행의 내부 규정은 다루지 않습니다.
이 문서가 중요한 까닭은 금융권이 AI를 들이는 방식 대부분이 직접 개발보다 외부 모델·API를 가져다 쓰는 형태이기 때문입니다. 챗봇, 문서 요약, 이상거래 탐지 보조처럼 고객이 매일 쓰는 기능도 외부 업체의 모델 위에서 돌아가는 경우가 많습니다. 모델을 만든 회사와 그 모델로 서비스를 내놓는 회사가 다르면 오답이나 데이터 유출 같은 사고의 책임 소재가 흐려지기 쉽습니다. FSB는 이 공백을 정면으로 다뤘습니다.
읽기 전에 알아둘 전제가 하나 있습니다. 이 문서는 아직 최종본이 아닌 협의안입니다. FSB는 6월 보도자료에서 최종보고서를 2026년 10월에 발표하겠다고 했지만, 2026년 10월 11일 기준 FSB 홈페이지 최신 목록에 최종본은 없습니다. 아래 내용은 모두 협의안 기준이고, 최종본에서 문구가 바뀔 수 있습니다.
1. FSB 12개 관행에서 외부 모델 책임은 어디에 있나
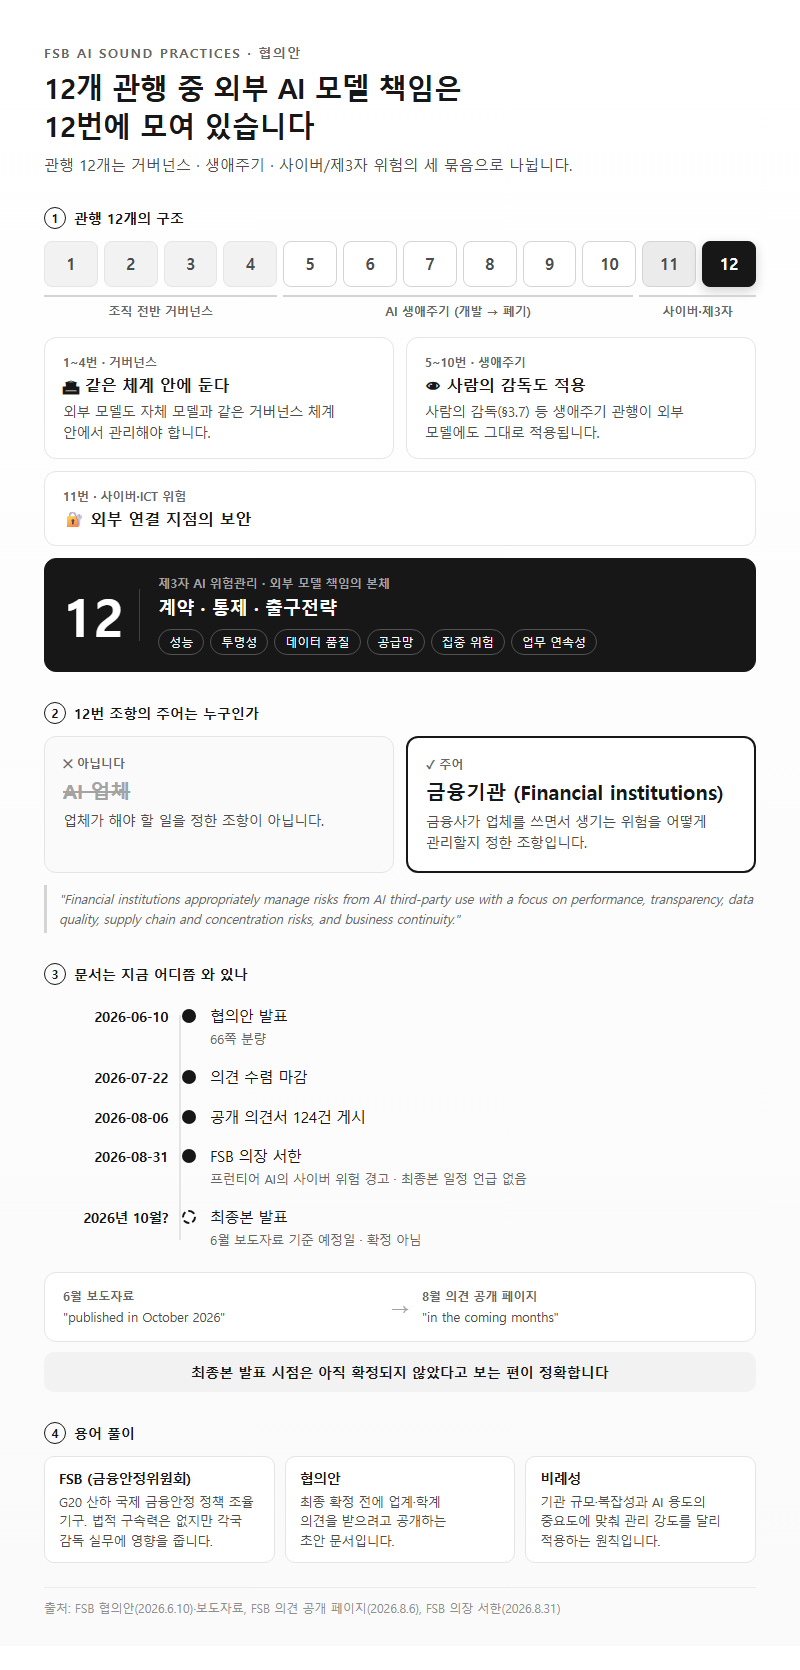
FSB가 제시한 관행은 12개이고, 성격에 따라 세 묶음으로 나뉩니다. 1~4번은 조직 전체의 거버넌스, 5~10번은 AI의 개발부터 폐기까지 이어지는 생애주기, 11~12번은 사이버·ICT 위험과 제3자 위험을 다룹니다. 외부 AI 모델 이야기는 마지막 12번에 몰려 있습니다.
| 관행 번호 | 다루는 영역 | 외부 모델과의 관계 |
|---|---|---|
| 1~4번 | 조직 전반 거버넌스 | 외부 모델도 같은 거버넌스 체계 안에 둬야 함 |
| 5~10번 | AI 생애주기 | 사람의 감독(§3.7) 등 외부 모델에도 적용 |
| 11번 | 사이버·ICT 위험 | 외부 연결 지점의 보안 |
| 12번 | 제3자 AI 위험관리 | 외부 모델 계약·통제·출구전략의 본체 |
12번 관행의 원문 정의는 이렇습니다. “Sound Practice 12 (Third-party AI risk management): Financial institutions appropriately manage risks from AI third-party use with a focus on performance, transparency, data quality, supply chain and concentration risks, and business continuity.” 눈여겨볼 것은 주어입니다. 업체가 아니라 금융기관(Financial institutions)입니다. 업체가 할 일을 정한 조항이 아니라, 금융사가 업체를 쓰면서 생기는 위험을 어떻게 관리할지 정한 조항입니다.
일정을 정리해 보면 이 문서가 지금 어디쯤 와 있는지 분명해집니다.
| 시점 | 내용 |
|---|---|
| 2026-06-10 | 협의안 발표(66쪽) |
| 2026-07-22 | 의견 수렴 마감 |
| 2026-08-06 | 공개 의견서 124건 게시 |
| 2026-08-31 | FSB 의장 서한, 프런티어 AI의 사이버 위험 경고 |
| 2026년 10월(예정) | 최종본 발표(6월 보도자료 기준) |
FSB는 일정 표현을 바꿨습니다. 6월 보도자료는 “The final report will be published in October 2026″이라고 했는데, 8월 의견 공개 페이지에는 “in the coming months”라고 적었습니다. 8월 31일 의장 서한은 최종본 일정을 언급하지 않았습니다. 최종본 발표 시점은 아직 확정되지 않았다고 보는 편이 정확합니다.
용어 풀이
1. FSB(금융안정위원회) — G20 산하에서 각국 금융당국이 모여 국제 금융안정 정책을 조율하는 기구로, 권고에 법적 구속력은 없지만 각국 감독 실무에 영향을 줍니다.
2. 협의안(Consultation report) — 최종 확정 전에 업계·학계 의견을 받기 위해 공개하는 초안 문서입니다.
3. 비례성 — 기관의 규모·복잡성과 AI 용도의 중요도에 맞춰 관리 강도를 달리 적용하라는 원칙입니다.
2. 12번 관행이 외부 AI 업체 계약에 넣으라는 5가지
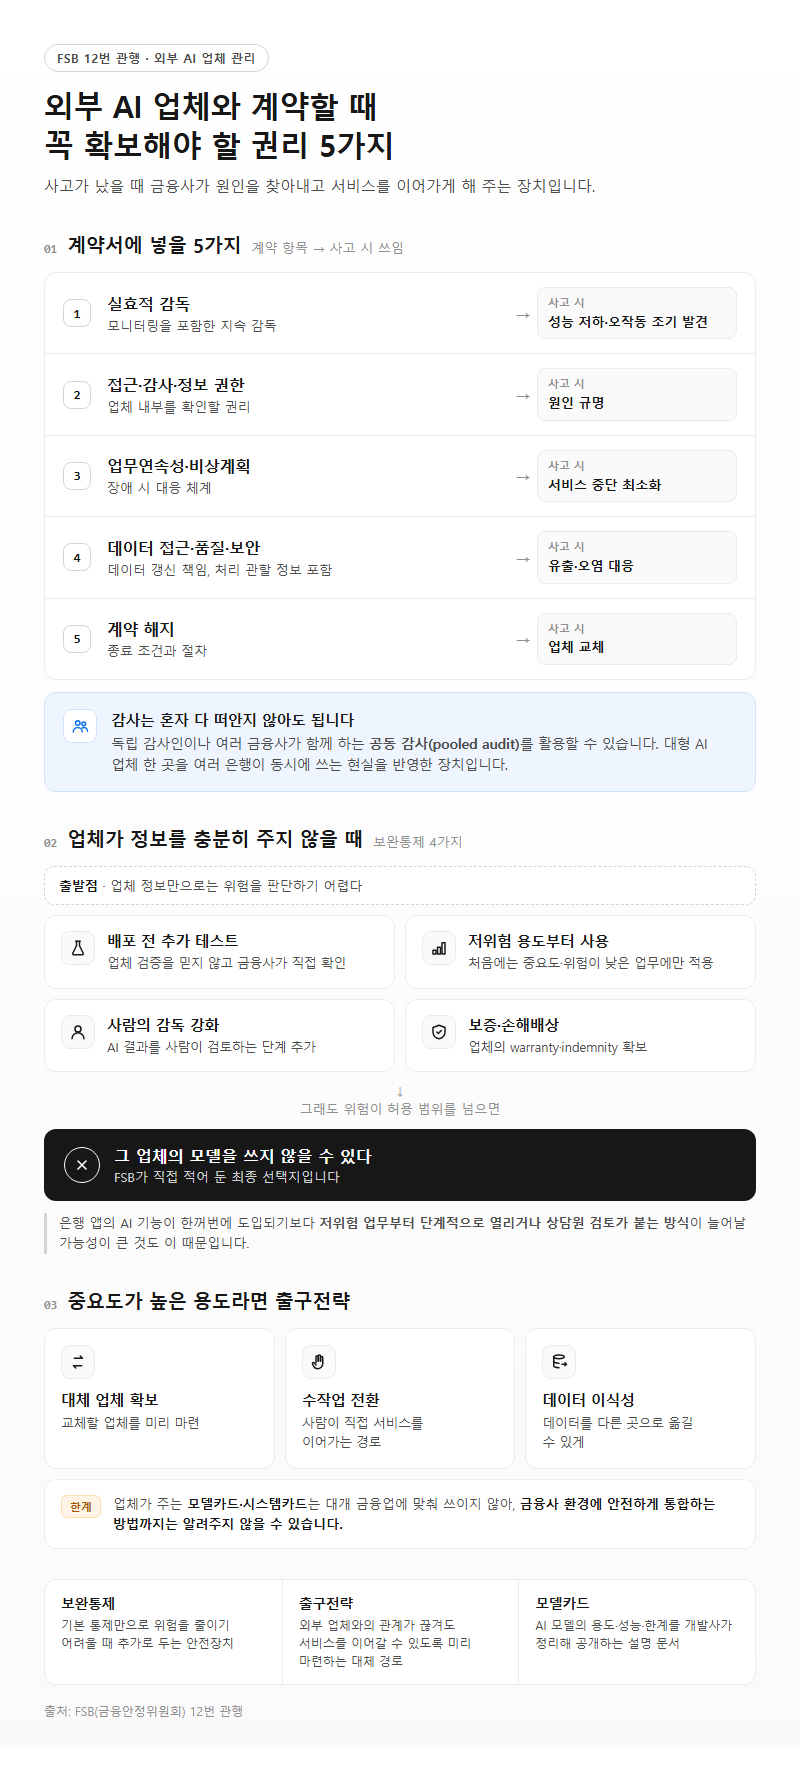
12번 관행은 금융사가 외부 AI 업체와 계약할 때 반드시 확보해야 할 권리 5가지를 제시합니다. 사고가 나면 금융사가 원인을 파악하고 서비스를 이어가게 해 주는 장치들입니다.
| 계약 항목 | 내용 | 사고 시 쓰임 |
|---|---|---|
| 실효적 감독 | 모니터링을 포함한 지속 감독 | 성능 저하·오작동 조기 발견 |
| 접근·감사·정보 권한 | 업체 내부 확인 권리 | 원인 규명 |
| 업무연속성·비상계획 | 장애 시 대응 체계 | 서비스 중단 최소화 |
| 데이터 접근·품질·보안 | 데이터 갱신 책임, 처리 관할 정보 포함 | 유출·오염 대응 |
| 계약 해지 | 종료 조건과 절차 | 업체 교체 |
감사를 금융사 혼자 다 떠안을 필요는 없습니다. FSB는 독립 감사인이나 여러 금융사가 함께 하는 공동 감사(pooled audit)를 활용해도 된다고 했습니다. 대형 AI 업체 한 곳을 여러 은행이 동시에 쓰는 현실을 반영한 장치입니다.
업체가 정보를 충분히 주지 않을 때 쓸 대안도 있습니다. FSB가 든 보완통제 예시는 4가지입니다.
| 보완통제 | 의미 |
|---|---|
| 배포 전 추가 테스트 | 업체 검증을 믿지 않고 금융사가 직접 확인 |
| 저위험 용도부터 사용 | 처음에는 중요도·위험이 낮은 업무에만 적용 |
| 사람의 감독 강화 | AI 결과를 사람이 검토하는 단계 추가 |
| 보증·손해배상 | 업체의 warranty·indemnity 확보 |
보완통제로도 위험을 허용 범위 안에 넣지 못하면 그 업체의 모델을 쓰지 않을 수 있다고까지 적었습니다. 은행 앱의 AI 기능이 한꺼번에 도입되기보다 저위험 업무부터 단계적으로 열리거나 상담원 검토가 붙는 방식이 늘어날 가능성이 큰 것도 이 때문입니다.
중요도가 높은 용도라면 출구전략도 세워야 합니다. 대체 업체를 미리 확보하거나 수작업으로 서비스를 이어가는 방식이고, 데이터를 다른 곳으로 옮길 수 있는 이식성도 갖추라고 했습니다. FSB는 업체가 주는 모델카드·시스템카드의 한계도 짚었습니다. 이런 문서는 대개 금융업에 맞춰 쓰이지 않아서 금융사 환경에 안전하게 통합하는 방법까지는 알려주지 않을 수 있다고 봤습니다.
용어 풀이
1. 보완통제 — 기본 통제만으로 위험을 줄이기 어려울 때 추가로 두는 안전장치입니다.
2. 출구전략 — 외부 업체와의 관계가 끊겨도 서비스를 이어갈 수 있도록 미리 마련하는 대체 경로입니다.
3. 모델카드 — AI 모델의 용도·성능·한계를 개발사가 정리해 공개하는 설명 문서입니다.
3. 업체가 만든 AI라도 결과 책임은 금융사에, ‘책임 공백’
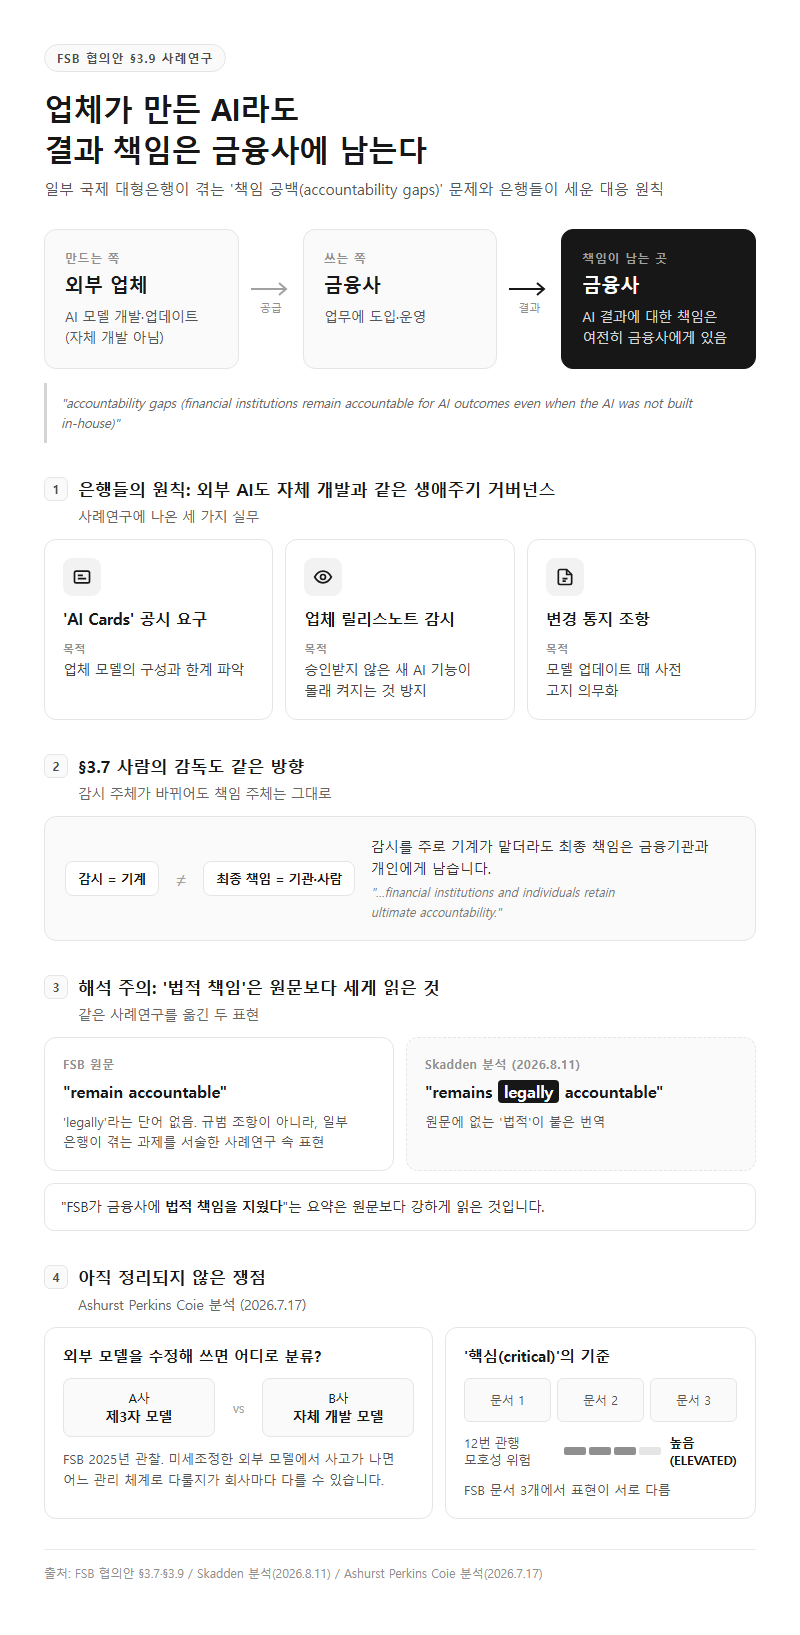
협의안 §3.9의 사례연구는 일부 국제 대형은행이 겪는 문제로 책임 공백(accountability gaps)을 꼽았습니다. 원문은 “accountability gaps (financial institutions remain accountable for AI outcomes even when the AI was not built in-house)”입니다. AI를 직접 만들지 않았어도 결과 책임은 금융사에 남는다는 말입니다.
은행들이 이 문제를 두고 세운 원칙은 단순합니다. 외부 AI에도 자체 개발 AI와 같은 생애주기 거버넌스를 적용합니다. 사례연구에 나온 실무는 다음과 같습니다.
| 실무 | 목적 |
|---|---|
| ‘AI Cards’ 공시 요구 | 업체 모델의 구성·한계 파악 |
| 업체 릴리스노트 감시 | 승인받지 않은 새 AI 기능이 몰래 켜지는 것 방지 |
| 변경 통지 조항 | 모델 업데이트 시 사전 고지 의무화 |
사람의 감독을 다룬 §3.7에도 같은 방향의 문장이 있습니다. “even when active monitoring is primarily undertaken by machines, financial institutions and individuals retain ultimate accountability.” 감시를 기계가 맡더라도 최종 책임은 기관과 사람에게 남는다는 내용입니다.
해석을 조심해야 할 대목도 있습니다. 법무법인 Skadden은 2026년 8월 11일 분석에서 이 사례연구를 “the bank remains legally accountable”로 옮겼습니다. 하지만 FSB 원문에는 ‘법적(legally)’이라는 단어가 없습니다. 게다가 이 문장은 금융사가 따라야 할 규범 조항이 아니라, 일부 은행이 겪는 과제를 서술한 사례연구 속 표현입니다. “FSB가 금융사에 법적 책임을 지웠다”는 식의 요약은 원문보다 세게 읽은 셈입니다.
아직 정리되지 않은 쟁점도 남아 있습니다. Ashurst Perkins Coie의 2026년 7월 17일 분석에 따르면 FSB는 2025년에 외부 모델을 수정해 쓸 때 어떤 회사는 제3자 모델로, 어떤 회사는 자체 개발 모델로 분류한다는 관찰을 내놓았습니다. 미세조정한 외부 모델에서 사고가 나면 어느 관리 체계로 다룰지가 회사마다 다를 수 있습니다. 같은 분석은 무엇을 ‘핵심(critical)’으로 볼지에 대한 표현이 FSB 문서 3개에서 서로 달라, 12번 관행의 모호성 위험을 높음(ELEVATED)으로 평가했습니다.
4. 한국 금융분야 AI 가이드라인·EU DORA와 비교
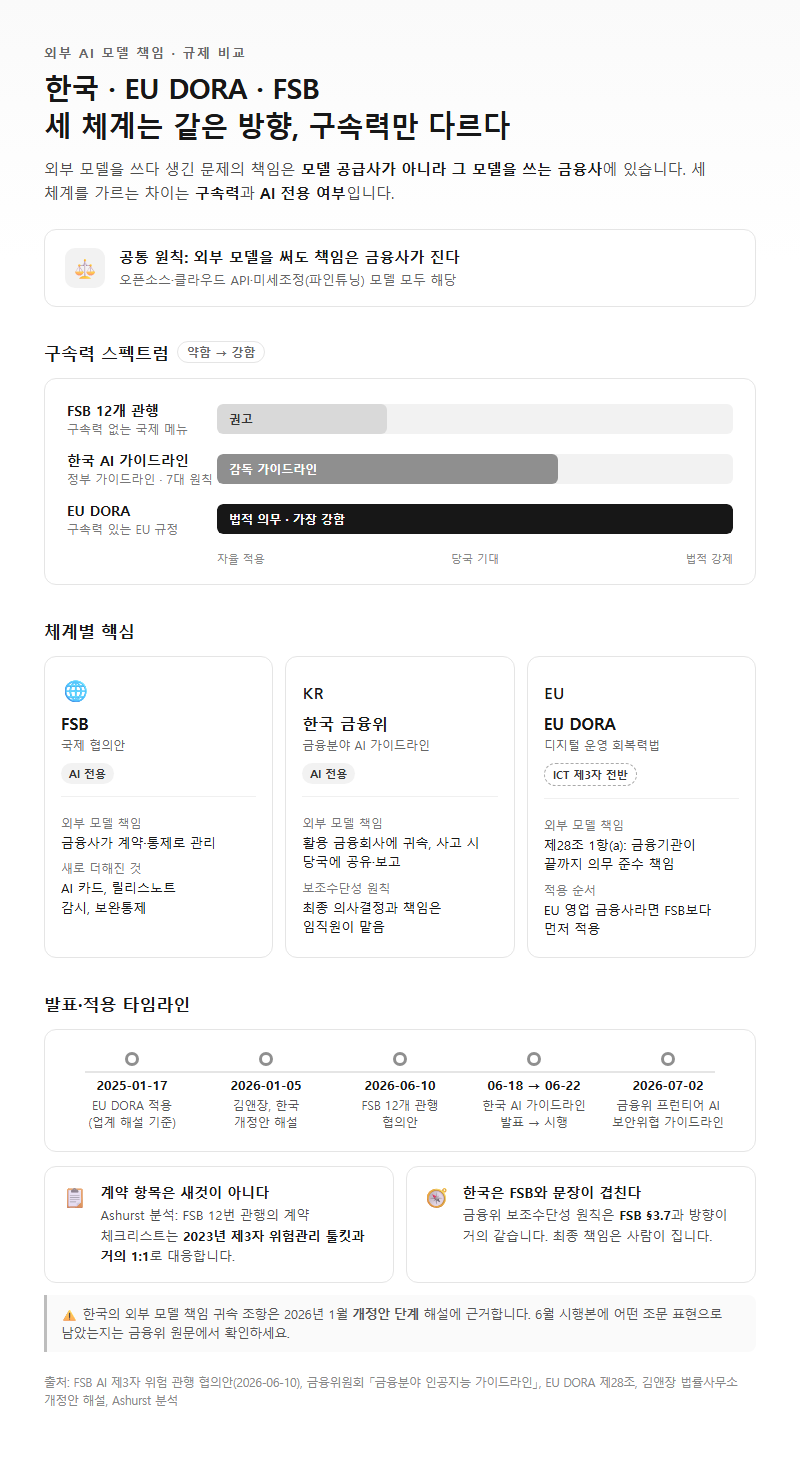
외부 모델 책임을 이용 금융사에 두는 것은 FSB만의 방향이 아닙니다. 한국, EU, FSB 세 체계 모두 같은 쪽을 향하고, 차이는 구속력과 AI 전용성에 있습니다.
| 구분 | FSB 12개 관행 | 한국 금융분야 AI 가이드라인 | EU DORA |
|---|---|---|---|
| 성격 | 구속력 없는 국제 메뉴 | 정부 가이드라인(7대 원칙) | 구속력 있는 EU 규정 |
| 발표·적용 | 2026-06-10 협의안 | 2026-06-18 발표, 06-22 시행 | 2025-01-17 적용(업계 해설 기준) |
| AI 전용 여부 | AI 전용 | AI 전용 | ICT 제3자 전반 |
| 외부 모델 책임 | 금융사가 계약·통제로 관리 | 활용 금융회사에 귀속(개정안 해설 기준) | 금융기관이 끝까지 의무 준수 책임 |
| 구속력 순서 | 가장 약함 | 중간 | 가장 강함 |
한국 금융위원회는 2026년 6월 18일 「금융분야 인공지능 가이드라인」 7대 원칙을 발표했고, 6월 22일부터 시행했습니다. 보조수단성 원칙에는 “최종 의사결정과 그에 따른 책임은 임직원이 수행”한다는 문장이 들어 있어, FSB §3.7의 문장과 방향이 거의 같습니다.
외부 모델에 관한 한국 쪽 규정은 김앤장 법률사무소가 2026년 1월 5일 개정안 단계를 해설하며 전한 내용이 있습니다. 오픈소스를 포함한 외부 모델·시스템을 쓸 때의 책임소재는 그것을 활용하는 금융회사 등에 귀속되고, 관련 사고가 생기거나 생길 우려가 있으면 금융당국에 정보를 공유하고 보고해야 한다는 내용입니다. 개정안 단계 기준이라, 6월 시행본에 어떤 조문 표현으로 남았는지는 금융위 원문에서 확인하는 것이 안전합니다. 금융위는 7월 2일 6개 분야로 구성된 프런티어 AI 보안위협 대응 가이드라인도 따로 냈습니다.
EU에서 영업하는 금융사라면 DORA가 FSB보다 먼저 적용됩니다. DORA 제28조 1항(a)는 ICT 제3자 계약을 맺은 금융기관이 이 규정상 모든 의무를 준수할 책임을 끝까지 진다고 정합니다. Ashurst는 12번 관행의 계약 체크리스트가 FSB의 2023년 제3자 위험관리 툴킷과 거의 1:1로 대응한다고 봤습니다. 계약 항목 자체는 새것이 아니고, AI 카드, 릴리스노트 감시, 보완통제가 새로 더해졌다는 평가입니다.
용어 풀이
1. DORA(디지털 운영 회복력법) — EU 금융기관이 IT 장애와 외부 IT 업체 위험에 대비하도록 의무를 정한 EU 규정입니다.
2. 미세조정(파인튜닝) — 이미 학습된 외부 모델을 자기 데이터로 추가 학습시켜 특정 업무에 맞추는 작업입니다.
5. 금융 AI 리터러시 FAQ
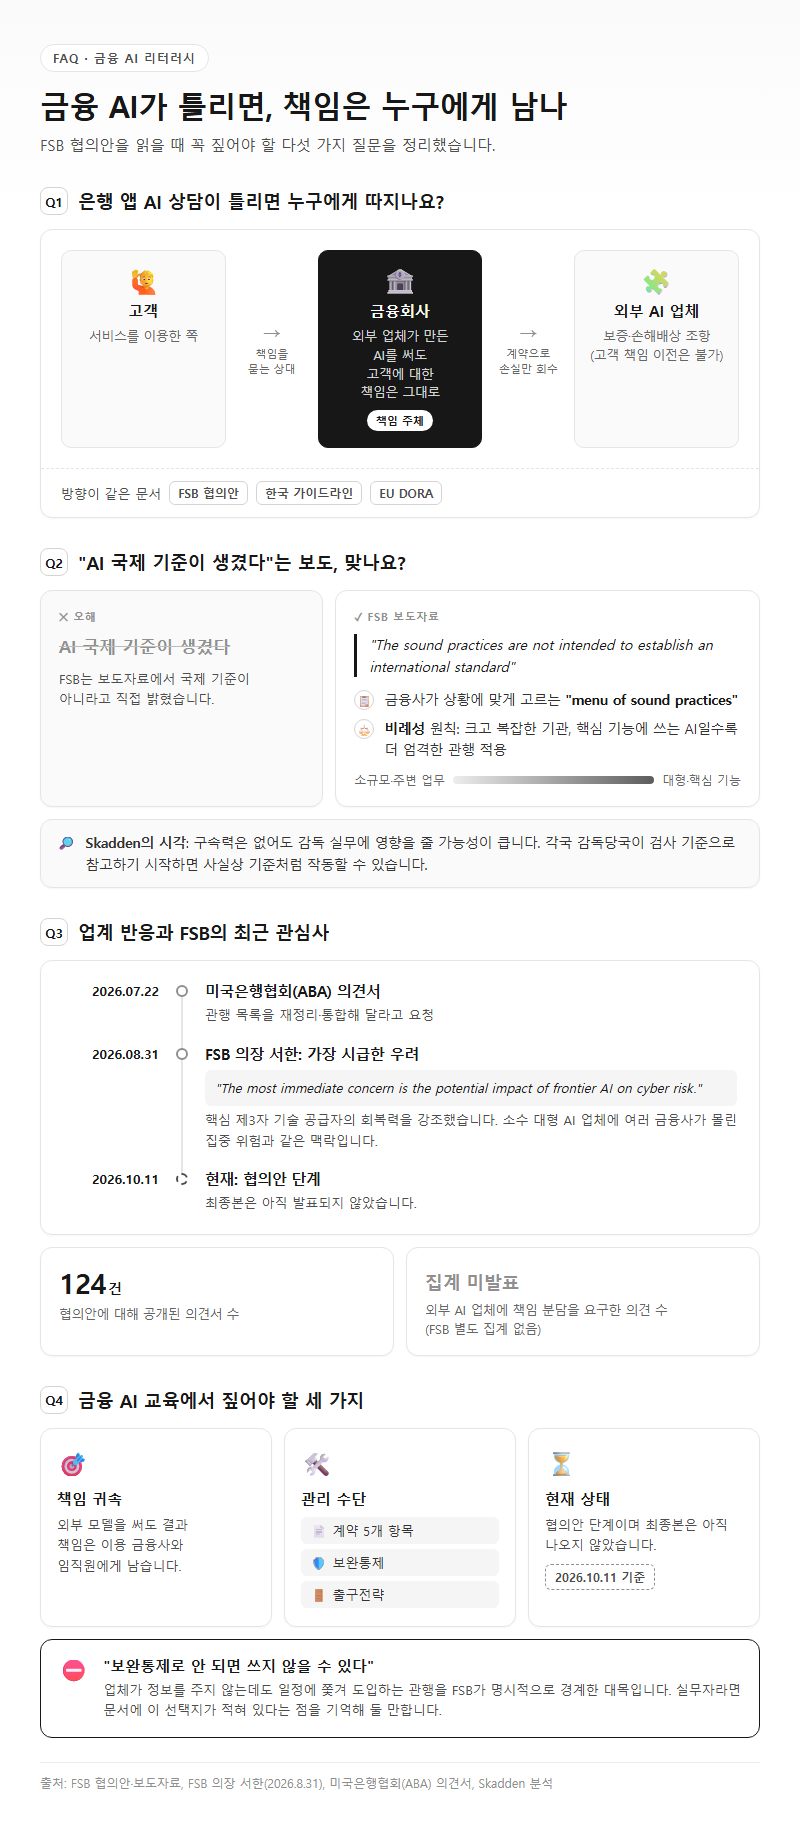
Q. 은행 앱의 AI 상담이 틀린 안내를 하면 누구에게 따져야 하나요?
FSB 협의안, 한국 가이드라인, EU DORA의 방향은 같습니다. 고객이 상대하는 쪽은 서비스를 제공한 금융회사이고, 그 AI를 외부 업체가 만들었다고 해서 금융사의 책임이 줄지 않습니다. 금융사는 업체와 맺은 계약(보증·손해배상)으로 손실을 돌려받을 수 있을 뿐, 고객에 대한 책임을 업체에 넘기지는 못합니다. 금융 AI 리터러시는 이 책임 구조를 아는 데서 시작합니다.
Q. “AI 국제 기준이 생겼다”는 보도는 맞나요?
정확하지 않습니다. FSB 보도자료는 “The sound practices are not intended to establish an international standard”라고 명시했습니다. FSB는 이 문서를 금융사가 상황에 맞게 고르는 “menu of sound practices”라고 설명하며, 크고 복잡한 기관이나 핵심 기능에 쓰는 AI에는 더 엄격한 관행이 맞는다는 비례성을 강조했습니다. 다만 Skadden은 구속력이 없어도 감독 실무에 영향을 줄 가능성이 크다고 봤습니다. 각국 감독당국이 이 문서를 검사 기준으로 참고하기 시작하면 사실상 기준처럼 작동할 수 있습니다.
Q. 업계는 이 협의안에 어떻게 반응했나요?
공개된 의견서는 124건입니다. 미국은행협회(ABA)는 2026년 7월 22일 관행 목록을 재정리·통합해 달라고 요청했습니다. 의견서 전체에서 외부 AI 업체에 책임을 나눠 지워 달라는 요구가 얼마나 나왔는지는 FSB가 따로 집계해 발표하지 않았습니다.
Q. 금융 AI 교육에서 이 문서를 다룬다면 무엇을 짚어야 하나요?
세 가지입니다.
| 핵심 포인트 | 내용 |
|---|---|
| 책임 귀속 | 외부 모델을 써도 결과 책임은 이용 금융사와 임직원에게 남음 |
| 관리 수단 | 계약 5개 항목, 보완통제, 출구전략 |
| 현재 상태 | 협의안 단계, 최종본 미발표(2026년 10월 11일 기준) |
실무자라면 “보완통제로 안 되면 쓰지 않을 수 있다”는 선택지가 문서에 적혀 있다는 점을 기억해 둘 만합니다. 업체가 정보를 주지 않는데도 일정에 쫓겨 도입하는 관행을 FSB가 명시적으로 경계한 대목입니다.
Q. FSB가 지금 가장 걱정하는 AI 위험은 무엇인가요?
2026년 8월 31일 FSB 의장 서한은 “The most immediate concern is the potential impact of frontier AI on cyber risk.”라고 썼습니다. 서한은 핵심 제3자 기술 공급자의 회복력을 강조했는데, 소수의 대형 AI 업체에 여러 금융사가 몰린 집중 위험과 같은 맥락입니다.
정리
FSB 12번 관행과 사례연구의 결론은 외부 AI 모델로 사고가 나도 책임이 업체가 아니라 그 모델을 쓴 금융사에 남는다는 것입니다. 한국 금융분야 AI 가이드라인과 EU DORA도 같은 방향입니다. FSB는 업체에 의무를 지우지 않고, 금융사가 계약 5개 항목, 보완통제 4가지, 출구전략으로 위험을 관리하라고 권했습니다. 다만 이 문서는 구속력 없는 협의안이고, ‘법적 책임’이라는 표현은 원문에 없습니다. 2026년 10월 11일 기준 최종본도 아직 나오지 않았습니다. 최종본이 나오면 12번 관행 문구와 책임 공백 사례연구가 그대로 남았는지부터 확인하면 됩니다.
참고 자료
조사 기준일: 2026년 10월 11일
본문의 수치는 아래 자료에서 확인한 것입니다. 제조사 공식 자료(T1)와 전문 매체 실측(T2)을 구분해 표기했습니다. 가격·공급 상황은 변동이 크므로 기준일 이후의 값은 다시 확인해야 합니다.
공식 자료 (확인일 모두 2026-10-11)
– FSB 협의안 PDF: https://www.fsb.org/uploads/P100626.pdf
– FSB 보도자료 2026-06-10: https://www.fsb.org/2026/06/fsb-consults-on-sound-practices-for-the-responsible-adoption-of-artificial-intelligence-ai/
– FSB 의견 공개 2026-08-06: https://www.fsb.org/2026/08/public-responses-to-consultation-on-sound-practices-for-responsible-adoption-of-artificial-intelligence-ai/
– FSB 보먼 개회사 2026-07-07: https://www.fsb.org/2026/07/opening-remarks-on-sound-practices-for-artificial-intelligence/
– FSB 의장 프런티어 AI 경고 2026-08-31: https://www.fsb.org/2026/08/fsb-chair-warns-of-risks-arising-from-frontier-artificial-intelligence-ai-models
– FSB 홈페이지 최신 목록: https://www.fsb.org/
– 금융위 보도자료 2026-06-18: https://www.fsc.go.kr/no010101/87142
– 금융위 프런티어 AI 보안 2026-07-02: https://fsc.go.kr/po010101/87240
– EUR-Lex DORA: https://eur-lex.europa.eu/legal-content/EN/TXT/HTML/?uri=CELEX:32022R2554
– Ashurst Perkins Coie 2026-07-17: https://www.ashurstperkinscoie.com/en/insights/fsb-consultation-on-ai-sound-practices-redundancy-ambiguity-and-the-path-forward/
– Skadden 2026-08-11: https://www.skadden.com/insights/publications/2026/08/the-fsbs-sound-practices
– ABA Banking Journal 2026-07-22: https://bankingjournal.aba.com/2026/07/aba-offers-improvements-for-fsbs-sound-practices-in-ai-adoption/
– Orrick InfoBytes 2026-06-26: https://infobytes.orrick.com/2026-06-26/financial-stability-board-publishes-report-on-sound-ai-practices-for-financial-institutions/
– 김앤장 2026-01-05: https://www.kimchang.com/ko/insights/detail.kc?sch_section=4&idx=33825
– FSB 2023 툴킷 페이지(검색으로 위치만 확인): https://www.fsb.org/2023/12/final-report-on-enhancing-third-party-risk-management-and-oversight-a-toolkit-for-financial-institutions-and-financial-authorities/
답글 남기기