
미 국토안보부의 딥시크 배제 명령은 미국 내 전면 금지가 아니라 연방 민간기관 시스템과 조달에 한정된 조치입니다. 2025년 한국 공공기관 차단과 법적 근거·범위·사후 관리를 비교했습니다.
딥시크 개요
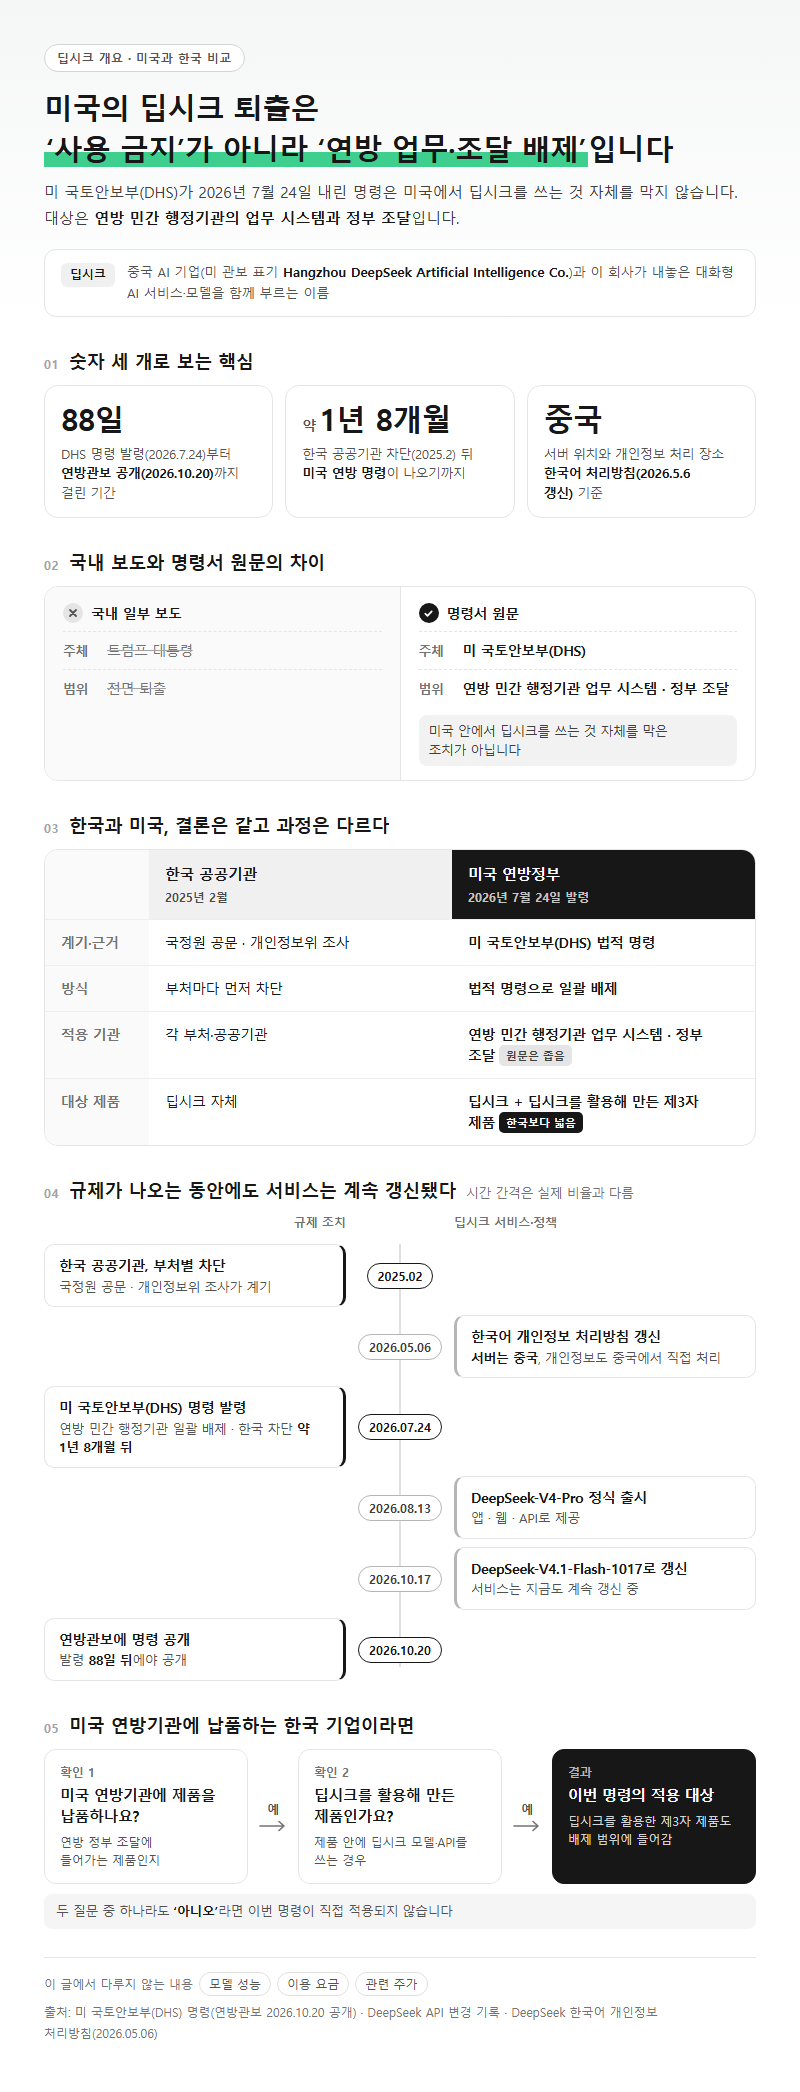
딥시크 미국 연방 퇴출 조치는 미국에서 딥시크 사용 자체를 막은 것이 아닙니다. 연방 민간 행정기관의 업무 시스템과 정부 조달에서 딥시크를 빼라는 명령입니다. 미 국토안보부(DHS)가 2026년 7월 24일 발령한 이 명령은 88일이 지난 2026년 10월 20일에야 연방관보에 공개됐습니다. 이 글에서는 이 명령과 2025년 2월 한국 공공기관의 딥시크 차단을 법적 근거·적용 범위·사후 관리 세 가지로 나눠 비교하고, 개인과 기업이 지금 무엇을 확인해야 하는지 정리했습니다. 모델 성능, 이용 요금, 관련 주가는 다루지 않습니다.
중국 딥시크는 중국 AI 기업(미 관보 표기 Hangzhou DeepSeek Artificial Intelligence Co.)과 이 회사가 내놓은 대화형 AI 서비스·모델을 함께 부르는 이름입니다. 서비스는 지금도 계속 갱신되고 있습니다. 딥시크 API 변경 기록에 따르면 2026년 8월 13일 DeepSeek-V4-Pro가 앱·웹·API로 정식 출시됐고, 2026년 10월 17일에는 DeepSeek-V4.1-Flash-1017로 갱신됐습니다. 그런데 2026년 5월 6일 갱신된 한국어 개인정보 처리방침에는 지금도 서버가 중국에 있고 개인정보를 중국에서 직접 처리한다고 적혀 있습니다.
두 나라가 내린 결론은 같지만 거기까지 간 길이 다릅니다. 비교해 볼 만한 이유도 여기에 있습니다. 한국은 2025년 2월 국정원 공문과 개인정보위 조사를 계기로 부처마다 먼저 차단에 나섰습니다. 미국 연방정부는 약 1년 8개월 뒤 법적 명령으로 일괄 배제했습니다. 국내 일부 보도는 트럼프 대통령을 주체로 내세워 전면 퇴출이라고 썼지만, 명령서 원문의 적용 범위는 그보다 훨씬 좁습니다. 반대로 딥시크를 활용해 만든 제3자 제품까지 대상에 넣었다는 점에서는 한국보다 범위가 넓은데, 미국 연방기관에 제품을 납품하는 한국 기업이 바로 여기에 걸립니다.
1. 미국 국토안보부 딥시크 배제 명령, 실제로 막은 범위
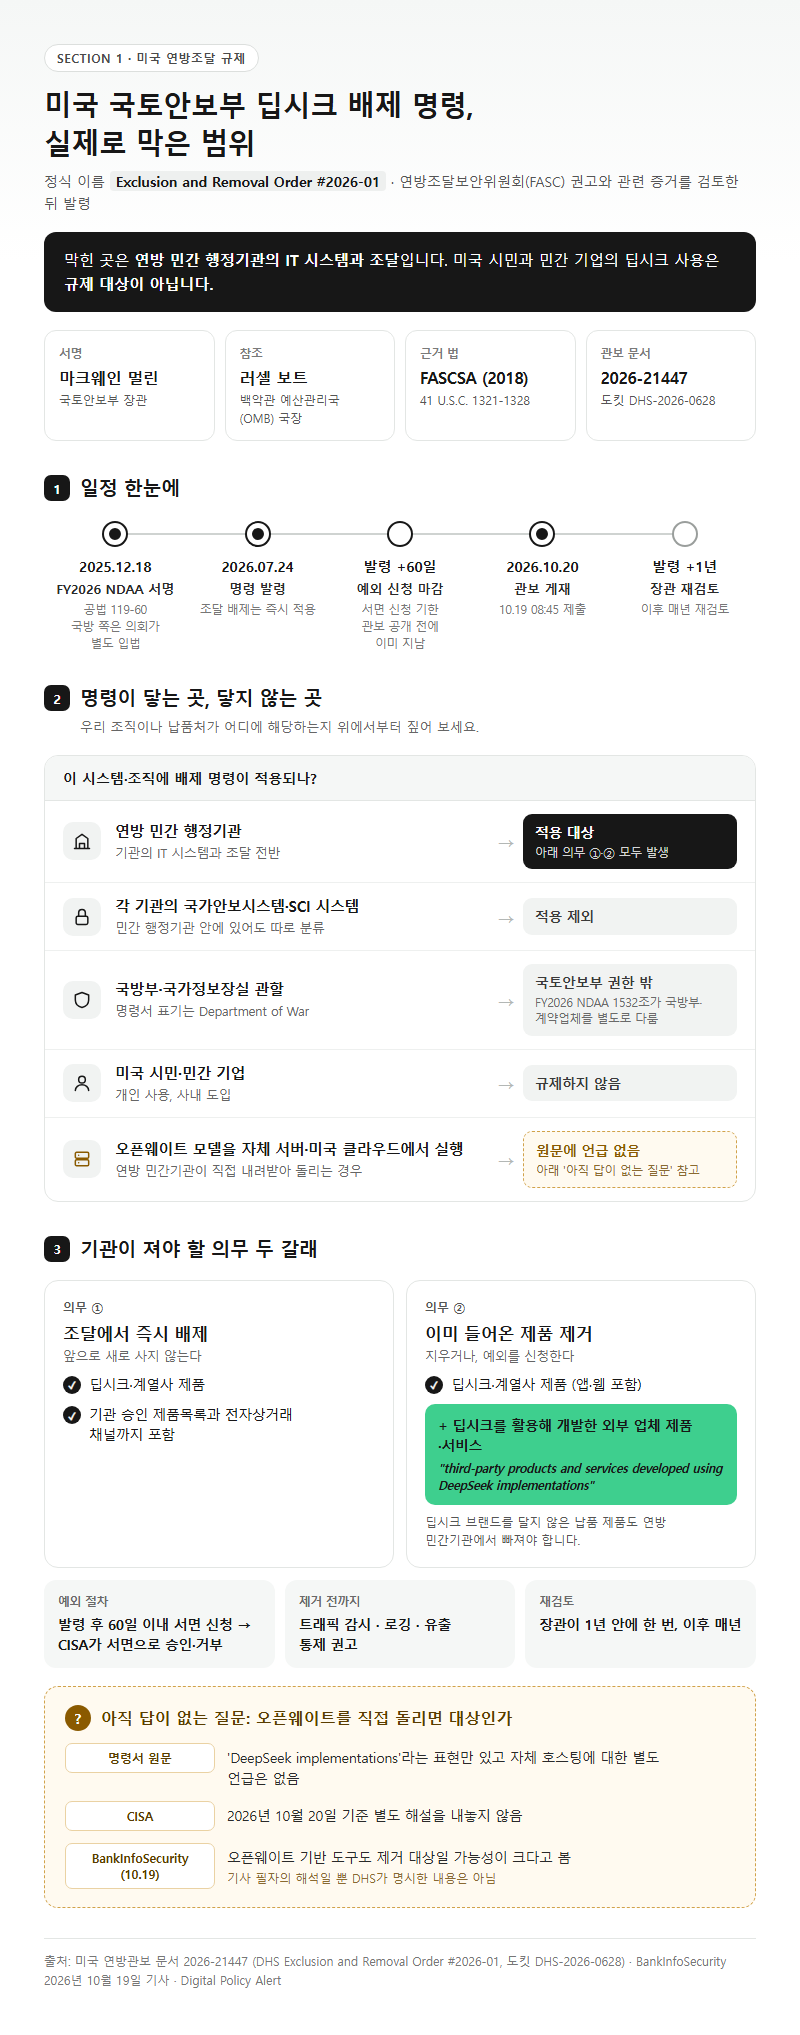
명령의 정식 이름은 Exclusion and Removal Order #2026-01입니다. 마크웨인 멀린 국토안보부 장관이 서명했고, 참조자로 러셀 보트 백악관 예산관리국(OMB) 국장이 올라 있습니다. 근거 법은 2018년 제정된 연방조달공급망보안법(FASCSA)입니다. 명령서에는 연방조달보안위원회(FASC)의 권고와 관련 증거를 검토한 뒤 발령했다고 적혀 있습니다. 주요 내용은 다음 표와 같습니다.
| 항목 | 내용 |
|---|---|
| 발령일 | 2026년 7월 24일 |
| 관보 공개 | 2026년 10월 19일 08:45 제출, 10월 20일 게재(문서번호 2026-21447, 도킷 DHS-2026-0628) |
| 근거 법 | FASCSA, 41 U.S.C. 1321-1328 |
| 적용 대상 | 연방 민간 행정기관의 IT 시스템과 조달 |
| 적용 제외 | 각 기관의 국가안보시스템·SCI 시스템, 국방부(명령서 표기 Department of War)·국가정보장실 관할 |
| 의무 ① | 딥시크·계열사 제품을 조달에서 즉시 배제(기관 승인 제품목록·전자상거래 포함) |
| 의무 ② | 딥시크·계열사 제품과 딥시크를 활용해 개발한 제3자 제품·서비스를 제거하거나 예외 신청 |
| 예외 절차 | 발령 후 60일 이내 서면 신청, CISA가 서면으로 승인·거부 |
| 제거 전 조치 | 트래픽 감시·로깅·유출 통제 권고 |
| 재검토 | 장관이 1년 안에 재검토, 이후 매년 |
의무는 두 갈래입니다. 하나는 딥시크와 계열사 제품을 조달에서 즉시 빼는 것이고, 다른 하나는 이미 들어와 있는 제품을 지우는 것입니다. 두 번째 의무의 제거 대상에는 “third-party products and services developed using DeepSeek implementations”가 들어 있습니다. 딥시크 앱과 웹뿐 아니라 딥시크를 활용해 만든 외부 업체 제품도 연방 민간기관에서 빠져야 한다는 뜻입니다.
오픈웨이트 모델을 내려받아 자체 서버나 미국 클라우드에서 돌리는 경우까지 대상인지는 명령서 원문에 별도 언급이 없습니다. 명령서에는 ‘DeepSeek implementations’라는 표현만 있고, CISA도 2026년 10월 20일 기준으로 따로 해설을 내놓지 않았습니다. BankInfoSecurity는 2026년 10월 19일 기사에서 오픈웨이트 기반 도구도 제거 대상일 가능성이 크다고 봤습니다. 다만 이는 기사 필자의 해석이고, DHS가 명시한 내용은 아닙니다.
이 명령은 미국 시민과 민간 기업의 딥시크 사용은 규제하지 않습니다. 연방 민간 행정기관 안에서도 국가안보시스템과 SCI 시스템은 빠지고, 국방부와 국가정보장실은 국토안보부 권한 밖입니다. 이 두 곳은 의회가 법으로 따로 다뤘습니다. 정책 추적 사이트 Digital Policy Alert에 따르면 2025년 12월 18일 서명된 2026 회계연도 국방수권법(NDAA, 공법 119-60) 1532조가 국방부와 계약업체의 대상 AI 사용을 막았고, 이 조항은 2026년 1월 17일 발효됐습니다. ETO AGORA는 같은 법 6604조에 따라 국가정보장(DNI)이 60일 안에 딥시크 앱과 후속 서비스를 없애는 기준을 만들어야 한다고 정리했습니다.
보도마다 날짜와 기한도 다릅니다. CyberScoop은 2026년 10월 19일 기사에서 발령일을 6월 26일로 적고, 예외는 60일 전에 신청해야 한다고 썼습니다. 그러나 관보에 실린 명령서 부록에는 발령일이 2026년 7월 24일로 되어 있고, 예외 신청 문구도 “submitted in writing within 60 days of the issuance of this order”입니다. 발령일을 기준으로 계산하면 예외 신청 기한은 2026년 9월 22일입니다. 일반에 공개되기 약 한 달 전에 이미 지난 셈입니다. DHS는 각 기관에 명령을 통보한 날짜를 따로 공개하지 않았습니다. 통보일부터 기한을 센다면 기관마다 기한이 달라질 수 있습니다.
국내 보도가 이 조치를 어떻게 그렸는지도 짚어 두겠습니다. 파이낸셜뉴스와 전자신문은 2026년 10월 20일 기사 제목에서 트럼프 대통령을 조치의 주체로 내세웠습니다. 하지만 본문에서는 파이낸셜뉴스가 대상을 연방 민간 기관으로, 전자신문이 발행 주체를 DHS로 적었습니다. 서명자는 국토안보부 장관이고 근거는 FASC 권고입니다. 대통령 지시로 미국 전역에서 퇴출됐다는 이해는 사실과 다릅니다.
용어 풀이
1. FASCSA — 2018년 제정된 미국 연방조달공급망보안법으로, 이번 명령처럼 공급망 위험이 있는 제품을 연방 조달과 시스템에서 배제하는 명령의 근거가 됩니다.
2. CISA — 미 국토안보부 산하 사이버보안·인프라보안청으로, 이번 명령에서 기관들의 예외 신청을 심사합니다.
3. SCI 시스템 — 민감 구획 정보(Sensitive Compartmented Information)를 다루는 정보 시스템으로, 일반 기밀보다 접근이 엄격히 통제됩니다.
2. 한국 공공기관 딥시크 차단, 2025년에 실제로 일어난 일
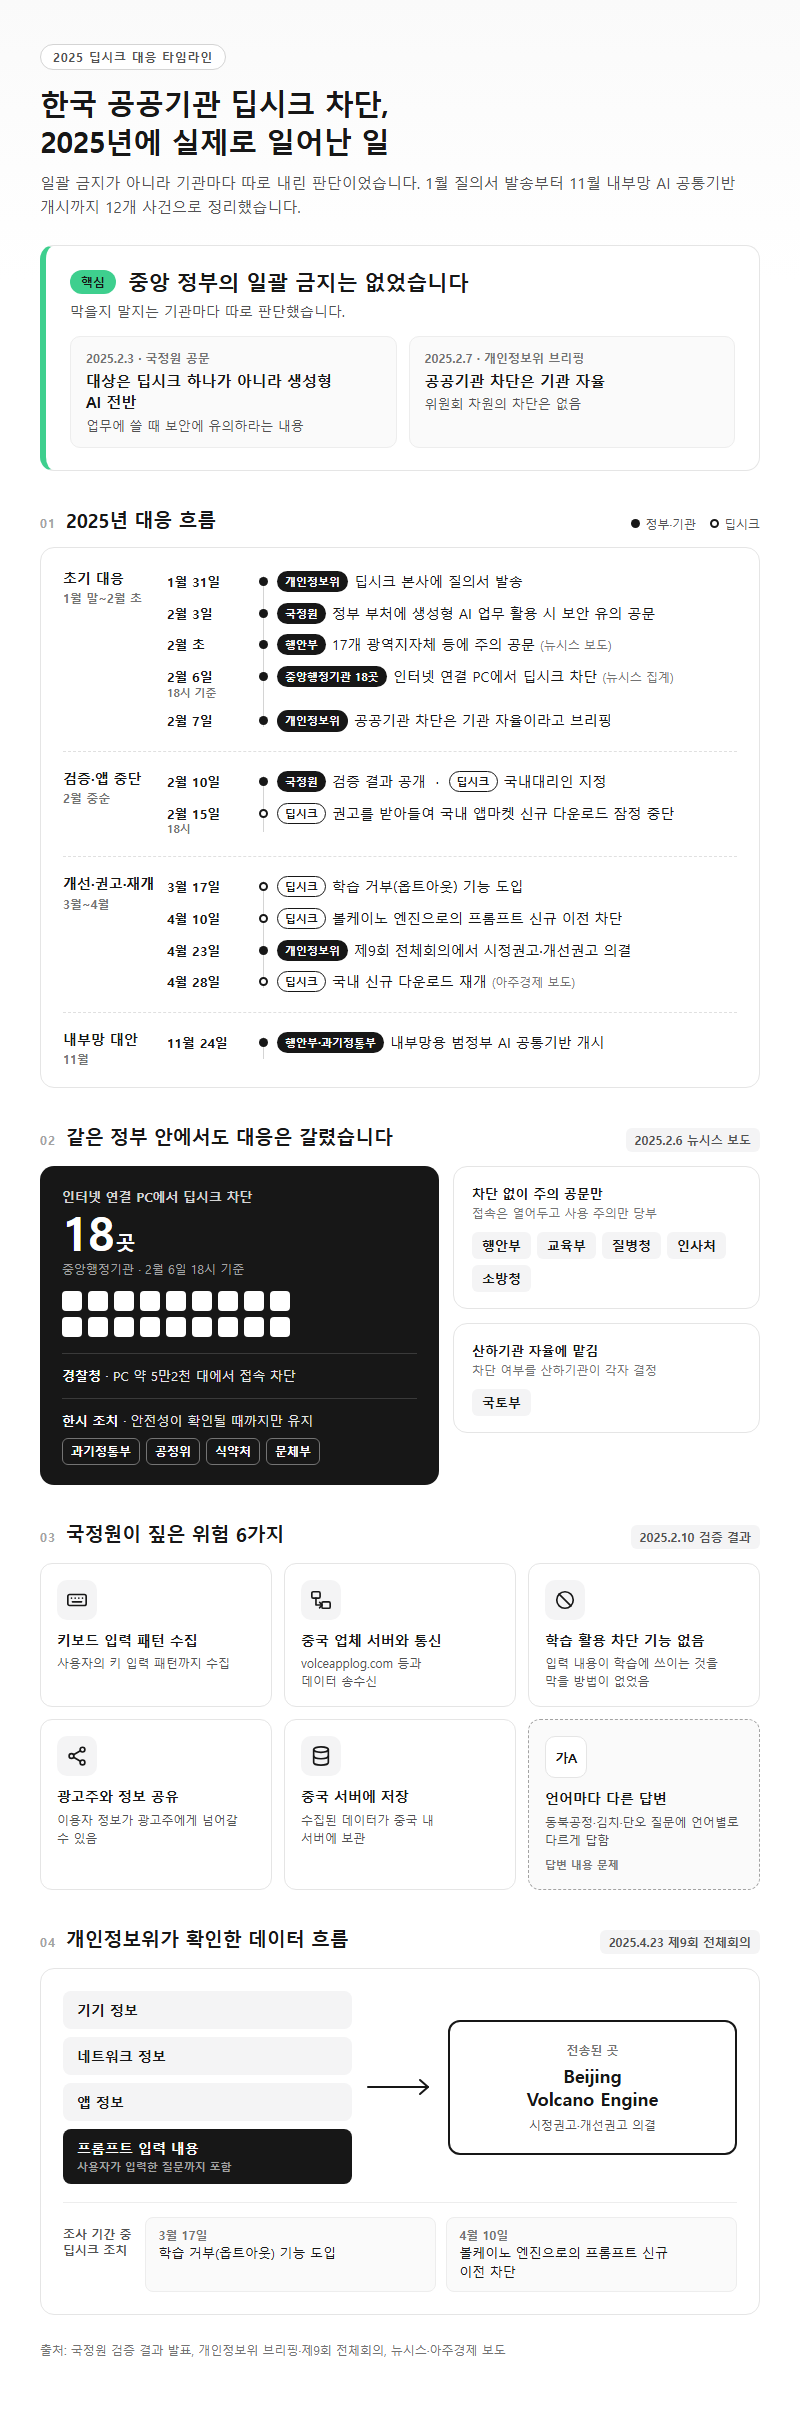
한국 정부는 중앙에서 딥시크를 일괄 금지한 적이 없습니다. 국정원이 2025년 2월 3일 정부 부처에 보낸 공문은 딥시크 하나가 아니라 생성형 AI 전반을 업무에 쓸 때 보안에 유의하라는 내용이었습니다. 개인정보위도 2025년 2월 7일 브리핑에서 공공기관 차단은 기관 자율이고 위원회 차원의 차단은 없다고 밝혔습니다. 실제로 막을지는 기관마다 따로 판단했습니다.
| 날짜 | 주체 | 내용 |
|---|---|---|
| 2025년 1월 31일 | 개인정보위 | 딥시크 본사에 질의서 발송 |
| 2025년 2월 3일 | 국정원 | 정부 부처에 생성형 AI 업무 활용 시 보안 유의 공문 |
| 2025년 2월 초 | 행안부 | 17개 광역지자체 등에 주의 공문(뉴시스 보도) |
| 2025년 2월 6일 18시 | 중앙행정기관 18곳 | 인터넷 연결 PC에서 딥시크 차단(뉴시스 집계) |
| 2025년 2월 7일 | 개인정보위 | 공공기관 차단은 기관 자율이라고 브리핑 |
| 2025년 2월 10일 | 국정원·딥시크 | 국정원 검증 결과 공개, 딥시크 국내대리인 지정 |
| 2025년 2월 15일 18시 | 딥시크 | 권고를 받아들여 국내 앱마켓 신규 다운로드 잠정 중단 |
| 2025년 3월 17일 | 딥시크 | 학습 거부(옵트아웃) 기능 도입 |
| 2025년 4월 10일 | 딥시크 | 볼케이노 엔진으로의 프롬프트 신규 이전 차단 |
| 2025년 4월 23일 | 개인정보위 | 제9회 전체회의에서 시정권고·개선권고 의결 |
| 2025년 4월 28일 | 딥시크 | 국내 신규 다운로드 재개(아주경제 보도) |
| 2025년 11월 24일 | 행안부·과기정통부 | 내부망용 범정부 AI 공통기반 개시 |
같은 정부 안에서도 대응은 갈렸습니다. 뉴시스의 2025년 2월 6일 보도에 따르면, 그날 18시 기준 인터넷 연결 PC에서 딥시크를 막은 중앙행정기관은 18곳이었습니다. 경찰청은 PC 약 5만2천 대에서 접속을 막았습니다. 과기정통부·공정위·식약처·문체부는 안전성이 확인될 때까지만 유지하는 한시 조치라고 밝혔습니다. 반면 행안부·교육부·질병청·인사처·소방청은 차단하지 않고 주의 공문만 냈으며, 국토부는 차단 여부를 산하기관 자율에 맡겼습니다.
국정원은 2025년 2월 10일 검증 결과를 공개하며 위험 항목을 구체적으로 짚었습니다. 키보드 입력 패턴 수집, volceapplog.com 등 중국 업체 서버와의 통신, 학습 활용을 막는 기능이 없다는 점, 광고주와의 정보 공유, 중국 서버 저장입니다. 동북공정·김치·단오 같은 질문에 언어마다 다른 답변을 내놓는다는 점도 함께 지적했습니다.
개인정보위의 조사 결론은 2025년 4월 23일 제9회 전체회의에서 나왔습니다. 위원회는 기기·네트워크·앱 정보와 함께 프롬프트 입력 내용까지 Beijing Volcano Engine으로 전송된 사실을 확인했습니다. 그사이 딥시크는 2025년 3월 17일 학습 거부 기능을 넣었고, 4월 10일부터 프롬프트 신규 이전을 막았습니다. 위원회는 이미 넘어간 프롬프트를 파기하고 한국어 처리방침 등으로 투명성을 확보하라고 시정권고했습니다. 안전조치 강화와 국내대리인 지정은 개선권고로 냈습니다. 딥시크가 10일 안에 수락하면 시정명령으로 간주되고, 이후 60일 안에 이행 결과를 보고해야 했습니다.
앱 다운로드 중단도 서비스 금지가 아니라, 딥시크가 권고를 받아들여 스스로 멈춘 조건부 조치였습니다. 2025년 2월 15일 18시에 멈춘 국내 신규 다운로드는 4월 28일에 재개됐습니다. 중단 기간은 72일입니다. 아주경제 2025년 4월 28일 보도에 따르면 재개에 맞춰 고친 처리방침에는 개인정보를 넘겨받는 해외 업체가 4곳(중국 3곳, 미국 1곳)으로 적혀 있고, 이용자가 국외 이전을 거부할 수 있다는 내용도 들어갔습니다.
용어 풀이
1. 국외 이전 — 국내 이용자의 개인정보를 해외 서버나 해외 업체로 넘겨 처리하는 것으로, 딥시크 처리방침은 이용자가 이를 거부할 수 있다고 적고 있습니다.
2. 학습 거부(옵트아웃) — 이용자가 입력한 대화 내용을 AI 모델 학습에 쓰지 못하게 막는 설정입니다.
3. 국내대리인 — 해외 사업자를 대신해 한국 이용자의 개인정보 관련 업무를 처리하는 국내 대리인으로, 딥시크는 법무법인 세종을 지정했습니다.
3. 미국과 한국 딥시크 차단, 다른 점 3가지
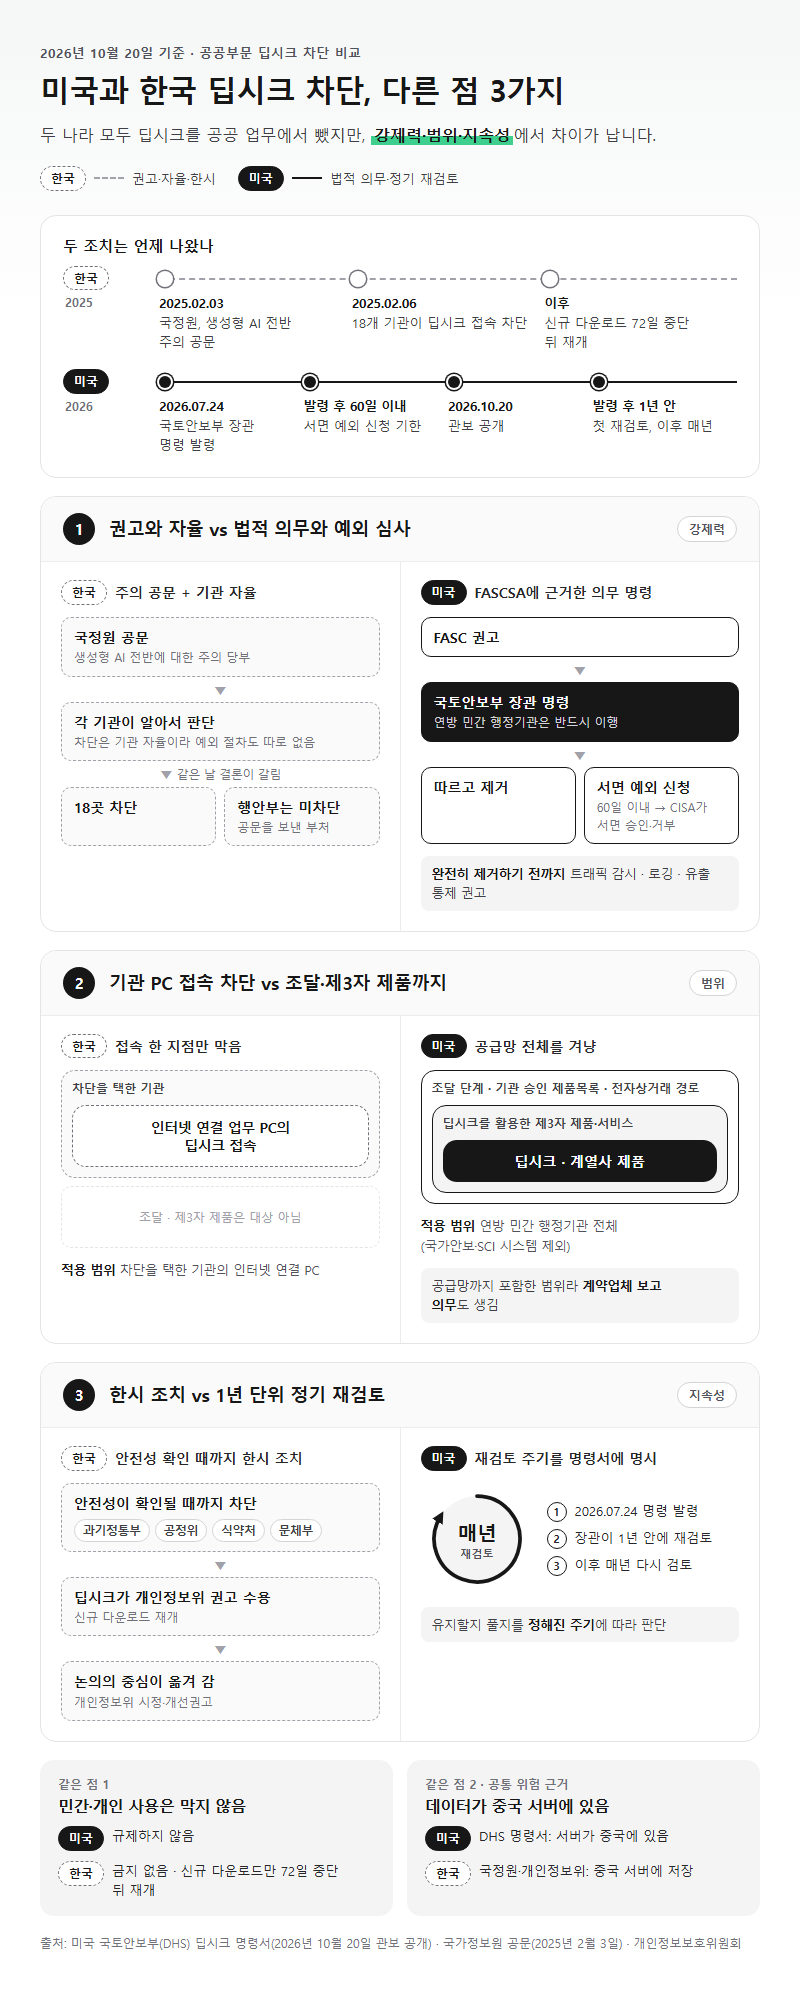
두 나라 모두 딥시크를 공공 업무에서 떼어냈지만, 강제력과 범위, 지속성이 다릅니다. 아래 표에 2026년 10월 20일 기준으로 두 조치를 나란히 놓았습니다.
| 구분 | 미국 | 한국 |
|---|---|---|
| 시점 | 2026년 7월 24일 발령, 10월 20일 관보 공개 | 2025년 2월 3일 국정원 공문, 2월 6일 18곳 차단 |
| 법적 성격 | FASCSA에 근거한 의무 명령 | 생성형 AI 전반에 대한 주의 공문, 차단은 기관 자율 |
| 결정 주체 | 국토안보부 장관(FASC 권고 근거) | 각 기관 |
| 적용 범위 | 연방 민간 행정기관 전체(국가안보·SCI 시스템 제외) | 차단을 택한 기관의 인터넷 연결 PC |
| 대상 | 딥시크·계열사 제품과 딥시크 활용 제3자 제품, 조달 포함 | 딥시크 접속 |
| 예외 | 발령 후 60일 이내 서면 신청, CISA 심사 | 기관 자율이라 별도 절차 없음 |
| 사후 관리 | 1년 안에 재검토, 이후 매년 | 일부 기관은 한시 조치, 개인정보위 시정·개선권고 |
| 민간·개인 사용 | 규제하지 않음 | 금지 없음, 신규 다운로드만 72일 중단 후 재개 |
차이 ① 권고와 자율 vs 법적 의무와 예외 심사
한국의 차단은 공문으로 주의를 당부하고 각 기관이 알아서 판단하는 구조였습니다. 그래서 18곳은 막고, 공문을 보낸 행안부는 막지 않는 일이 같은 날 벌어졌습니다. 미국은 법률에 근거한 명령이라 연방 민간 행정기관은 따르거나 서면 예외를 받아야 합니다. 예외 역시 CISA가 서면으로 승인하거나 거부합니다. 완전히 제거하기 전까지는 트래픽 감시·로깅·유출 통제를 하라는 권고도 붙어 있습니다.
차이 ② 기관 PC 접속 차단 vs 조달과 제3자 제품까지
한국 공공기관이 막은 것은 인터넷 연결 업무 PC의 딥시크 접속이었습니다. 미국 명령은 조달 단계에서부터 딥시크 제품이 들어오지 못하게 막고, 기관 승인 제품목록과 전자상거래 경로까지 포함합니다. 여기에 딥시크를 활용해 개발한 제3자 제품·서비스도 제거 대상으로 넣어 공급망 전체를 겨냥했습니다. 4절에서 다룰 계약업체 보고 의무도 이 차이에서 나옵니다.
차이 ③ 한시 조치 vs 1년 단위 정기 재검토
한국에서는 과기정통부·공정위·식약처·문체부가 차단을 안전성이 확인될 때까지의 한시 조치로 규정했습니다. 딥시크가 개인정보위 권고를 받아들여 다운로드를 재개한 뒤로는 논의의 중심이 개인정보위의 시정·개선권고로 옮겨 갔습니다. 미국 명령서는 장관이 1년 안에 재검토하고 이후 매년 다시 보도록 정해 두었습니다. 유지할지 풀지를 정해진 주기에 따라 판단하는 구조입니다.
두 나라가 내세운 위험 근거를 나란히 놓으면 겹치는 곳과 다른 곳이 보입니다.
| 위험 항목 | 미국 DHS 명령서(2026년) | 한국 국정원·개인정보위(2025년) |
|---|---|---|
| 데이터 위치 | 서버가 중국에 있음 | 중국 서버에 저장 |
| 개인정보 | 딥시크 직접 호스팅 서비스에서 계정 생성 시 개인식별정보 수집, 디지털 지문 추적 가능 | 기기·네트워크·앱 정보와 프롬프트가 Beijing Volcano Engine으로 전송 |
| 입력 데이터 | — | 키보드 입력 패턴 수집, 학습 활용 차단 기능 없음(2025년 2월 당시) |
| 보안 | 모델에 악성코드·취약점이 있을 가능성, iOS 앱 취약점(NowSecure 2025년 2월 6일 글 인용) | 중국 업체 서버(volceapplog.com 등)와 통신 |
| 기타 | — | 광고주 공유, 역사·문화 질문에 언어별로 다른 답변 |
근거의 강도는 따로 따져 봐야 합니다. 미국 명령서에서 개인정보 수집 근거는 딥시크가 직접 호스팅하는 서비스에 한정됩니다. 모델 자체는 “may contain malware or other security vulnerabilities”라고 가능성으로만 적었고, iOS 앱 취약점 근거도 2025년 2월에 나온 글입니다. 한국 개인정보위는 실제 전송 사실을 확인했으니 근거가 더 구체적입니다.
시점도 다릅니다. 미국에서도 텍사스 주는 2025년 1월 31일 주정부 기기에서 딥시크를 포함한 중국 앱 6종을 금지해, 한국 부처들과 거의 같은 때 움직였습니다. 하지만 연방 민간기관 차원의 명령은 국정원 공문 이후 약 1년 8개월 뒤에 공개됐습니다. 그사이 연방기관이 딥시크를 실제로 얼마나 썼는지는 DHS도, 언론도 수치로 내놓지 않았습니다.
4. 중국 딥시크 AI, 지금 개인·회사에서 써도 되나
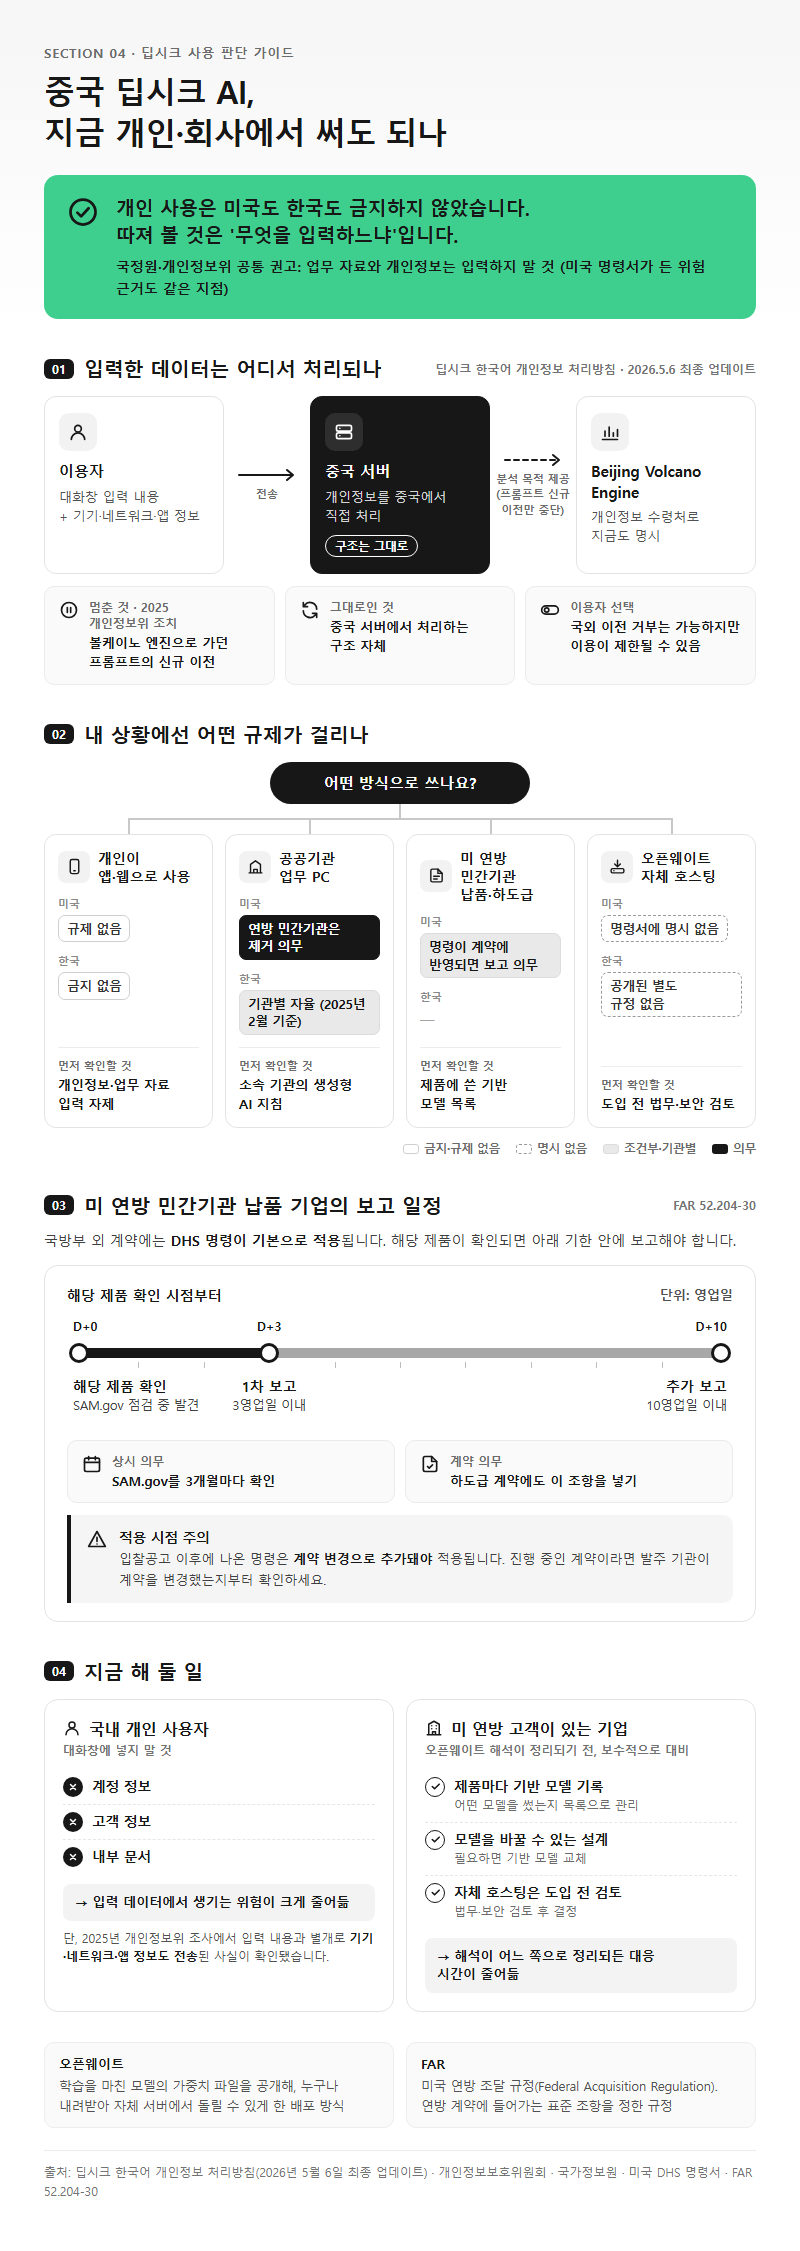
개인 사용은 미국도 한국도 금지하지 않았습니다. 다만 국정원과 개인정보위는 모두 업무 자료와 개인정보를 입력하지 말라는 쪽으로 권고했고, 미국 명령서가 든 위험 근거도 같은 곳을 가리킵니다. 그러니 따져 볼 것은 딥시크가 지금 데이터를 어떻게 처리한다고 스스로 밝히고 있느냐입니다.
딥시크의 한국어 개인정보 처리방침(2026년 5월 6일 최종 업데이트)에는 서버가 중국에 있고 개인정보를 중국에서 직접 처리한다고 적혀 있습니다. 개인정보를 받는 곳에는 지금도 Beijing Volcano Engine이 분석 목적으로 올라 있습니다. 이용자는 국외 이전을 거부할 수 있지만, 그 경우 이용이 제한될 수 있다고도 명시돼 있습니다. 2025년 개인정보위 조치로 멈춘 것은 볼케이노 엔진으로 가던 프롬프트의 신규 이전뿐이고, 중국 서버에서 처리하는 구조 자체는 그대로입니다.
| 상황 | 미국 | 한국 | 먼저 확인할 것 |
|---|---|---|---|
| 개인이 앱·웹으로 사용 | 규제 없음 | 금지 없음 | 개인정보·업무 자료 입력 자제 |
| 공공기관 업무 PC | 연방 민간기관은 제거 의무 | 기관별 자율(2025년 2월 기준) | 소속 기관의 생성형 AI 지침 |
| 미 연방 민간기관 납품·하도급 | 명령이 계약에 반영되면 보고 의무 | — | 제품에 쓴 기반 모델 목록 |
| 오픈웨이트 자체 호스팅 | 명령서에 명시 없음 | 공개된 별도 규정 없음 | 도입 전 법무·보안 검토 |
미국 연방 민간기관에 제품을 납품하거나 하도급을 맡은 한국 기업은 FAR 52.204-30 조항부터 확인해야 합니다. 국방부 외 계약에는 DHS 명령이 기본으로 적용되고, 계약업체는 SAM.gov를 3개월마다 확인할 의무가 있습니다. 해당 제품이 있으면 3영업일 안에 1차 보고를, 10영업일 안에 추가 보고를 하고, 하도급 계약에도 이 조항을 넣어야 합니다. 다만 입찰공고 이후에 나온 명령은 계약 변경으로 추가돼야 적용됩니다. 진행 중인 계약이라면 발주 기관이 계약을 변경했는지부터 보는 것이 순서입니다.
오픈웨이트 자체 호스팅이 대상인지는 명령서에 답이 없습니다. 미 연방 고객이 있는 기업이라면 보수적으로 대비하는 편이 현실적입니다. 제품마다 어떤 기반 모델을 썼는지 기록해 두고 필요하면 모델을 바꿀 수 있게 설계해 두면, 해석이 어느 쪽으로 정리되든 대응 시간이 줄어듭니다. 국내 개인 사용자라면 계정 정보·고객 정보·내부 문서를 대화창에 넣지 않는 것만으로도 입력 데이터에서 생기는 위험이 크게 줄어듭니다. 다만 2025년 개인정보위 조사에서는 입력 내용과 별개로 기기·네트워크·앱 정보도 전송된 사실이 확인됐습니다.
용어 풀이
1. 오픈웨이트 — 학습을 마친 모델의 가중치 파일을 공개해 누구나 내려받아 자체 서버에서 돌릴 수 있게 한 배포 방식입니다.
2. FAR — 미국 연방 조달 규정(Federal Acquisition Regulation)으로, 연방 계약에 들어가는 표준 조항을 정합니다.
3. SAM.gov — 미국 연방 계약업체 등록과 조달 정보를 모아 둔 정부 시스템으로, 계약업체는 여기서 배제 명령을 주기적으로 확인해야 합니다.
5. 딥시크 대신 클로드·챗GPT? 자주 묻는 질문
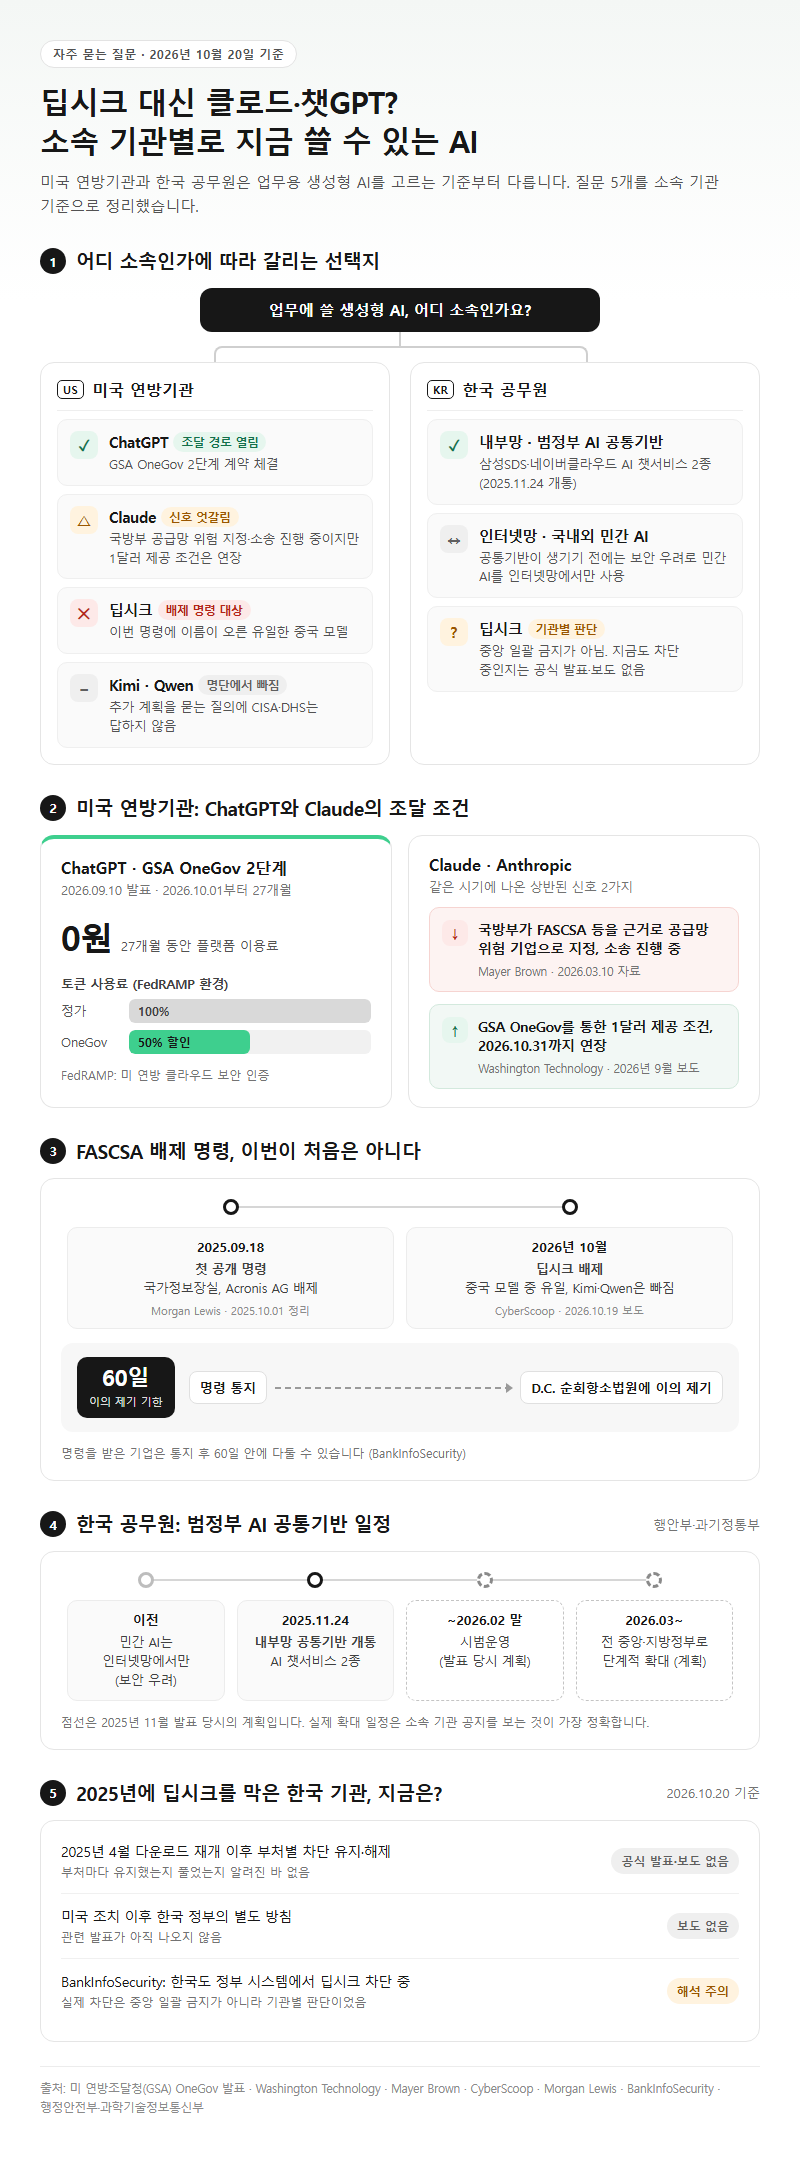
딥시크 대신 클로드나 챗GPT를 쓰면 미국 연방기관에서는 문제가 없나요?
챗GPT는 연방 조달 경로가 열려 있습니다. 미 연방조달청(GSA)은 2026년 9월 10일 OpenAI와의 OneGov 2단계 계약을 발표했습니다. 2026년 10월 1일부터 27개월 동안 플랫폼 이용료를 받지 않고, FedRAMP(미 연방 클라우드 보안 인증) 환경에서는 토큰 사용료를 50% 깎아 줍니다. 클로드를 만든 Anthropic 쪽은 신호가 엇갈립니다. 로펌 Mayer Brown은 2026년 3월 10일 자료에서 국방부가 FASCSA 등을 근거로 Anthropic을 공급망 위험 기업으로 지정했고, 이를 두고 소송이 진행 중이라고 전했습니다. 반면 Washington Technology의 2026년 9월 보도에 따르면 GSA OneGov를 통한 1달러 제공 조건은 2026년 10월 31일까지 연장됐습니다.
한국 공무원은 업무에 어떤 생성형 AI를 쓸 수 있나요?
행안부와 과기정통부는 2025년 11월 24일 내부망에서 쓰는 범정부 AI 공통기반을 열었습니다. 삼성SDS와 네이버클라우드의 AI 챗서비스 2종을 쓸 수 있습니다. 2025년 11월 발표 당시 계획은 2026년 2월 말까지 시범운영한 뒤 2026년 3월부터 전 중앙·지방정부로 단계적으로 넓히는 것이었습니다. 그전까지 국내외 민간 AI는 보안 우려 때문에 인터넷망에서만 쓸 수 있었습니다. 실제 확대 일정은 소속 기관 공지로 확인하는 것이 가장 정확합니다.
다른 중국 AI 모델도 함께 막혔나요?
아닙니다. CyberScoop의 2026년 10월 19일 보도에 따르면 이번 명령에 이름이 오른 중국 모델은 딥시크 하나이고, Kimi와 Qwen은 빠졌습니다. 다른 모델도 추가할 계획이 있느냐는 해당 매체의 추가 질의에 CISA와 DHS는 답하지 않았습니다.
FASCSA 배제 명령은 이번이 처음인가요?
처음은 아닙니다. 로펌 Morgan Lewis는 2025년 10월 1일 자료에서 FASCSA에 따른 첫 공개 명령은 2025년 9월 18일 국가정보장실의 Acronis AG 배제였다고 정리했습니다. 대상 기업이 다툴 길도 있습니다. BankInfoSecurity에 따르면 명령을 받은 기업은 통지 후 60일 안에 D.C. 순회항소법원에 이의를 제기할 수 있습니다.
2025년에 딥시크를 막은 한국 기관들은 지금도 차단 중인가요?
2025년 4월 다운로드가 재개된 뒤 각 부처가 차단을 유지하는지 풀었는지는 공식 발표나 보도가 나오지 않았습니다(2026년 10월 20일 기준). 미국 조치 이후 한국 정부가 별도 방침을 냈다는 보도도 아직 없습니다. BankInfoSecurity는 한국도 정부 시스템에서 딥시크를 막고 있다고 썼지만, 앞에서 본 것처럼 한국의 차단은 중앙 일괄 금지가 아니라 기관별 판단이었습니다.
정리
미 국토안보부의 딥시크 배제 명령은 미국 내 전면 금지가 아니라 연방 민간 행정기관의 시스템과 조달에 한정된 법적 의무입니다. 한국은 2025년 2월 국정원·행안부의 주의 공문과 기관별 자율 차단으로 먼저 움직였고, 미국은 약 1년 8개월 뒤 예외 심사와 매년 재검토가 붙은 명령으로 딥시크를 활용한 제3자 제품까지 묶었습니다. 딥시크 처리방침에는 2026년 5월 갱신 이후에도 중국 서버에서 처리하고 볼케이노 엔진이 정보를 받는다는 내용이 그대로 적혀 있습니다. 개인 사용자는 업무 자료와 개인정보를 입력하지 않고, 미 연방 납품 기업은 제품별 기반 모델 목록부터 정리해 두는 것이 현실적인 대응입니다.
참고 자료
조사 기준일: 2026년 10월 20일
본문의 수치는 아래 자료에서 확인한 것입니다. 제조사 공식 자료(T1)와 전문 매체 실측(T2)을 구분해 표기했습니다. 가격·공급 상황은 변동이 크므로 기준일 이후의 값은 다시 확인해야 합니다.
공식 자료 (확인 2026-10-20)
– DHS 배제·제거 명령 고시(부록 서명본 이미지 직접 판독): https://public-inspection.federalregister.gov/2026-21447.pdf (게재본 https://www.federalregister.gov/d/2026-21447)
– FAR 52.204-30: https://www.acquisition.gov/far/52.204-30
– DeepSeek 개인정보 처리방침(ko-KR): https://cdn.deepseek.com/policies/ko-KR/deepseek-privacy-policy.html
– DeepSeek API Change Log: https://api-docs.deepseek.com/updates/
– 국정원 보도자료(2025-02-10): https://www.nis.go.kr/CM/1_4/view.do?seq=334
– 개인정보위 보도자료(2025-04-24): https://www.pipc.go.kr/np/cop/bbs/selectBoardArticle.do?bbsId=BS074&mCode=C020010000&nttId=11145
– 정책브리핑 개인정보위 브리핑(2025-02-07): https://www.korea.kr/briefing/policyBriefingView.do?newsId=156673380
– 정책브리핑 앱 잠정 중단(2025-02-17): https://www.korea.kr/news/policyNewsView.do?newsId=148939691
– 정책브리핑 범정부 AI 공통기반(2025-11-24): https://www.korea.kr/news/policyNewsView.do?newsId=148955271
– 행안부 보도자료(2025-11-24): https://www.mois.go.kr/frt/bbs/type010/commonSelectBoardArticle.do?bbsId=BBSMSTR_000000000008&nttId=121943
– 텍사스 주지사실(2025-01-31): https://gov.texas.gov/news/post/governor-abbott-announces-ban-on-chinese-ai-social-media-apps
– GSA OneGov OpenAI(2026-09-10): https://www.gsa.gov/about-gsa/newsroom/news-releases/gsa-expands-onegov-ai-offerings-with-discounted-openais-chatgpt-09102026
– CyberScoop(2026-10-19): https://cyberscoop.com/dhs-bans-deepseek-federal-agencies/
– BankInfoSecurity(2026-10-19): https://www.bankinfosecurity.com/dhs-bans-deepseek-from-federal-civilian-agencies-a-33146
– 뉴시스(2025-02-06): https://www.newsis.com/view/NISX20250206_0003056114 , https://mobile.newsis.com/view/NISX20250206_0003055597
– 아주경제(2025-04-28): https://www.ajunews.com/view/20250428164100969
– 파이낸셜뉴스(2026-10-20): https://www.fnnews.com/news/202610201817472853
– 전자신문(2026-10-20): https://www.etnews.com/20261020000374
– Morgan Lewis(2025-10-01): https://www.morganlewis.com/pubs/2025/10/fasc-issues-first-fascsa-exclusion-order-implications-for-federal-contractors-and-ict-supply-chains
답글 남기기