
압축파일로 받은 프로젝트를 AI 코딩 에이전트로 열면 승인 창이 뜨기 전에 코드가 실행됩니다. Claude Code 2.1.163, Codex CLI 0.131.0, goose 1.44.0 등 최소 안전 버전과 확인 절차를 2026년 9월 6일 기준으로 정리했습니다.
AI코딩에이전트 시작 전 확인할 것
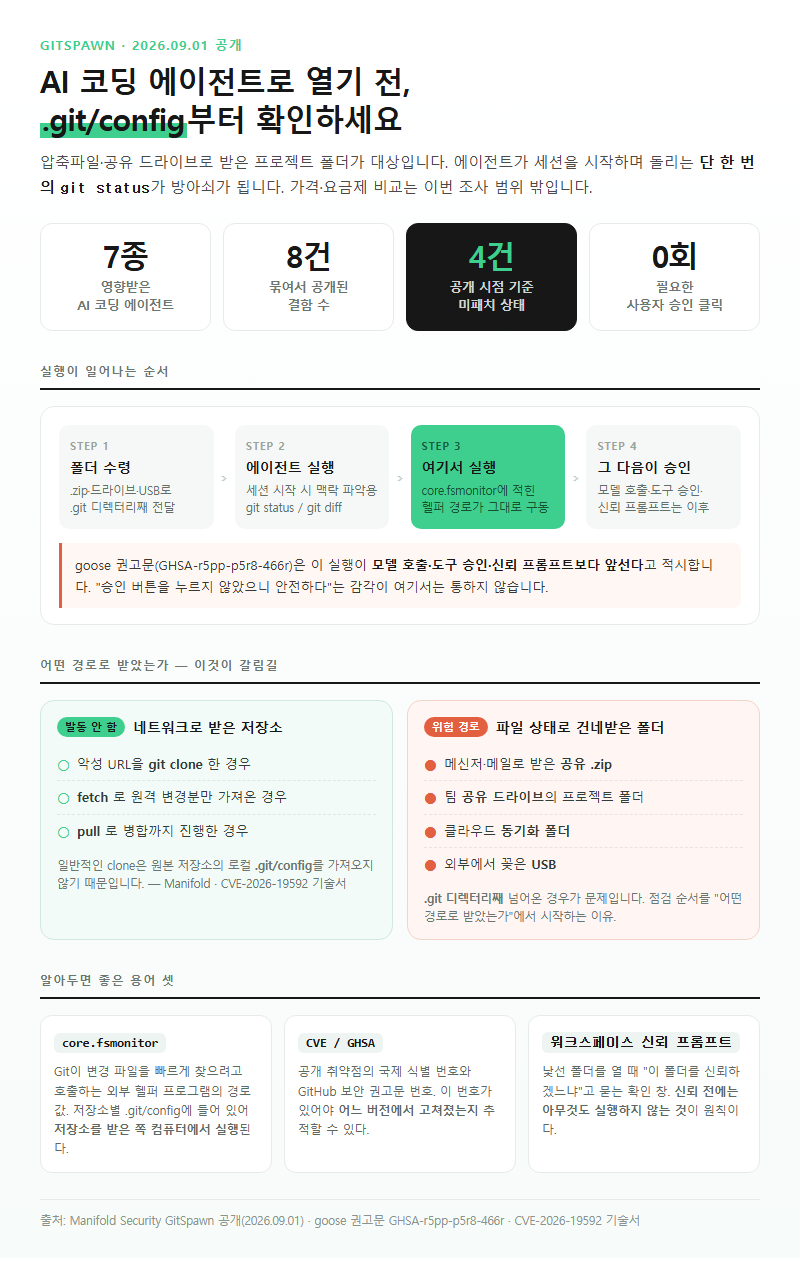
압축파일이나 공유 드라이브로 받은 프로젝트 폴더는 AI 코딩 에이전트로 열지 말고 .git/config부터 확인해야 합니다. Manifold Security가 2026년 9월 1일 공개한 GitSpawn은 AI 코딩 에이전트 7종에서 결함 8건을 묶은 것이고, 공개 시점 기준 4건이 미패치 상태였습니다. 이 글은 그 8건 중 공식 권고문이나 CVE 레코드로 확인된 항목만 골라, 지금 어떤 버전으로 올려야 하고 무엇을 점검해야 하는지 정리했습니다. 가격·요금제 비교는 이번 조사 범위 밖이라 다루지 않습니다.
핵심 축은 단순합니다. Git 설정 파일의 core.fsmonitor에는 Git이 인덱스를 갱신할 때 실행하는 헬퍼 프로그램의 경로가 들어 있습니다. AI 에이전트는 세션을 시작할 때 프로젝트 맥락을 파악하려고 git status나 git diff를 돌리는데, 바로 그 순간 저장소에 심어둔 명령이 실행됩니다. goose 권고문(GHSA-r5pp-p5r8-466r)은 이 실행이 모델 호출·도구 승인·신뢰 프롬프트보다 앞선다고 적시합니다. “승인 버튼을 누르지 않았으니 안전하다”는 감각이 여기서는 통하지 않습니다.
헤드라인만 보고 과도하게 겁먹을 필요는 없습니다. Manifold와 CVE-2026-19592 기술서 모두 전달 경로의 한계를 명시합니다. 악성 URL을 clone하거나 fetch·pull하는 것만으로는 발동하지 않습니다. 일반적인 git clone은 원본 저장소의 로컬 .git/config를 가져오지 않기 때문입니다. 문제가 되는 것은 .git 디렉터리째 파일 상태로 건네받은 경우 — 공유 .zip, 공유 드라이브, 동기화 폴더, USB입니다. 그래서 이 글의 점검 순서도 “어떤 경로로 받았는가”에서 출발합니다.
용어 풀이
1. core.fsmonitor — Git이 변경 파일을 빠르게 찾으려고 호출하는 외부 헬퍼 프로그램의 경로를 담은 설정 값. 저장소별.git/config에 들어 있어 저장소를 받은 쪽 컴퓨터에서 실행된다.
2. CVE / GHSA — 각각 공개 취약점에 붙는 국제 식별 번호와 GitHub 보안 권고문 번호. 이 번호가 있어야 어느 버전에서 고쳐졌는지 추적한다.
3. 워크스페이스 신뢰 프롬프트 — 편집기나 에이전트가 낯선 폴더를 열 때 “이 폴더를 신뢰하겠느냐”고 묻는 확인 창. 신뢰 전에는 아무것도 실행하지 않는 것이 원칙이다.
준비물·필요 서류
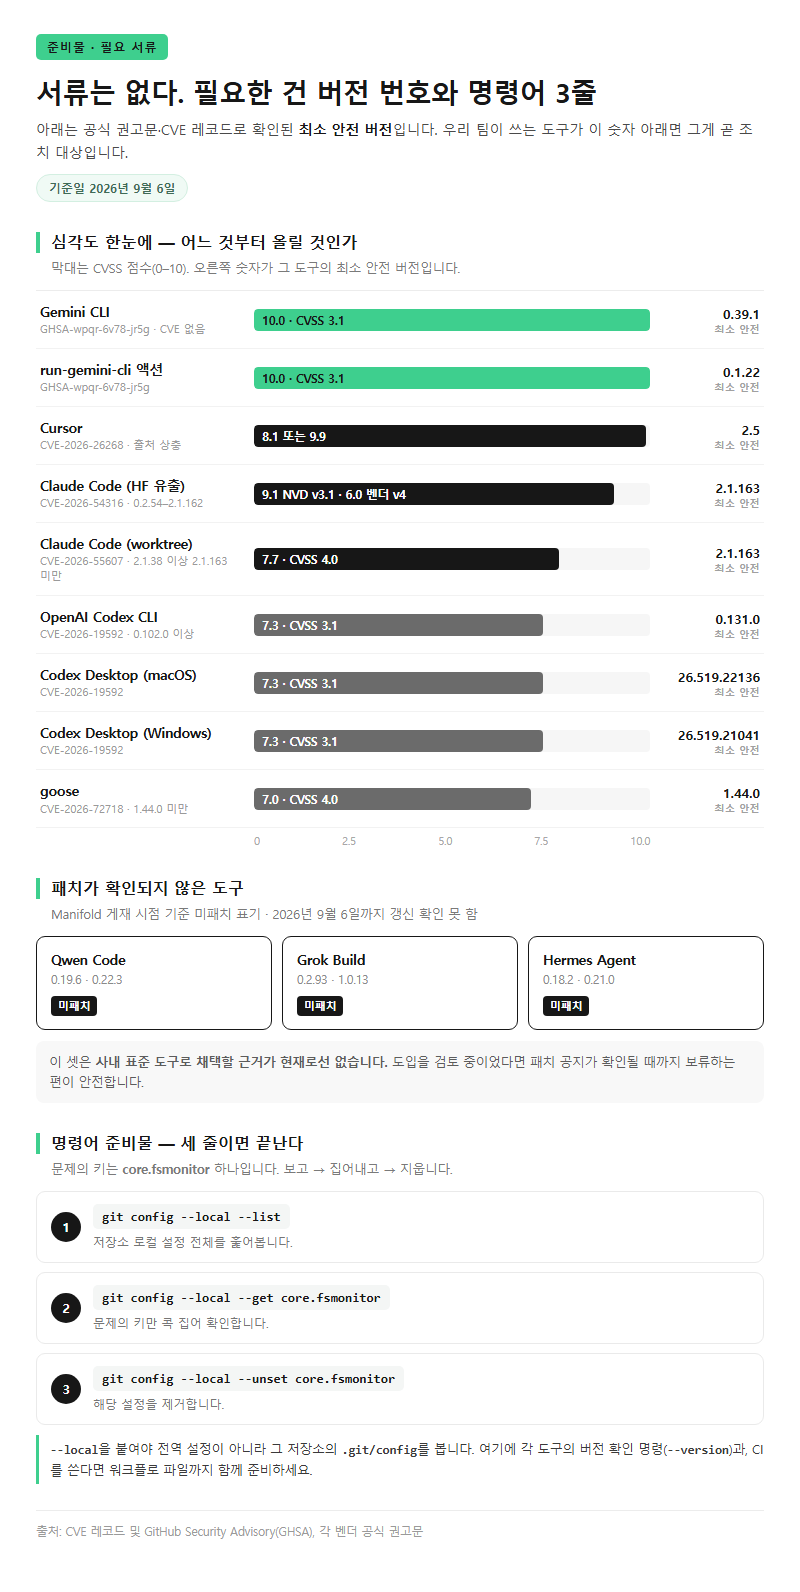
점검에 필요한 것은 문서가 아니라 버전 번호와 명령어 몇 줄입니다. 아래 표는 공식 권고문·CVE 레코드로 확인된 최소 안전 버전이며, 기준일은 2026년 9월 6일입니다.
| 도구 | 식별 번호 | 심각도 | 영향 범위 | 최소 안전 버전 |
|---|---|---|---|---|
| Claude Code (worktree) | CVE-2026-55607 / GHSA-7835-87q9-rgvv | CVSS 4.0 7.7 | 2.1.38 이상 2.1.163 미만 | 2.1.163 |
| Claude Code (HuggingFace 유출) | CVE-2026-54316 / GHSA-fg94-h982-f3mm | 벤더 v4 6.0 / NVD v3.1 9.1 | 0.2.54 – 2.1.162 | 2.1.163 |
| OpenAI Codex CLI | CVE-2026-19592 | CVSS 3.1 7.3 | 0.102.0 이상 | 0.131.0 |
| Codex Desktop (macOS) | CVE-2026-19592 | CVSS 3.1 7.3 | — | 26.519.22136 |
| Codex Desktop (Windows) | CVE-2026-19592 | CVSS 3.1 7.3 | — | 26.519.21041 |
| goose | CVE-2026-72718 / GHSA-r5pp-p5r8-466r | CVSS 4.0 7.0 | 1.44.0 미만 | 1.44.0 |
| Gemini CLI | GHSA-wpqr-6v78-jr5g (CVE 없음) | CVSS 3.1 10.0 | — | 0.39.1 (프리뷰 0.40.0-preview.3) |
| run-gemini-cli 액션 | GHSA-wpqr-6v78-jr5g | CVSS 3.1 10.0 | — | 0.1.22 |
| Cursor | CVE-2026-26268 | 8.1 또는 9.9(출처 상충) | — | 2.5 |
패치 정보가 확인되지 않은 도구도 있습니다. Manifold 게재 시점 기준 Qwen Code(0.19.6·0.22.3), Grok Build(0.2.93·1.0.13), Hermes Agent(0.18.2·0.21.0)는 미패치로 표기됐고, 2026년 9월 6일 기준으로 갱신을 확인하지 못했습니다. 사내 표준 도구로 채택할 근거가 현재로선 없습니다.
명령어 쪽 준비물은 셋입니다. 첫째 git config --local --list로 저장소 로컬 설정 전체를 보는 것, 둘째 git config --local --get core.fsmonitor로 문제의 키만 콕 집어 확인하는 것, 셋째 git config --local --unset core.fsmonitor로 제거하는 것입니다. 을 붙여야 전역 설정이 아니라 그 저장소의 .git/config를 봅니다. 여기에 각 도구의 버전 확인 명령()과, CI를 쓴다면 워크플로 파일 목록이 추가로 필요합니다.
단계별 진행 순서
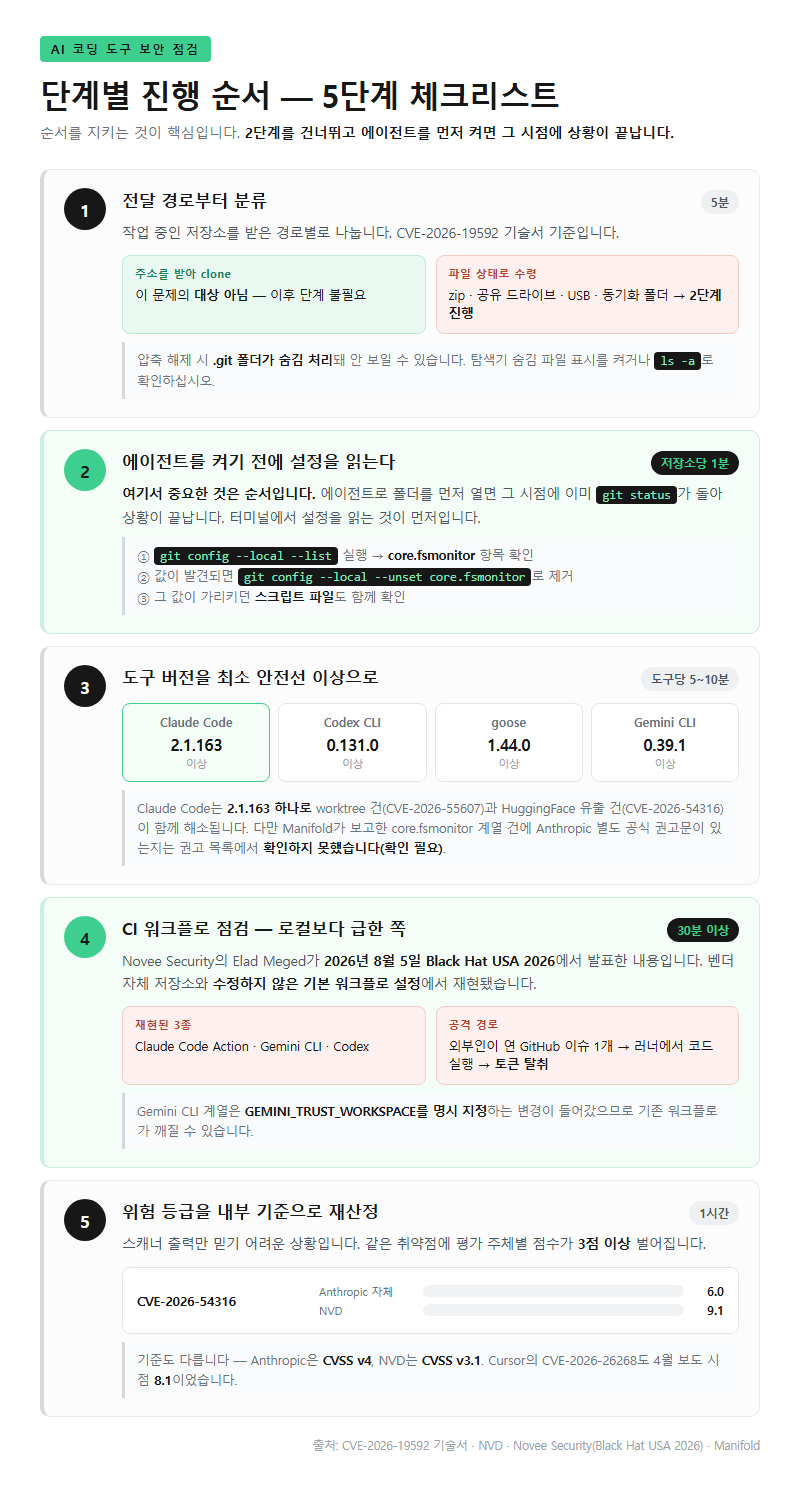
1단계 — 전달 경로부터 분류합니다(5분). 지금 작업 중인 저장소들을 “주소를 받아 clone한 것”과 “파일 상태로 받은 것”으로 나눕니다. CVE-2026-19592 기술서 기준으로 전자는 이 문제의 대상이 아닙니다. 후자, 즉 zip·공유 드라이브·USB·동기화 폴더로 받은 폴더만 이후 단계를 밟으면 됩니다. 압축을 풀 때 .git 폴더가 숨김 처리돼 보이지 않을 수 있으니, 탐색기 숨김 파일 표시를 켜거나 ls -a로 확인하십시오.
2단계 — 에이전트를 켜기 전에 설정을 읽습니다(저장소당 1분). 해당 폴더에서 git config --local --list를 돌려 core.fsmonitor 항목이 있는지 봅니다. 여기서 중요한 것은 순서입니다. 에이전트로 폴더를 먼저 열면 그 시점에 이미 git status가 돌아 상황이 끝납니다. 터미널에서 설정을 읽는 것이 먼저입니다. 값이 발견되면 git config --local --unset core.fsmonitor로 지우고, 그 값이 가리키던 스크립트 파일도 함께 확인합니다.
3단계 — 도구 버전을 최소 안전선 이상으로 올립니다(도구당 5~10분). 위 표의 버전이 기준입니다. Claude Code는 2.1.163 이상, Codex CLI는 0.131.0 이상, goose는 1.44.0 이상, Gemini CLI는 0.39.1 이상입니다. Claude Code는 2.1.163 하나로 worktree 건(CVE-2026-55607)과 HuggingFace 유출 건(CVE-2026-54316)이 함께 해소됩니다. 다만 Manifold가 보고한 core.fsmonitor 계열 건에 대해 Anthropic이 별도 공식 권고문을 냈는지는 권고 목록에서 확인하지 못했습니다(확인 필요). 가능하면 최신 버전을 유지하는 편이 안전합니다.
4단계 — CI 워크플로를 점검합니다(30분 이상). 실무에서 더 급한 쪽은 로컬이 아니라 CI입니다. Novee Security의 Elad Meged가 2026년 8월 5일 Black Hat USA 2026에서 발표한 내용에 따르면, 벤더 자체 저장소와 수정하지 않은 기본 워크플로 설정으로 Claude Code Action·Gemini CLI·Codex 세 종에서 재현됐습니다. 외부인이 연 GitHub 이슈 하나가 러너에서 코드를 돌리고 토큰을 빼내는 경로가 됐습니다. Gemini CLI 계열을 쓴다면 GEMINI_TRUST_WORKSPACE를 명시적으로 지정하는 변경이 들어갔으므로 기존 워크플로가 깨질 수 있습니다.
5단계 — 위험 등급을 내부 기준으로 다시 매깁니다(1시간). 스캐너 출력만 믿기 어려운 상황입니다. CVE-2026-54316은 Anthropic 자체 평가가 CVSS v4 기준 6.0인데 NVD는 CVSS v3.1 기준 9.1로, 3점 이상 벌어집니다. Cursor의 CVE-2026-26268도 4월 보도 시점 8.1과 NVD 표기 9.9가 엇갈립니다. 어느 쪽이 최종인지는 원본 대조를 하지 못했습니다. 참고로 The Hacker News가 2026년 8월 7일 확인한 바로는 이 두 건 모두 CISA KEV 목록에 올라 있지 않습니다.
용어 풀이
1. CVSS — 취약점의 심각도를 0~10점으로 표준화한 점수 체계. 버전(3.1과 4.0)에 따라 계산 방식이 달라 같은 결함에도 다른 점수가 붙는다.
2. CISA KEV — 미국 사이버보안·인프라보안국이 실제 악용이 관측된 취약점만 모아둔 목록. 등재 여부가 대응 우선순위 판단의 기준이 된다.
3. 워크플로 러너 — GitHub Actions 같은 CI가 코드를 실제로 실행하는 서버. 여기에 배포용 토큰과 API 키가 들어 있어 유출되면 피해가 로컬보다 크다.
자주 놓치는 부분
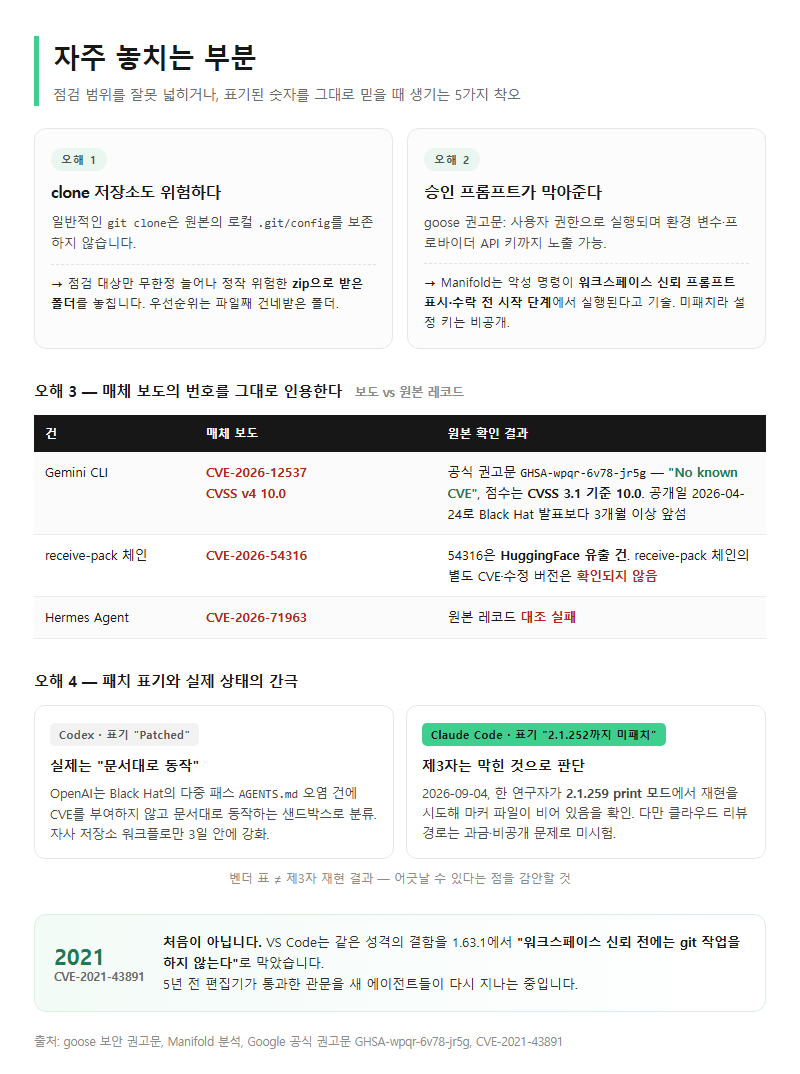
가장 흔한 오해는 clone으로 받은 저장소도 위험하다고 보는 것입니다. 반대 방향의 오해보다 덜 위험해 보이지만, 점검 대상을 무한정 늘려 정작 진짜 위험한 zip 폴더를 놓치게 만듭니다. 일반적인 git clone은 원본의 로컬 .git/config를 보존하지 않습니다. 우선순위는 파일째 건네받은 폴더에 둬야 합니다.
두 번째는 승인 프롬프트를 믿는 것입니다. goose 권고문은 이 실행이 사용자 권한으로 돌면서 환경 변수와 프로바이더 API 키까지 노출될 수 있다고 적시합니다. Claude Code의 두 번째 경로(코드 리뷰 계열)를 두고 Manifold는 악성 명령이 워크스페이스 신뢰 프롬프트가 표시·수락되기 전 시작 단계에서 실행된다고 기술했고, 미패치 상태라 해당 설정 키는 공개하지 않았습니다.
세 번째는 매체 보도의 번호를 그대로 인용하는 것입니다. 다수 매체가 Gemini CLI 건을 “CVE-2026-12537, CVSS v4 10.0″으로 보도했지만, Google 공식 권고문 GHSA-wpqr-6v78-jr5g에는 CVE 번호가 붙어 있지 않고(“No known CVE”) 점수는 CVSS 3.1 기준 10.0입니다. 공개일도 2026년 4월 24일로 Black Hat 발표보다 3개월 이상 앞섭니다. receive-pack 체인을 CVE-2026-54316으로 지목한 보도도 있으나, 54316은 HuggingFace 유출 건이며 receive-pack 체인의 별도 CVE·수정 버전은 확인되지 않았습니다. Hermes Agent 건으로 언급된 CVE-2026-71963도 원본 레코드를 대조하지 못했습니다.
네 번째는 패치 표기와 실제 상태의 간극입니다. Manifold 표에서 Codex는 “Patched”로 분류됐지만, OpenAI는 Black Hat에서 나온 다중 패스 AGENTS.md 오염 건에 대해서는 CVE를 부여하지 않고 문서대로 동작하는 샌드박스로 분류한 뒤 자사 저장소 워크플로만 3일 안에 강화했습니다. 반대로 Claude Code는 “2.1.252까지 미패치”로 표기됐으나, 한 연구자가 2026년 9월 4일 2.1.259 print 모드에서 재현을 시도해 마커 파일이 비어 있는 것을 확인하고 해당 경로가 막힌 것으로 판단했습니다. 다만 클라우드 리뷰 경로는 과금·비공개 문제로 시험하지 못했다고 밝혔습니다. 벤더 표와 제3자 재현 결과가 어긋날 수 있다는 점을 감안해야 합니다.
마지막으로 이 문제가 처음이 아니라는 점입니다. VS Code는 같은 성격의 결함을 CVE-2021-43891로 처리하면서 1.63.1에서 “워크스페이스 신뢰 전에는 git 작업을 하지 않는다”로 막았습니다. 5년 전 편집기가 통과한 관문을 새 에이전트들이 다시 지나는 중입니다.
체크리스트 정리
- 전달 경로 분류 — zip·공유 드라이브·USB·동기화 폴더로 받은 저장소만 골라냅니다. clone으로 받은 것은 대상이 아닙니다.
- 에이전트 실행 전 설정 확인 — 폴더를 열기 전에 터미널에서
git config --local --list로core.fsmonitor유무를 봅니다. 순서가 뒤바뀌면 점검 자체가 무의미해집니다. - 최소 버전 충족 — Claude Code 2.1.163+, Codex CLI 0.131.0+(Desktop macOS 26.519.22136 / Windows 26.519.21041), goose 1.44.0+, Gemini CLI 0.39.1+ 및 run-gemini-cli 0.1.22+, Cursor 2.5+.
- 미패치 도구 사용 보류 — Qwen Code·Grok Build·Hermes Agent는 게재 시점 미패치이며 2026년 9월 6일 기준 갱신 확인이 되지 않았습니다.
- CI 신뢰 경계 재설계 — 외부 이슈로 트리거되는 워크플로를 우선 점검하고, Gemini CLI 계열은
GEMINI_TRUST_WORKSPACE명시 여부를 확인합니다. - 위험 등급 내부 재산정 — 벤더 점수와 NVD 점수가 최대 3점 이상 갈리므로 스캐너 출력만으로 우선순위를 정하지 않습니다.
- 번호 인용 시 원본 대조 — CVE 번호·CVSS 버전·공개일은 매체가 아니라 공식 권고문에서 확인하고, 대조하지 못한 항목은 미확인으로 남깁니다.
참고 자료
조사 기준일: 2026년 09월 06일
본문의 수치는 아래 자료에서 확인한 것입니다. 제조사 공식 자료(T1)와 전문 매체 실측(T2)을 구분해 표기했습니다. 가격·공급 상황은 변동이 크므로 기준일 이후의 값은 다시 확인해야 합니다.
Tier 1
– Manifold Security, “GitSpawn: A Single Flaw Lets Untrusted Repos Run Code in Claude Code, Codex, Cursor, and Grok” — https://www.manifold.security/blog/ai-coding-agents-git-hijack (확인 2026-09-06)
– Anthropic, GHSA-7835-87q9-rgvv (CVE-2026-55607) — https://github.com/anthropics/claude-code/security/advisories/GHSA-7835-87q9-rgvv (확인 2026-09-06)
– Anthropic, claude-code 보안 권고 목록 — https://github.com/anthropics/claude-code/security/advisories (확인 2026-09-06)
– goose, GHSA-r5pp-p5r8-466r (CVE-2026-72718) — https://github.com/aaif-goose/goose/security/advisories/GHSA-r5pp-p5r8-466r (확인 2026-09-06)
– Google, GHSA-wpqr-6v78-jr5g “Update to Gemini CLI and run-gemini-cli Trust Model” — https://github.com/google-github-actions/run-gemini-cli/security/advisories/GHSA-wpqr-6v78-jr5g (확인 2026-09-06)
– CVE Record CVE-2026-19592 (CNA: OpenAI), 교차 확인 GHSA-26wp-42v3-96xp — https://cve.threatint.com/CVE/CVE-2026-19592 / https://github.com/advisories?query=codex+fsmonitor (확인 2026-09-06)
Tier 2
– The Hacker News, “Malicious .git Configs Can Make Claude, Codex, Cursor, and Other AI Agents Run Attacker Code” (2026-09-02) — https://thehackernews.com/2026/09/malicious-git-configs-can-make-claude.html
– Cloud Security Alliance Lab Space, “Three AI Coding Agents, One GitHub Issue: CI/CD Secrets Exposed” (2026-08-08) — https://labs.cloudsecurityalliance.org/research/csa-research-note-ai-coding-agent-cicd-secrets-20260808-csa/
– The Hacker News, “Claude Code and Gemini CLI Flaws Let a GitHub Issue Reach CI Workflow Secrets” (2026-08-07) — https://thehackernews.com/2026/08/claude-code-and-gemini-cli-flaws-let.html
– paddo.dev, “Opening the Folder Was the Exploit: GitSpawn, Seven Coding Agents, and a Bug VS Code Fixed in 2021” (2026-09-04) — https://paddo.dev/blog/gitspawn-opening-the-folder
– The Hacker News, “Google Fixes CVSS 10 Gemini CLI CI RCE and Cursor Flaws Enable Code Execution” (2026-04-30) — https://thehackernews.com/2026/04/google-fixes-cvss-10-gemini-cli-ci-rce.html
– CSA Lab Space, CISO Daily Briefing 2026-09-04 — https://labs.cloudsecurityalliance.org/research/ciso-daily-briefing-20260904/
– SentinelOne 취약점 DB, CVE-2026-26268 — https://www.sentinelone.com/vulnerability-database/cve-2026-26268/
답글 남기기