
오픈AI가 차단했다고 밝힌 증류 캠페인을 바탕으로 GPT-6 Astra의 추론 유출 방어 수준을 자체 API·Azure·경쟁사 기준으로 비교했습니다. encrypted_content 관리법과 엔드포인트 선택 기준을 정리했습니다.
오픈AI증류캠페인차단, 무엇을 기준으로 비교해야 할까
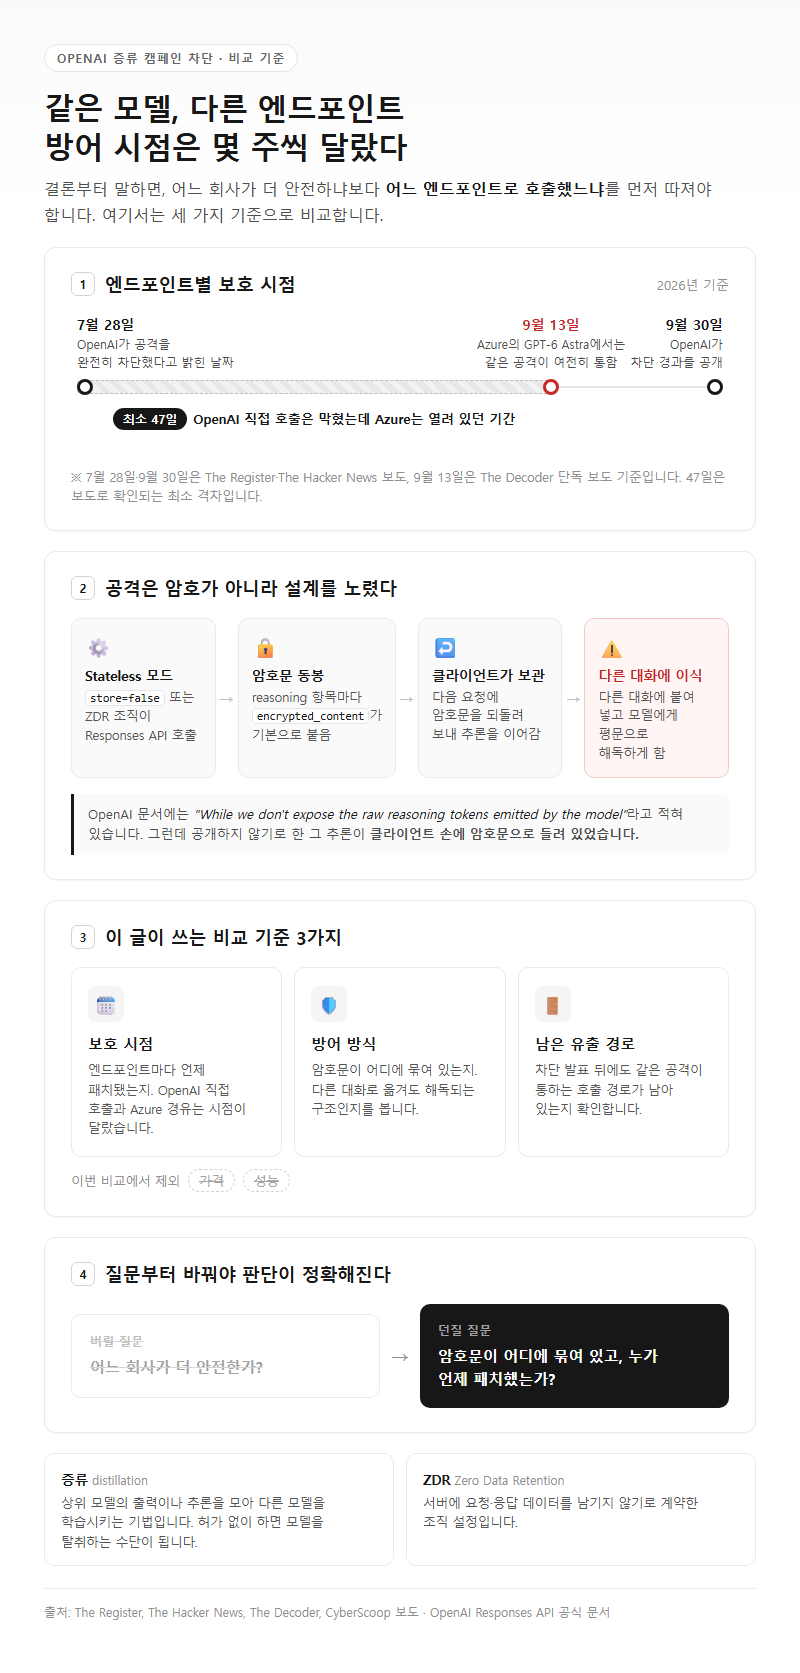
오픈AI 증류 캠페인 차단 소식에서 개발자가 챙길 결론은 하나입니다. 같은 모델이라도 어느 엔드포인트로 호출하느냐에 따라 방어 수준이 몇 주씩 달랐습니다. The Register와 The Hacker News는 OpenAI가 2026년 9월 30일 글에서 2026년 7월 28일에 공격을 완전히 차단했다고 밝혔다고 전했습니다. 그런데 The Decoder는 2026년 9월 13일에도 Azure에서는 GPT-6 Astra까지 같은 공격이 통했다고 단독 보도했습니다. 이 글은 오픈AI 증류 캠페인 차단 과정을 엔드포인트별 보호 시점, 방어 방식, 남은 유출 경로라는 세 가지 기준으로 비교합니다. 가격과 성능은 다루지 않습니다.
이런 비교가 필요한 건 공격이 노린 곳이 암호 알고리즘이 아니라 설계였기 때문입니다. OpenAI Responses API는 stateless 모드(store=false 또는 ZDR 조직)에서 응답의 reasoning 항목마다 encrypted_content를 기본으로 붙여 보냅니다. 클라이언트는 이 암호문을 다음 요청에 되돌려 보내 추론을 이어갑니다. CyberScoop과 The Register 보도에 따르면 공격자는 한 대화에서 나온 암호화 추론을 다른 대화에 붙여 넣고, 모델에게 이를 해독해 평문으로 적게 했습니다.
OpenAI 공식 문서는 원시 추론을 공개하지 않는다고 명시합니다. 문서 원문은 “While we don’t expose the raw reasoning tokens emitted by the model”입니다. 공개하지 않기로 한 추론이 클라이언트 손에 암호문으로 들려 있었다는 점, 이것이 이번 사건의 구조적 배경입니다. 그러니 “어느 회사가 더 안전한가”를 묻기보다 “암호문이 어디에 묶여 있고, 누가 언제 패치했는가”를 기준으로 삼아야 판단이 정확해집니다.
용어 풀이
1. 증류(distillation) — 상위 모델의 출력이나 추론을 모아 다른 모델을 학습시키는 기법으로, 허가 없이 하면 모델 탈취 수단이 됩니다.
2.
3. ZDR(Zero Data Retention) — 서버에 요청·응답 데이터를 남기지 않도록 계약된 조직 설정입니다.
비교 기준 정리
추론 유출 방어를 비교할 때는 아래 다섯 항목을 따로따로 확인해야 합니다. 한 항목만 보고 “막혔다”고 판단하면 다른 경로가 열려 있다는 사실을 놓칩니다.
| 비교 항목 | 확인 단위 | 무엇을 보는가 | 주의점 |
|---|---|---|---|
| 암호문 바인딩 | 세션·사용자·모델 | encrypted_content가 다른 세션이나 모델에서도 해독되는지 |
암호 강도와는 별개 문제이며, 바인딩이 없으면 재전송이 가능함 |
| 엔드포인트별 패치 시점 | 날짜(연·월·일) | 제조사 자체 API와 재판매 클라우드의 보호 적용일 | 같은 모델 이름이어도 서빙 경로마다 날짜가 다름 |
| 계정·트래픽 방어 | 탐지 방식 | 분류기, 행동 지문, 가입 통제, 스트리밍 보류 검사 | 대량 요청은 잡지만 소수 계정의 정밀 추출에는 한계가 있음 |
| 도구 기반 유출 | 기능 단위 | 메모장·사용자 정의 도구로 추론을 밖으로 쓰게 하는 경로 | 암호문 경로를 막아도 이 경로는 따로 남음 |
| 정책상 제재 | 이용정책 조항 | 요약 파라미터 외 방법으로 원시 추론을 뽑을 때의 처리 | 정상 에이전트 설계도 제재 대상에 걸릴 수 있음 |
가장 중요한 건 첫 번째 항목입니다. 2026년 8월 10일 arXiv에 공개된 논문 「Stealing Reasoning Traces from Proprietary LLM APIs」(저자 8명)는 주요 업체의 암호화 추론 블록이 세션·사용자·모델 사이에서 서로 바꿔 써도 동작한다고 보고했습니다. 논문이 제안한 대응은 네 가지입니다. AEAD 암호문을 사용자·대화 식별자에 묶기, 추론을 서버 측에 저장하기, 게이트웨이에서 다른 모델이 만든 서명을 거부하기, 약한 모델이 해독을 거부하도록 학습시키기입니다.
정책 항목도 실제 운영에 영향을 줍니다. Microsoft Learn의 Azure OpenAI 추론 모델 문서(2026년 9월 29일 갱신)는 요약 파라미터가 아닌 방법으로 원시 추론을 추출하는 시도를 지원하지 않는 사용으로 규정합니다. 이런 시도는 이용정책 위반으로 처리 제한이나 정지 대상이 될 수 있습니다. 공격자에게만 해당하는 조항이 아닙니다. 추론을 외부 로그나 도구로 흘리는 에이전트를 운영 중이라면 함께 점검해 두세요.
용어 풀이
1. AEAD — 암호화와 무결성 검증을 함께 하는 방식으로, 사용자 ID 같은 부가 데이터를 묶어 두면 다른 맥락에서는 복호화가 실패합니다.
2. 재전송(replay) 공격 — 정상적으로 발급된 데이터를 다른 맥락에 그대로 다시 보내 시스템이 받아들이게 만드는 공격입니다.
옵션·유형별 비교
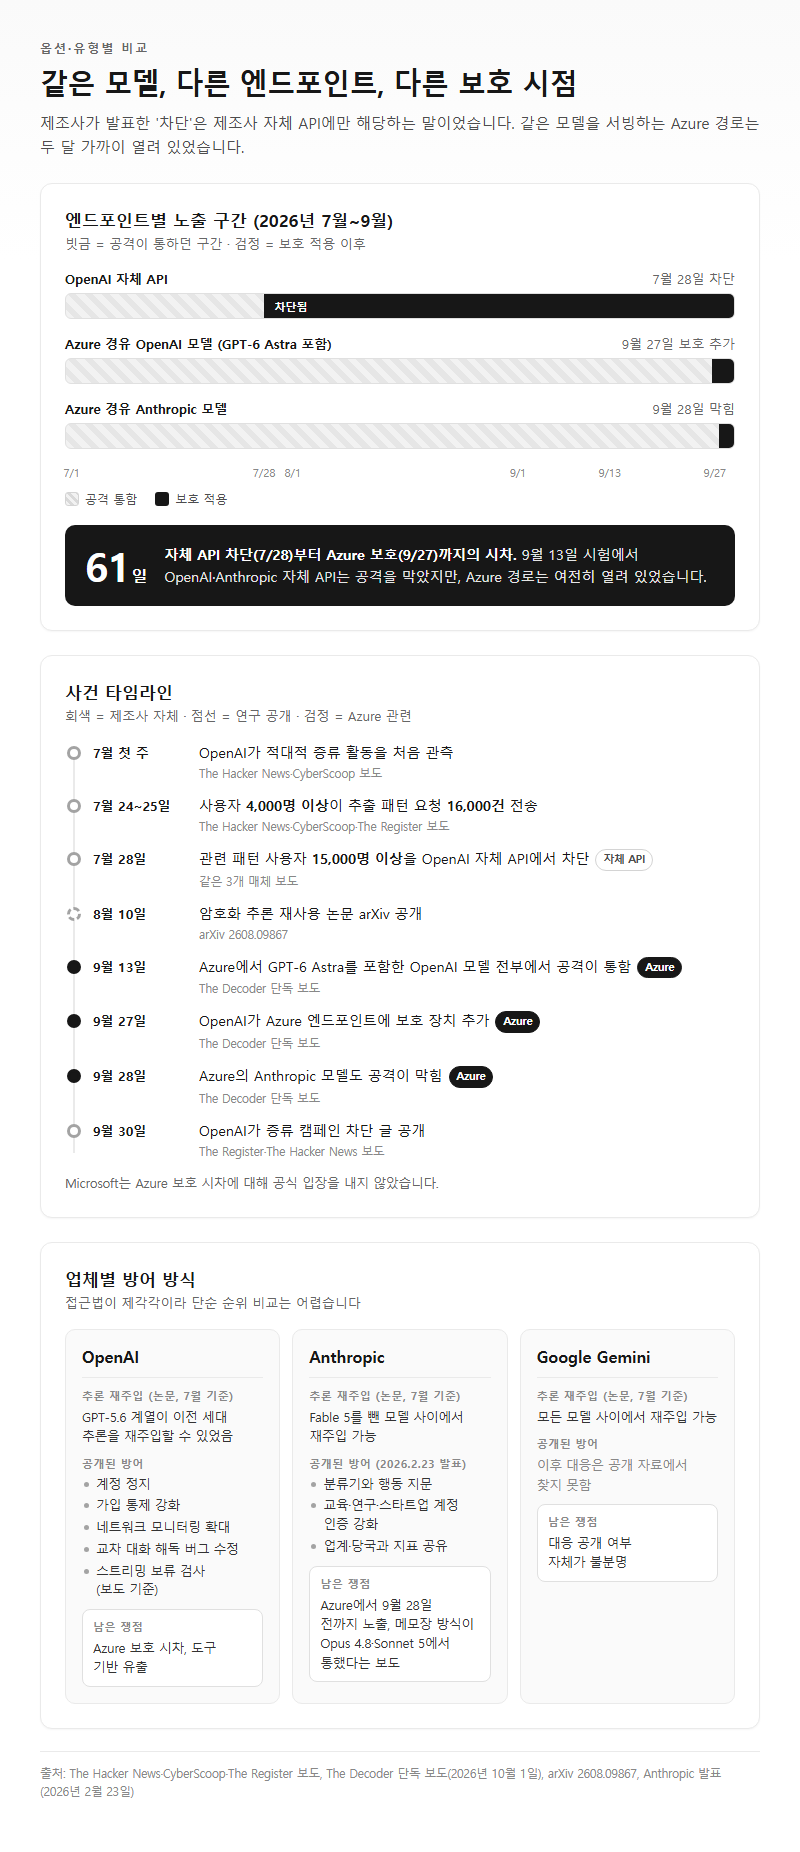
엔드포인트별 보호 시점부터 보겠습니다. 아래 표는 OpenAI 발표를 전한 보도와 The Decoder의 2026년 10월 1일 단독 보도를 합쳐 시간순으로 정리한 것입니다. Microsoft는 Azure 보호 시차에 대해 공식 입장을 내지 않았습니다.
| 시점(2026년) | 사건 | 근거 |
|---|---|---|
| 7월 첫 주 | OpenAI가 적대적 증류 활동을 처음 관측 | The Hacker News·CyberScoop 보도 |
| 7월 24일과 25일 | 사용자 4,000명 이상이 추출 패턴 요청 16,000건 전송 | The Hacker News·CyberScoop·The Register 보도 |
| 7월 28일 | 관련 패턴 사용자 15,000명 이상, OpenAI 자체 API에서 차단 | 같은 3개 매체 보도 |
| 8월 10일 | 암호화 추론 재사용 논문 arXiv 공개 | arXiv 2608.09867 |
| 9월 13일 | Azure에서 GPT-6 Astra를 포함한 OpenAI 모델 전부에서 공격이 통함 | The Decoder 단독 보도 |
| 9월 27일 | OpenAI가 Azure 엔드포인트에 보호 장치 추가 | The Decoder 단독 보도 |
| 9월 28일 | Azure의 Anthropic 모델도 공격이 막힘 | The Decoder 단독 보도 |
| 9월 30일 | OpenAI가 증류 캠페인 차단 글 공개 | The Register·The Hacker News 보도 |
표에서 눈여겨볼 대목은 자체 API 차단부터 Azure 보호까지 두 달 가까운 시차입니다. 9월 13일 시험에서 OpenAI·Anthropic 자체 API는 공격을 막았지만, 같은 모델을 서빙하는 Azure 경로는 열려 있었습니다. 제조사가 발표한 “차단”은 제조사 자체 엔드포인트에 한정된 말이었다고 보는 게 정확합니다.
업체별 방어 방식은 접근법이 제각각이라 단순히 순위를 매기기 어렵습니다.
| 업체 | 추론 재주입 상태(논문 기준) | 공개된 방어 방식 | 남은 쟁점 |
|---|---|---|---|
| OpenAI | 2026년 7월 기준 GPT-5.6 계열이 이전 세대 추론을 재주입할 수 있었음 | 계정 정지, 가입 통제 강화, 네트워크 모니터링 확대, 교차 대화 해독 버그 수정, 스트리밍 보류 검사(보도 기준) | Azure 보호 시차, 도구 기반 유출 |
| Anthropic | 2026년 7월 기준 Fable 5를 뺀 모델 사이에서 재주입 가능 | 분류기와 행동 지문, 교육·연구·스타트업 계정 인증 강화, 업계·당국과 지표 공유(2026년 2월 23일 발표) | Azure에서는 9월 28일 전까지 노출, 메모장 방식이 Opus 4.8·Sonnet 5에서 통했다는 보도 |
| Google Gemini | 2026년 7월 기준 모든 모델 사이에서 재주입 가능 | 이후 대응은 공개 자료에서 찾지 못함 | 대응 공개 여부 자체가 불분명 |
논문은 2026년 8월 작성 시점에는 업체들이 대응책을 넣어 결과가 재현되지 않았다고 적었습니다. 그러면서도 처음 제보했을 때 업체들이 재전송 공격의 보안상 함의를 인정하지 않았다는 기록을 남겼습니다. 7월 대응이 내부 탐지에서 나왔는지, 외부 제보에서 나왔는지는 공개 자료만으로 가릴 수 없습니다.
계정 방어의 규모는 Anthropic 발표로 가늠해 볼 수 있습니다. Anthropic은 DeepSeek·Moonshot·MiniMax 3사가 사기 계정 약 24,000개로 Claude와 1,600만 건이 넘는 대화를 생성했다고 밝혔습니다. 회사별로는 DeepSeek 15만 건 이상, Moonshot 340만 건 이상, MiniMax 1,300만 건 이상입니다. 이 정도 트래픽은 분류기로 잡힙니다. 반면 암호문 재사용은 소수의 요청만으로도 가능해서 성격이 다릅니다.
상황별 추천
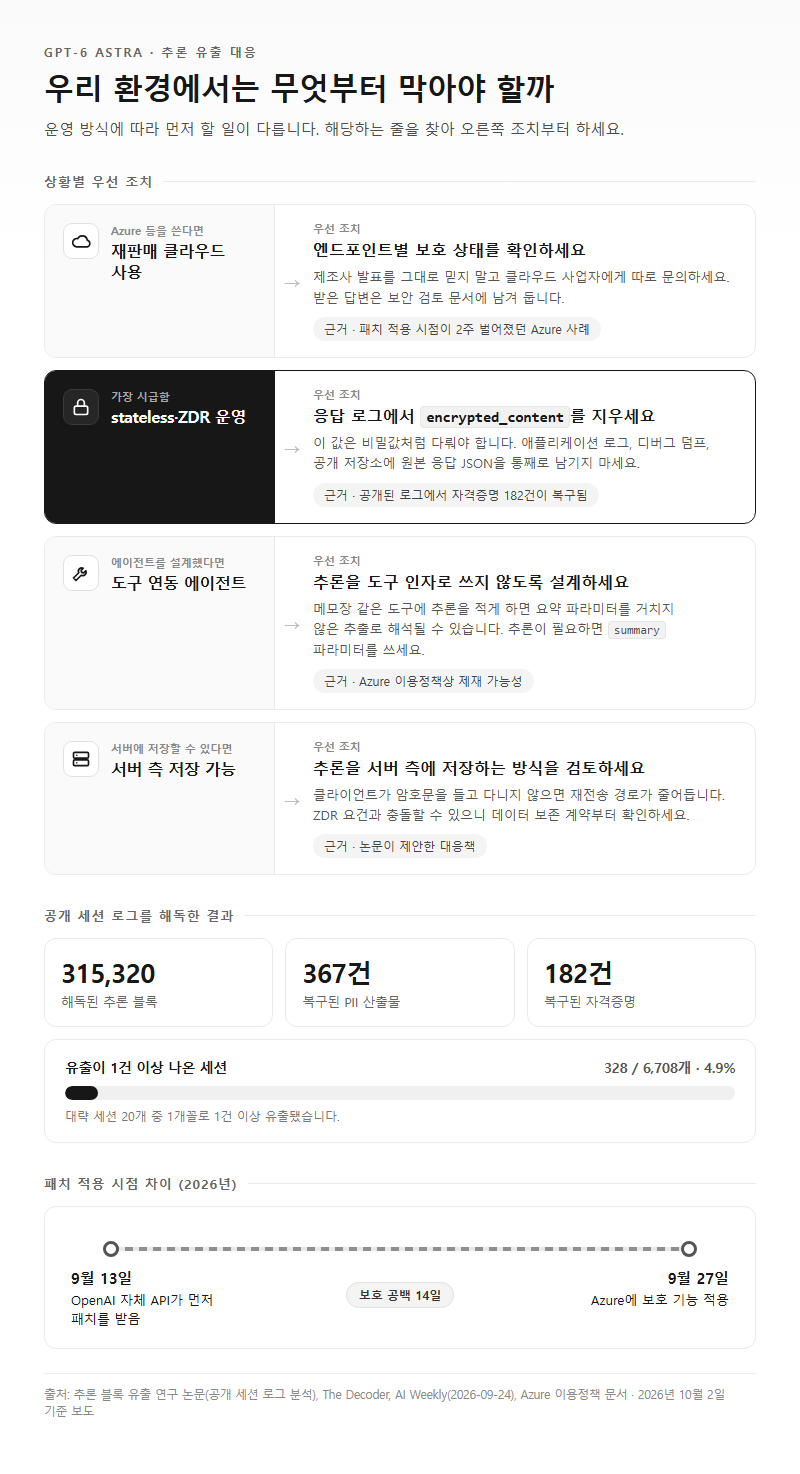
Azure 등 재판매 클라우드로 GPT-6 Astra를 쓰는 경우라면 제조사 발표를 자기 환경에 그대로 대입하면 안 됩니다. 2026년 10월 2일 기준 보도로는 OpenAI 자체 API가 패치를 먼저 받았고, Azure는 9월 27일에야 보호가 붙었습니다. 추론 보호가 계약상 중요한 서비스라면 엔드포인트별 보호 상태를 클라우드 사업자에게 따로 문의하고, 그 답변을 보안 검토 문서에 남겨 두는 편이 안전합니다.
stateless 모드나 ZDR 조직으로 운영한다면 encrypted_content를 비밀값처럼 다루세요. 논문은 공개된 세션 로그에서 추론 블록 315,320개를 해독해 PII 산출물 367건과 자격증명 182건을 복구했습니다. 세션 6,708개 가운데 328개(4.9%)에서 1건 이상 유출이 나왔습니다. 애플리케이션 로그, 디버그 덤프, 공개 저장소에 원본 응답 JSON을 통째로 남기는 습관부터 끊어야 합니다.
추론을 외부 도구에 기록하게 하는 에이전트를 설계했다면 정책 리스크부터 확인합니다. The Decoder는 개발자 Can Bölük이 모델에게 메모장 도구를 주고 그곳에 추론을 쓰게 하는 단순한 방법을 시연했다고 보도했습니다. AI Weekly는 2026년 9월 24일 사용자 정의 도구 등록만으로 GPT-6 Astra의 숨은 추론을 끌어낸 연구를 전했습니다. 해당 연구진은 이 추론이 사후 합리화일 수 있다는 단서를 달았습니다. Azure 문서 기준으로 이런 설계는 요약 파라미터 외 추출로 해석될 여지가 있습니다. 추론이 필요하면 summary 파라미터를 쓰는 쪽이 정책상 안전합니다.
서버 측 저장을 쓸 수 있는 환경이라면 논문이 제안한 대응 중 하나인 서버 측 추론 저장을 고려할 만합니다. 클라이언트가 암호문을 들고 다니지 않으면 재전송 경로 자체가 줄어듭니다. 다만 ZDR 요건과 충돌할 수 있으니 데이터 보존 계약을 먼저 확인하세요.
| 상황 | 우선 조치 | 근거 |
|---|---|---|
| 재판매 클라우드 사용 | 엔드포인트별 보호 상태 확인 | 2026년 9월 13일과 27일 사이의 Azure 시차 |
| stateless·ZDR 운영 | 응답 로그에서 encrypted_content 제거 |
공개 로그에서 자격증명 182건 복구 |
| 도구 연동 에이전트 | 추론을 도구 인자로 쓰지 않게 설계 | Azure 이용정책상 제재 가능성 |
| 서버 저장 가능 | 서버 측 추론 저장 검토 | 논문 제안 대응책 |
자주 하는 실수
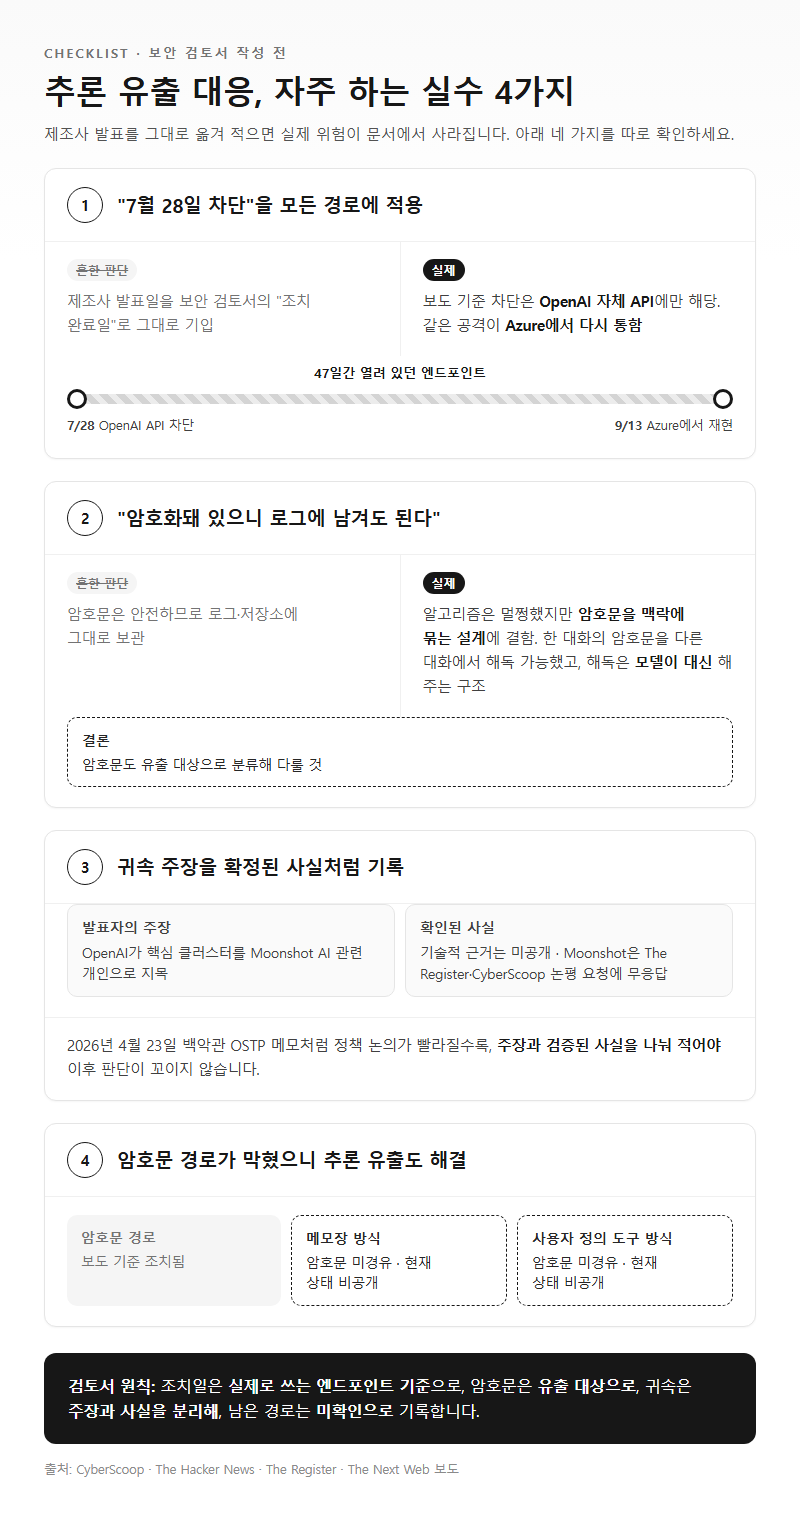
첫 번째는 “7월 28일 차단” 발표를 모든 경로에 적용하는 것입니다. 보도에 따르면 차단은 OpenAI 자체 API 기준이었고, 같은 공격이 9월 13일 Azure에서 다시 통했습니다. 제조사 발표 날짜를 보안 검토서의 “조치 완료일”로 옮겨 적으면, 실제로 쓰는 엔드포인트가 두 달 가까이 열려 있었다는 사실이 문서에서 사라집니다.
두 번째는 “암호화돼 있으니 로그에 남겨도 된다”는 판단입니다. 보도된 OpenAI 조치 목록에도 한 대화의 암호문을 다른 대화에서 해독할 수 있던 버그 수정이 들어 있습니다. 암호 알고리즘은 깨지지 않았지만, 암호문을 맥락에 묶는 설계에 결함이 있었습니다. 암호문이 공격자 손에 들어가면 해독은 모델이 대신 해 주는 구조였던 셈입니다. 암호문도 유출 대상으로 다뤄야 하는 이유가 여기 있습니다.
세 번째는 귀속 주장을 확정된 사실처럼 다루는 것입니다. CyberScoop과 The Hacker News 보도에 따르면 OpenAI는 핵심 클러스터를 Moonshot AI 관련 개인으로 지목했지만 기술적 근거는 공개하지 않았습니다. Moonshot은 The Register와 CyberScoop의 논평 요청에 응답하지 않았습니다. 2026년 4월 23일 백악관 OSTP 메모(The Next Web 보도)처럼 정책 논의가 빨라지는 국면에서는 발표자의 주장과 검증된 사실을 나눠 기록해야 나중에 판단이 꼬이지 않습니다.
끝으로, 암호문 경로가 막혔으니 추론 유출도 해결됐다고 보는 것 역시 오판입니다. 메모장 방식과 사용자 정의 도구 방식은 암호문을 거치지 않습니다. 이 경로들이 지금도 통하는지는 업체들이 공개하지 않았습니다.
정리
오픈AI 증류 캠페인 차단은 OpenAI 자체 API에서는 2026년 7월 28일에 이뤄졌다고 보도됐지만, Azure에서는 9월 27일에야 보호가 붙었습니다. 그 사이 GPT-6 Astra도 같은 공격에 노출돼 있었습니다. 근본 원인은 암호 강도가 아니라 세션·모델에 묶이지 않은 encrypted_content 설계였고, 도구를 통한 유출 경로는 따로 남아 있습니다. 엔드포인트를 고를 때 기준은 모델 이름이 아니라 서빙 경로별 패치 날짜와 암호문 관리 방식입니다.
참고 자료
조사 기준일: 2026년 10월 02일
본문의 수치는 아래 자료에서 확인한 것입니다. 제조사 공식 자료(T1)와 전문 매체 실측(T2)을 구분해 표기했습니다. 가격·공급 상황은 변동이 크므로 기준일 이후의 값은 다시 확인해야 합니다.
공식 자료 (원문 대조 완료, 2026-10-02 확인)
– OpenAI API Reasoning 가이드: https://developers.openai.com/api/docs/guides/reasoning
– Microsoft Learn, Azure OpenAI reasoning models: https://learn.microsoft.com/en-us/azure/foundry/openai/how-to/reasoning
– arXiv 2608.09867 초록: https://arxiv.org/abs/2608.09867 / 본문: https://arxiv.org/html/2608.09867
– Anthropic, Detecting and preventing distillation attacks: https://www.anthropic.com/news/detecting-and-preventing-distillation-attacks
– OpenAI, Disrupting a coordinated model-distillation campaign: https://openai.com/index/disrupting-a-coordinated-model-distillation-campaign/
– Anthropic 2026년 9월 위협 보고서: https://www.anthropic.com/threat-intelligence-report-september-2026
– The Decoder: https://the-decoder.com/openai-says-it-stopped-a-campaign-to-steal-its-models-reasoning-but-the-trick-still-worked-on-azure/
– CyberScoop: https://cyberscoop.com/openai-moonshot-ai-model-distillation-attack/
– The Hacker News: https://thehackernews.com/2026/10/openai-disrupts-reasoning-extraction.html
– The Register: https://www.theregister.com/security/2026/09/30/irony-alert-openai-whines-that-chinese-model-stole-its-special-ip-that-it-stole-from-everybody-else/5300285
– AI Weekly: https://aiweekly.co/alerts/gpt-6-astras-hidden-reasoning-extracted-via-api-tool-trick
– The Next Web (백악관 메모): https://thenextweb.com/news/us-white-house-ai-model-distillation-china-theft
답글 남기기